

Qual é o tamanho do problema?
A escala é grande. O Internet Crime Complaint Center do FBI recebeu 149.686 queixas relacionadas a criptomoedas em 2024, com US$ 9,3 bilhões em perdas relatadas, alta de 66% sobre o ano anterior (relatório FBI IC3 2024). Nem tudo isso é roubo de carteira, já que boa parte são golpes de investimento.
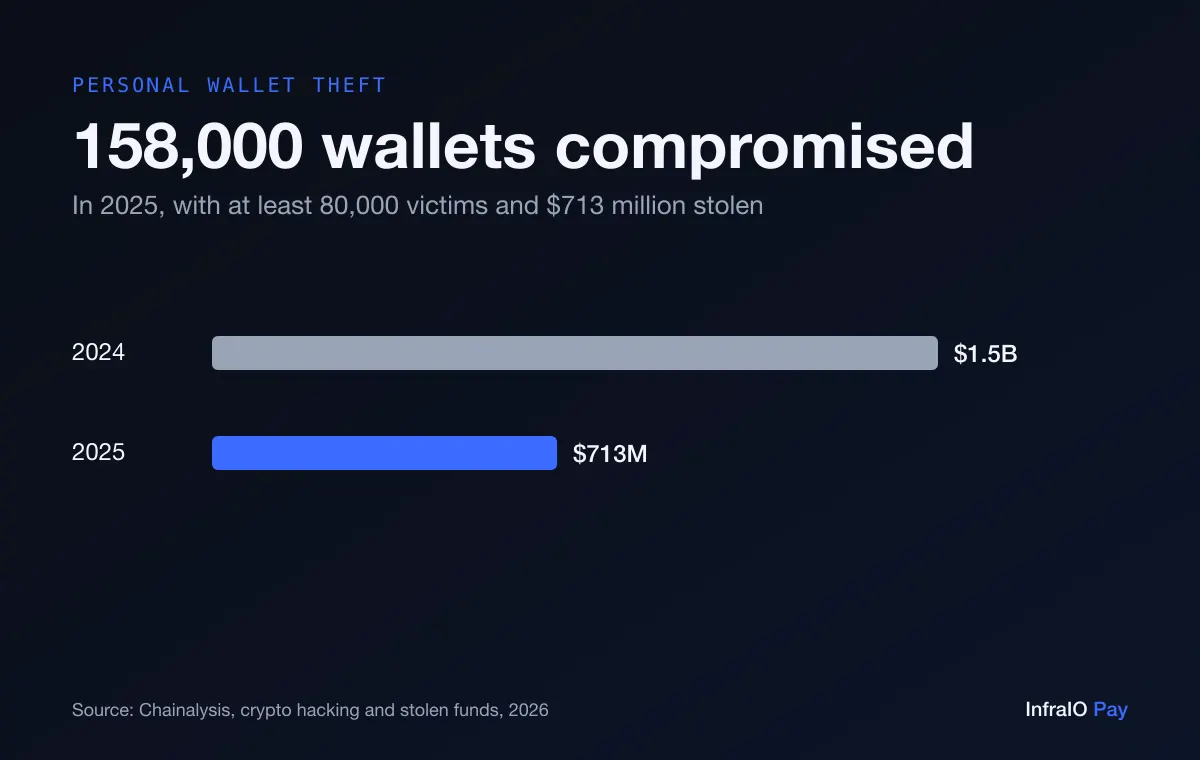
Para carteiras pessoais especificamente, a Chainalysis contou cerca de 158 mil comprometimentos afetando pelo menos 80 mil vítimas em 2025, com US$ 713 milhões roubados, contra US$ 1,5 bilhão em 2024. A leitura do relatório é que os atacantes estão atrás de mais pessoas por valores menores cada uma, que é exatamente para o que os kits de phishing automatizados são feitos.
Como sites de phishing e falsos suportes roubam cripto?
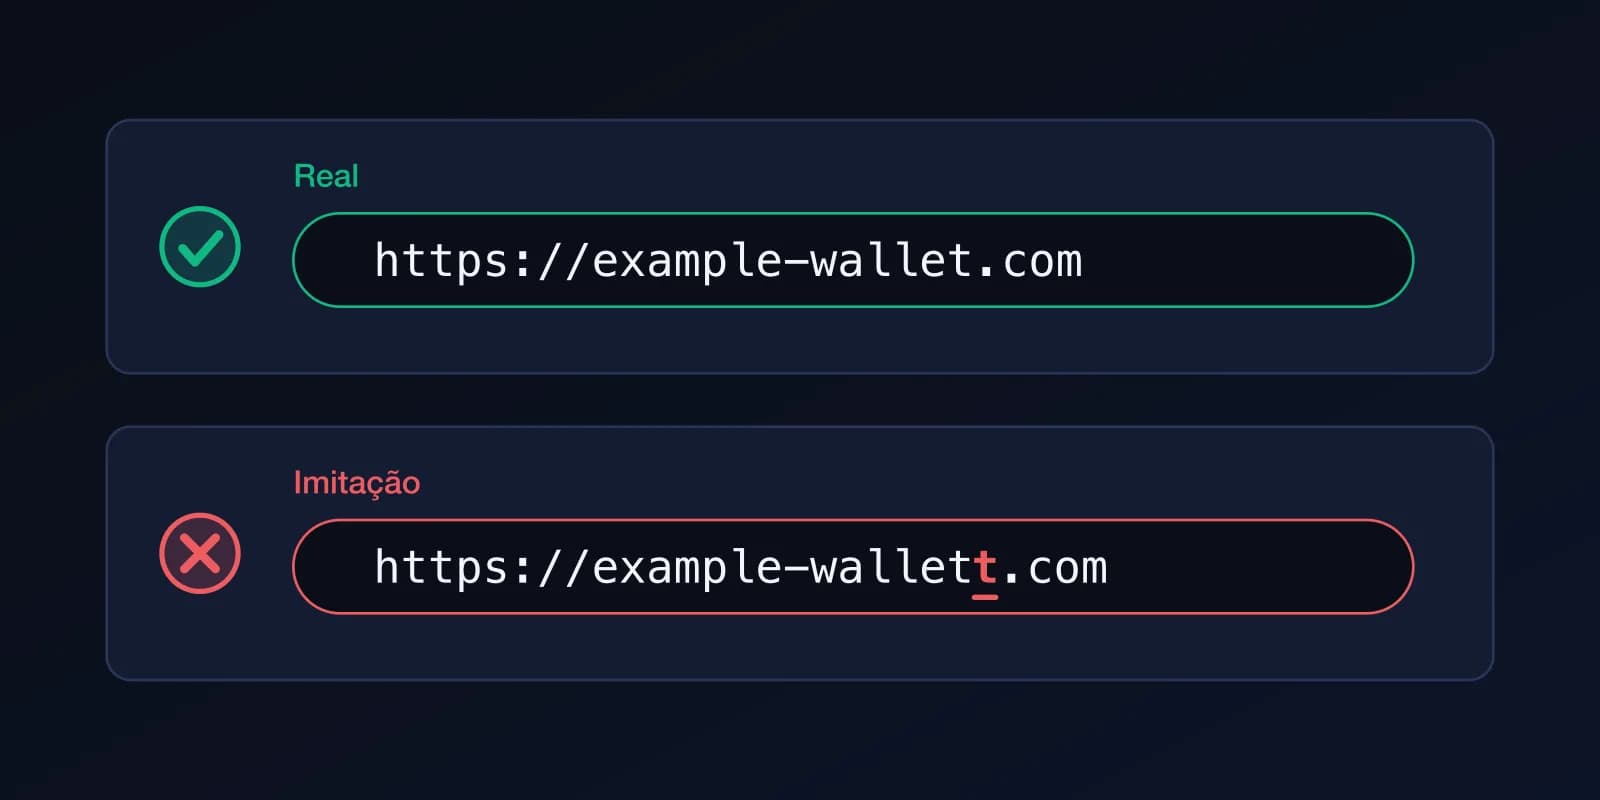
Um site idêntico ao verdadeiro, um airdrop falso, uma mensagem direta do "suporte" ou um anúncio acima do resultado real da busca pede que você "verifique" ou "restaure" a sua carteira digitando a frase de recuperação ou conectando-se a uma página maliciosa. Equipes de suporte de verdade nunca pedem a sua frase. A orientação de segurança da Ethereum alerta sobre falsos atendentes, links forjados e remetentes desconhecidos (ethereum.org).
O que é roubado: a sua frase de recuperação, a sua senha ou uma assinatura que dá acesso ao atacante.
- Digite você mesmo o endereço dos sites de carteira e de corretora ou use um favorito; não siga links de anúncios ou mensagens.
- Nunca digite uma frase de recuperação em nenhum site ou chat. Nenhum serviço legítimo precisa dela.
- Trate como golpista quem entrar em contato primeiro sobre a sua carteira, por mais oficial que pareça.
Como uma frase de recuperação é roubada?
Além do phishing, as frases vazam porque foram guardadas sem cuidado: uma captura de tela ou foto que sincroniza com a nuvem, uma nota em um app de notas, um e-mail para você mesmo, um item em um gerenciador de senhas de uma conta comprometida. A orientação da Ethereum diz especificamente para não tirar captura de tela da frase, porque ela pode sincronizar com serviços na nuvem (ethereum.org).
O que é roubado: a própria frase, o que significa a carteira inteira, de forma permanente.
- Anote a frase em papel, mantenha-a offline e nunca a fotografe nem a digite em um aparelho conectado à internet.
- Não a guarde em notas, e-mail, chat ou armazenamento na nuvem.
- Considere uma carteira que não dependa de uma frase para começar (veja abaixo), ou guarde a frase apenas como backup offline.
Qual é o risco de apps de carteira e extensões de navegador falsos?
Apps e extensões falsificados copiam o nome e o ícone de uma carteira real e aparecem nos resultados de busca da loja ou em anúncios. Alguns pedem a sua frase na primeira abertura; outros parecem normais e trocam discretamente o endereço para o qual você envia. As extensões são especialmente sensíveis porque podem ler as páginas que você visita.
O que é roubado: a frase ou chave que você digita, ou toda transação que você aprova, porque a "carteira" é o software do atacante.
- Instale carteiras apenas pelo link do site do próprio fabricante e confira o nome do publicador e o número de avaliações e downloads.
- Não instale uma carteira porque um desconhecido ou um anúncio a recomendou.
- Mantenha poucas extensões instaladas e remova as que você não usa.
O que são aprovações maliciosas e assinaturas de drainer?
Muitos apps pedem que você aprove um contrato para gastar os seus tokens. Um site malicioso mostra um botão de aparência normal, como "resgatar" ou "verificar", e por trás dele há uma aprovação de gasto ilimitado ou uma mensagem assinada que permite ao atacante mover os seus ativos. Nenhuma senha ou frase é roubada; foi você quem assinou. Esse é o ataque ao qual todo tipo de carteira, inclusive as contas inteligentes, está exposto. (ethereum.org)
O que é roubado: nada, no começo. Você é enganado a conceder uma permissão, e depois o atacante leva os tokens.
A orientação de segurança da Ethereum recomenda definir limites de gasto apenas ao que a transação precisa e revogar aprovações antigas com uma ferramenta própria (ethereum.org).
- Leia o que a carteira pede que você assine. Se mencionar aprovar gasto ilimitado, ou se você não entender, rejeite.
- Use uma carteira separada, com saldo pequeno, para apps novos ou desconhecidos.
- Revise e revogue aprovações antigas de tempos em tempos.
O que são envenenamento de endereço e malware de área de transferência?
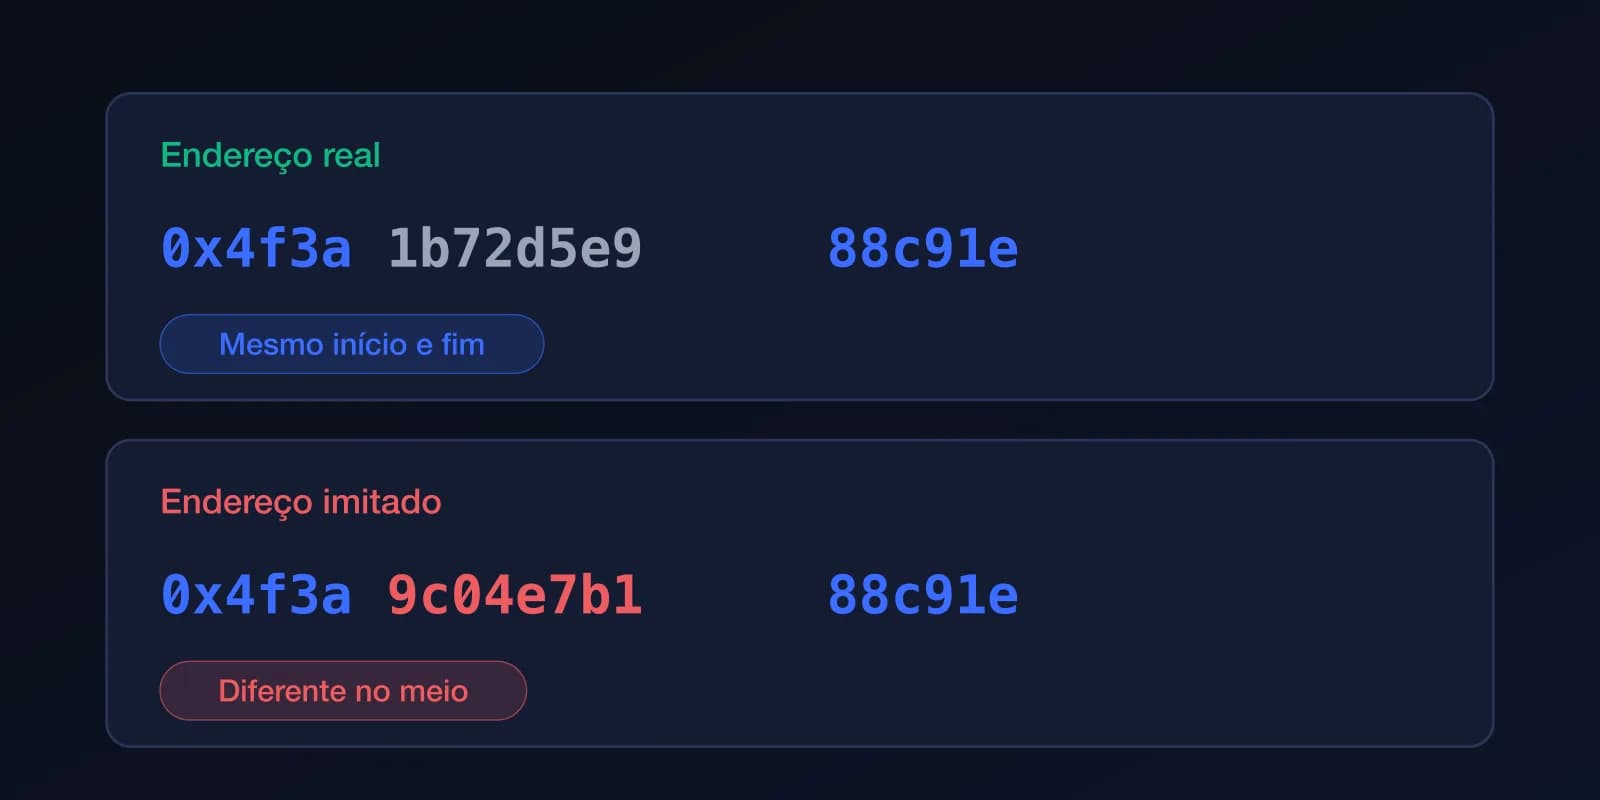
No envenenamento de endereço, o atacante envia a você uma transação sem valor, vinda de um endereço que começa e termina com os mesmos caracteres de um que você usa, na esperança de que você o copie depois do seu histórico. O malware de área de transferência troca silenciosamente o endereço que você copiou por outro na hora de colar. De qualquer forma, as transações não podem ser desfeitas. (Chainalysis)
O que é roubado: o próprio pagamento, que é enviado ao endereço do atacante em vez do pretendido.
A orientação da Ethereum é conferir se o endereço para o qual você está enviando corresponde exatamente ao destinatário pretendido antes de cada transação (ethereum.org).
- Compare o endereço inteiro, não só os primeiros e últimos caracteres.
- Não copie endereços do seu histórico de transações; use um contato salvo ou a mensagem do próprio destinatário.
- Para um destinatário novo, envie primeiro um valor de teste pequeno.
Como uma troca de chip (SIM swap) rouba contas de corretora?
Em um SIM swap, um criminoso convence a sua operadora, ou um funcionário dela, a transferir o seu número de telefone para um chip que ele controla. Ele passa a receber os seus códigos de login e de redefinição por SMS, redefine senhas e saca. O alvo são contas custodiais que dependem de um número de telefone. O FBI acompanha o SIM swapping como um tipo de crime próprio no relatório anual (FBI IC3). (FBI IC3)
O que é roubado: o acesso à sua conta de corretora ou de e-mail, que por sua vez guarda os seus fundos.
- Use um app autenticador, uma passkey ou uma chave de segurança de hardware em vez de SMS nas contas de corretora e de e-mail.
- Peça à sua operadora que adicione um PIN ou um bloqueio de portabilidade ao seu número.
- Mantenha grandes valores em autocustódia, e não em uma corretora.
Como o malware no seu dispositivo rouba cripto?
Infostealers e ferramentas de acesso remoto chegam por software pirata, instaladores falsos, anexos maliciosos ou arquivos enviados por "recrutadores" e "investidores". Eles procuram arquivos de carteira, dados do navegador e o conteúdo da área de transferência. Uma carteira em um computador infectado é tão segura quanto esse computador.
O que é roubado: chaves, frases de recuperação, senhas salvas ou o conteúdo das transações, dependendo do malware.
- Mantenha o sistema operacional e os apps atualizados e instale software apenas de fontes oficiais.
- Não abra arquivos nem instale ferramentas enviados por pessoas que você não verificou.
- Use uma carteira de hardware para valores maiores, para que a chave nunca fique no computador. (ethereum.org)
O que uma carteira de conta inteligente com passkey muda?
Uma carteira com passkey como a InfraIO Wallet muda onde ficam os pontos fracos e, por projeto, elimina vários dos acima:
- Sem frase de recuperação para sofrer phishing, por padrão. Você começa com uma passkey, não com 12 palavras, então não há nada para digitar em um site falso, fotografar ou deixar em uma nota na nuvem. A frase de recuperação é opcional.
- Uma passkey não pode ser digitada em um site falso. Ela só funciona com o app ou site que a criou, o que derrota a clássica página de login falsa. Os detalhes estão em carteiras com passkey vs frases de recuperação. (W3C WebAuthn, NIST SP 800-63B)
- A chave fica no seu dispositivo. A parte privada é guardada pelo seu dispositivo ou gerenciador de passkeys e é desbloqueada com Face ID, impressão digital ou a senha do aparelho; ela nunca é mostrada a você nem ao app. (Apple)
- Passkeys de backup. Você pode adicionar outro dispositivo ou gerenciador de passkeys, então perder um celular não significa perder a carteira, e você não precisa guardar uma frase em uma gaveta.
- Nenhum número de telefone envolvido. Os pagamentos são aprovados com uma passkey, não com um código por SMS, então um SIM swap não dá acesso a um atacante.
- Multisig em breve. A InfraIO Wallet permitirá adicionar outros signatários, como uma segunda passkey ou outra carteira, e exigir 2 de 3 ou algo parecido antes de qualquer movimentação, para que uma chave ou dispositivo roubado não seja suficiente. Isso ainda não está disponível.
Contra o que uma carteira com passkey não protege?
Seja honesto sobre os limites. Uma carteira com passkey não impede que você aprove uma transação prejudicial. Se você confirmar uma aprovação maliciosa com o Face ID, a carteira faz o que você mandou, exatamente como qualquer outra carteira faria. Ela também não protege você de enviar fundos a um endereço envenenado, de um dispositivo tão comprometido que um atacante consiga operá-lo enquanto está desbloqueado, nem de um golpista que o convença a enviar o dinheiro você mesmo.
A InfraIO Wallet ainda não passou por uma auditoria de segurança externa, então trate-a como qualquer software novo: comece com valores pequenos e mantenha os hábitos acima. A melhor defesa continua sendo desacelerar, ler o que você está assinando e não confiar em ninguém que entre em contato primeiro.
Continue lendo: Passkeys versus frase de recuperação, O que é uma carteira multisig, Por que a InfraIO Wallet, InfraIO Wallet