

Насколько велика проблема?
Масштаб большой. Центр жалоб на интернет-преступления ФБР (FBI IC3) получил в 2024 году 149 686 жалоб, связанных с криптовалютой, а заявленные убытки составили 9,3 млрд долларов, что на 66% больше, чем годом ранее (отчёт FBI IC3 за 2024 год). Не всё это кража из кошельков: значительная часть приходится на инвестиционное мошенничество.
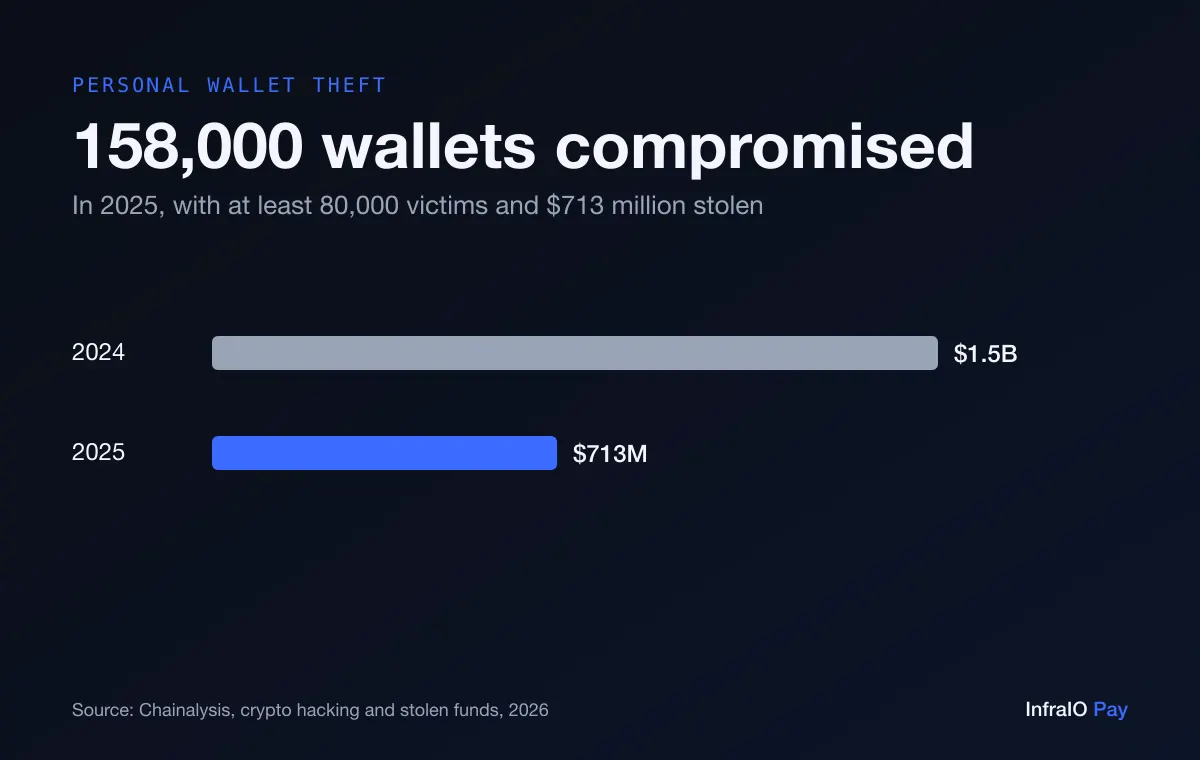
Что касается именно личных кошельков, Chainalysis насчитала в 2025 году около 158 000 взломов, затронувших не менее 80 000 человек, и 713 млн долларов украденных средств против 1,5 млрд в 2024 году. По выводам отчёта, злоумышленники охотятся за большим числом людей, но берут с каждого меньше, а именно для этого и создаются автоматизированные фишинговые наборы.
Как фишинговые сайты и фальшивая поддержка крадут криптовалюту?
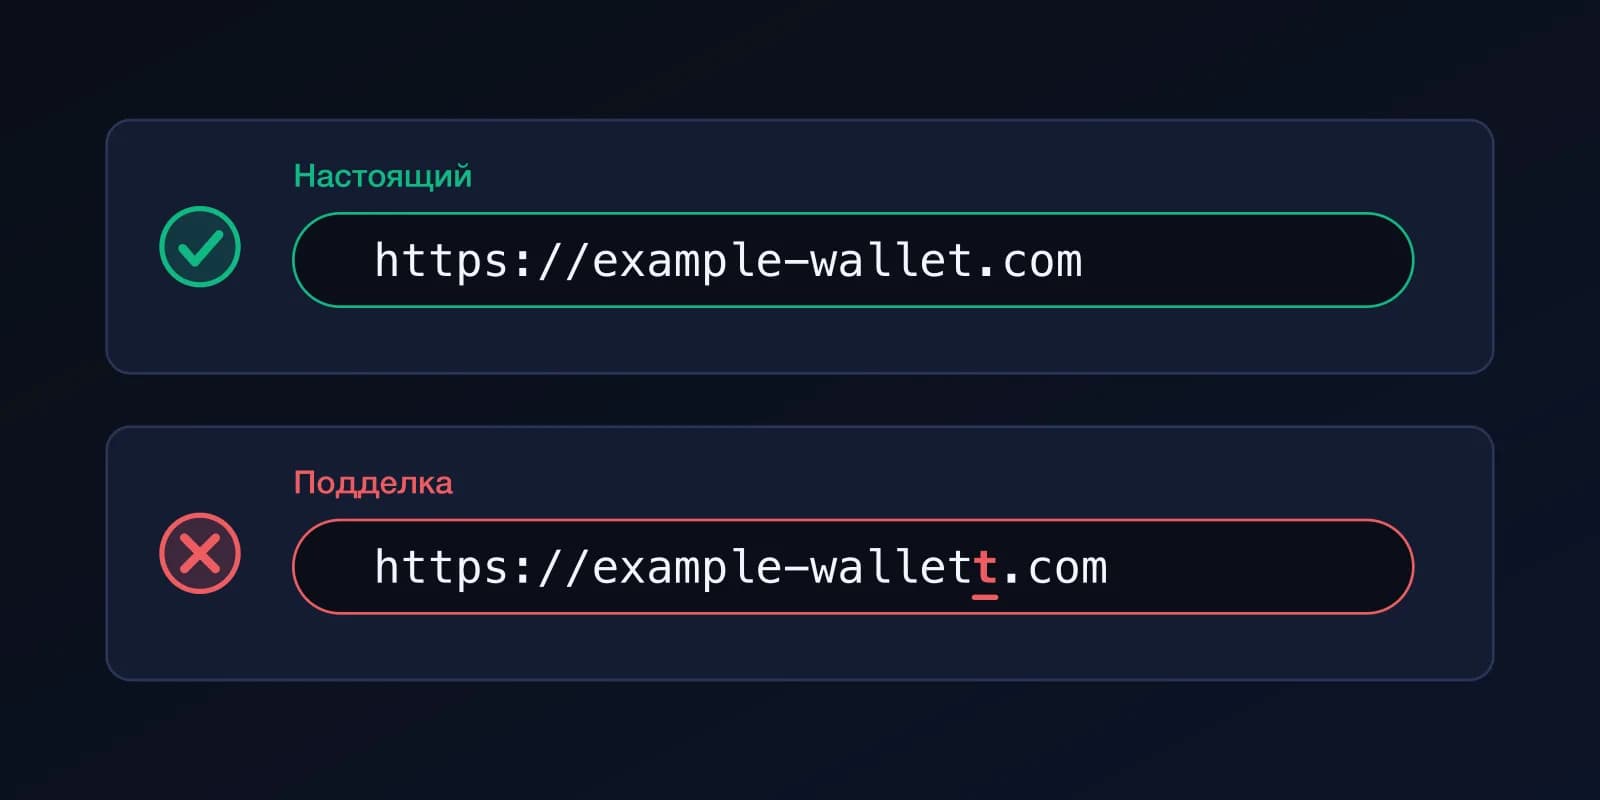
Сайт-двойник, фальшивая раздача токенов (airdrop), личное сообщение от «поддержки» или реклама над настоящим результатом поиска предлагают «проверить» или «восстановить» кошелёк: ввести фразу восстановления или подключиться к вредоносной странице. Настоящая служба поддержки никогда не спрашивает вашу фразу. Рекомендации Ethereum по безопасности предупреждают о фальшивых сотрудниках поддержки, подменённых ссылках и неизвестных отправителях (ethereum.org).
Что крадут: вашу seed-фразу, пароль или подпись, дающую злоумышленнику доступ.
- Вводите адреса сайтов кошельков и бирж сами или пользуйтесь закладкой; не переходите по ссылкам из рекламы и сообщений.
- Никогда не вводите seed-фразу ни на каком сайте и ни в каком чате. Ни одному честному сервису она не нужна.
- Считайте мошенником любого, кто первым пишет вам о вашем кошельке, как бы официально он ни выглядел.
Как крадут seed-фразу?
Помимо фишинга, фразы утекают из-за небрежного хранения: скриншот или фото, которые синхронизируются с облачными фотографиями, запись в приложении для заметок, письмо самому себе, запись в менеджере паролей со взломанного аккаунта. В рекомендациях Ethereum прямо сказано не делать скриншот фразы, потому что он может синхронизироваться с облачными сервисами (ethereum.org).
Что крадут: саму фразу, а значит весь кошелёк и навсегда.
- Запишите фразу на бумаге, храните её офлайн и никогда не фотографируйте и не набирайте на устройстве, подключённом к интернету.
- Не храните её в заметках, почте, чатах и облачных хранилищах.
- Подумайте о кошельке, которому для начала работы фраза не нужна (см. ниже), или храните фразу только как офлайн-копию.
Чем опасны поддельные приложения и расширения для браузера?
Фальшивые приложения и расширения копируют название и значок настоящего кошелька и попадают в результаты поиска в магазинах или в рекламу. Одни требуют вашу фразу при первом запуске, другие выглядят нормально и незаметно подменяют адрес, на который вы отправляете средства. Расширения особенно опасны, потому что могут читать страницы, которые вы открываете.
Что крадут: фразу или ключ, которые вы вводите, или каждую транзакцию, которую вы подтверждаете, потому что «кошелёк» — это программа злоумышленника.
- Устанавливайте кошельки только по ссылке с сайта самого производителя и проверяйте имя издателя, число отзывов и скачиваний.
- Не ставьте кошелёк только потому, что его посоветовал незнакомец или реклама.
- Держите установленными как можно меньше расширений и удаляйте те, которыми не пользуетесь.
Что такое вредоносные разрешения и подписи дрейнеров?
Многие приложения просят подтвердить, что контракт может тратить ваши токены. Вредоносный сайт показывает обычную кнопку, например «получить» или «проверить», за которой скрывается неограниченное разрешение на траты или подписанное сообщение, позволяющее злоумышленнику перемещать ваши активы. Пароль и фраза не крадутся: подписали вы сами. От этой атаки не защищён ни один тип кошельков, в том числе смарт-аккаунты. (ethereum.org)
Что крадут: сначала ничего. Вас обманом заставляют выдать разрешение, а потом злоумышленник забирает токены.
Рекомендации Ethereum по безопасности советуют ставить лимиты трат ровно на то, что нужно для транзакции, и отзывать старые разрешения специальным инструментом (ethereum.org).
- Читайте, что кошелёк просит вас подписать. Если там сказано про неограниченные траты или вам непонятно, что это, откажитесь.
- Для новых и незнакомых приложений заведите отдельный кошелёк с небольшим балансом.
- Время от времени проверяйте и отзывайте старые разрешения.
Что такое отравление адресов и вредоносный буфер обмена?
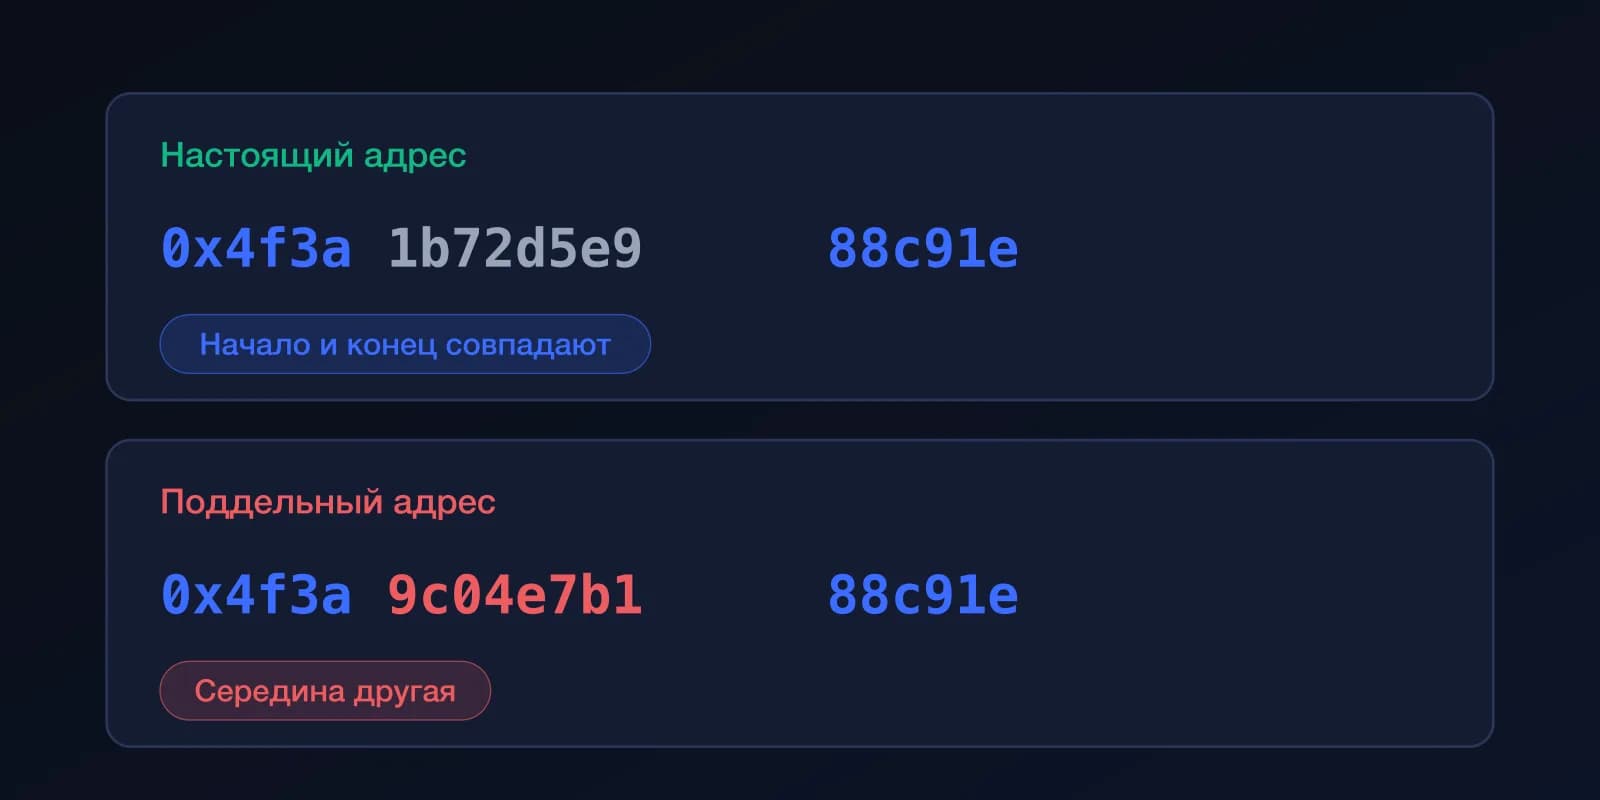
При отравлении адреса злоумышленник присылает вам ничтожную транзакцию с адреса, у которого начало и конец совпадают с одним из ваших, в расчёте, что позже вы скопируете его из истории. Вредоносная программа для буфера обмена незаметно подменяет скопированный вами адрес другим при вставке. В обоих случаях транзакции необратимы. (Chainalysis)
Что крадут: сам платёж: он уходит на адрес злоумышленника вместо нужного.
Рекомендация Ethereum: перед каждой транзакцией проверять, что адрес получателя в точности совпадает с нужным (ethereum.org).
- Сравнивайте адрес целиком, а не только первые и последние символы.
- Не копируйте адреса из истории транзакций; используйте сохранённый контакт или сообщение самого получателя.
- Новому получателю сначала отправьте небольшую тестовую сумму.
Как SIM-свопинг помогает красть с биржевых аккаунтов?
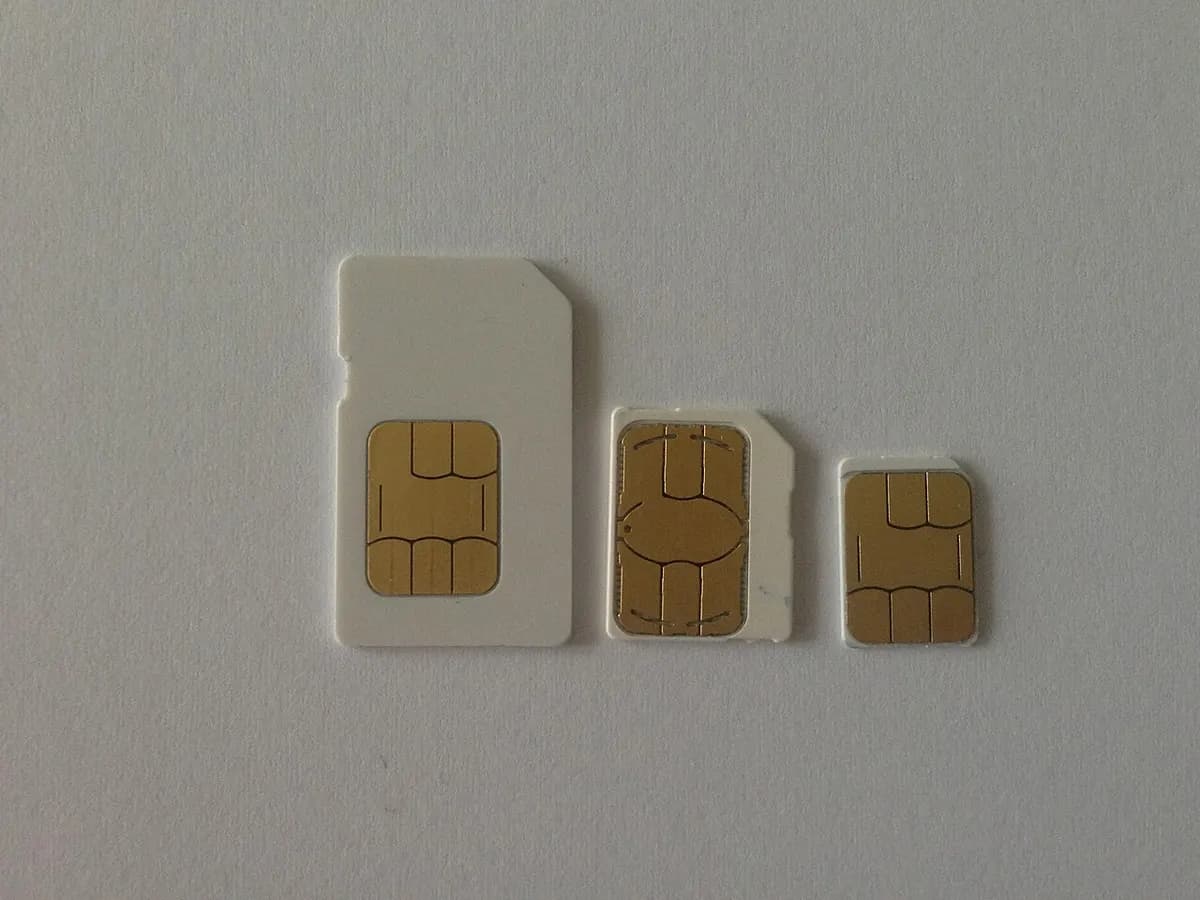
При SIM-свопинге преступник убеждает вашего мобильного оператора или его сотрудника перенести ваш номер на SIM-карту, которая находится у него. После этого он получает ваши SMS с кодами для входа и сброса, меняет пароли и выводит средства. Целью становятся кастодиальные аккаунты, привязанные к номеру телефона. ФБР в своём ежегодном отчёте выделяет SIM-свопинг в отдельный вид преступлений (FBI IC3). (FBI IC3)
Что крадут: доступ к аккаунту на бирже или в почте, где лежат ваши средства.
- Для аккаунтов на бирже и в почте используйте приложение-аутентификатор, passkey или аппаратный ключ безопасности вместо SMS.
- Попросите оператора добавить к вашему номеру PIN-код или запрет на перенос номера.
- Крупные суммы держите в некастодиальном кошельке, а не на бирже.
Как вредоносные программы на устройстве крадут криптовалюту?
Инфостилеры и средства удалённого доступа попадают на устройство вместе с пиратским софтом, поддельными установщиками, вредоносными вложениями или файлами от «рекрутеров» и «инвесторов». Они ищут файлы кошельков, данные браузера и содержимое буфера обмена. Кошелёк на заражённом компьютере защищён настолько, насколько защищён сам компьютер.
Что крадут: ключи, фразы, сохранённые пароли или содержимое транзакций, в зависимости от программы.
- Обновляйте операционную систему и приложения и ставьте программы только из официальных источников.
- Не открывайте файлы и не устанавливайте программы, присланные людьми, которых вы не проверили.
- Для крупных сумм используйте аппаратный кошелёк, чтобы ключ не находился на компьютере. (ethereum.org)
Что меняет кошелёк с passkey на смарт-аккаунте?
Кошелёк с passkey, такой как InfraIO Wallet, меняет расположение слабых мест и по самой своей конструкции убирает несколько из перечисленных:
- По умолчанию нет seed-фразы, которую можно выманить. Вы начинаете с passkey, а не с 12 слов, поэтому нечего вводить на поддельном сайте, фотографировать или оставлять в облачной заметке. Фраза восстановления необязательна.
- Passkey нельзя ввести на сайте-двойнике. Он работает только с приложением или сайтом, которые его создали, что обезвреживает классическую фальшивую страницу входа. Подробности в материале кошельки с passkey и seed-фразы. (W3C WebAuthn, NIST SP 800-63B)
- Ключ остаётся на вашем устройстве. Его закрытая часть хранится на устройстве или в менеджере passkey и открывается с помощью Face ID, отпечатка пальца или код-пароля; ни вам, ни приложению он не показывается. (Apple)
- Резервные passkey. Можно добавить другое устройство или менеджер passkey, поэтому потеря одного телефона не означает потерю кошелька, а фразу не нужно хранить в ящике стола.
- Номер телефона не участвует. Платежи подтверждаются passkey, а не кодом из SMS, поэтому SIM-свопинг не даёт злоумышленнику доступа.
- Мультиподпись: скоро. InfraIO Wallet позволит добавлять других подписантов, например второй passkey или другой кошелёк, и требовать 2 из 3 или подобное, прежде чем что-то будет переведено, так что одного украденного ключа или устройства будет недостаточно. Пока это недоступно.
От чего кошелёк с passkey не защищает?
Давайте честно про ограничения. Кошелёк с passkey не мешает вам подтвердить вредную транзакцию. Если вы подтвердите вредоносное разрешение через Face ID, кошелёк сделает то, что вы ему велели, как и любой другой. Он также не защитит, если вы отправите средства на отравленный адрес, если устройство заражено так, что злоумышленник может управлять им, пока оно разблокировано, или если мошенник уговорит вас перевести деньги самому.
InfraIO Wallet пока не проходил внешний аудит безопасности, поэтому относитесь к нему как к любой новой программе: начинайте с небольших сумм и придерживайтесь перечисленных выше правил. Лучшая защита по-прежнему в том, чтобы не торопиться, читать, что вы подписываете, и не доверять тем, кто пишет вам первым.
Читайте также: Passkey-кошельки и seed-фраза, Что такое мультисиг-кошелёк, Почему InfraIO Wallet, InfraIO Wallet