

Sorun ne kadar büyük?
Ölçek büyük. FBI'ın Internet Crime Complaint Center'ı 2024'te kriptoyla ilgili 149.686 şikâyet aldı; bildirilen kayıp 9,3 milyar dolardı ve bu, bir önceki yıla göre %66 artış demek (FBI IC3 2024 raporu). Bunun hepsi cüzdan hırsızlığı değil, çünkü büyük kısmı yatırım dolandırıcılığı.
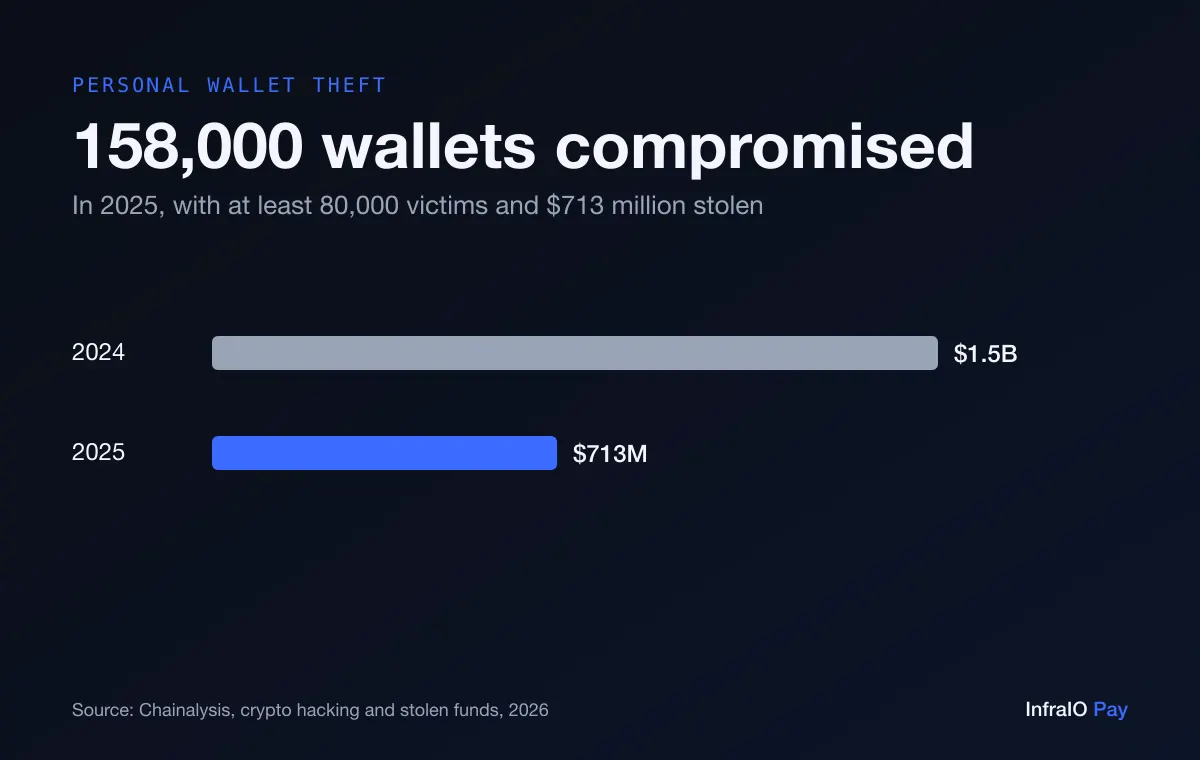
Özellikle kişisel cüzdanlar için Chainalysis, 2025'te en az 80.000 mağduru etkileyen yaklaşık 158.000 ele geçirme saydı; 713 milyon dolar çalındı, bu rakam 2024'te 1,5 milyar dolardı. Raporun yorumu, saldırganların daha fazla kişiyi ve kişi başı daha küçük tutarları hedeflediği; otomatik kimlik avı kitleri tam da bunun için yapılıyor.
Kimlik avı siteleri ve sahte destek kripto'yu nasıl çalar?
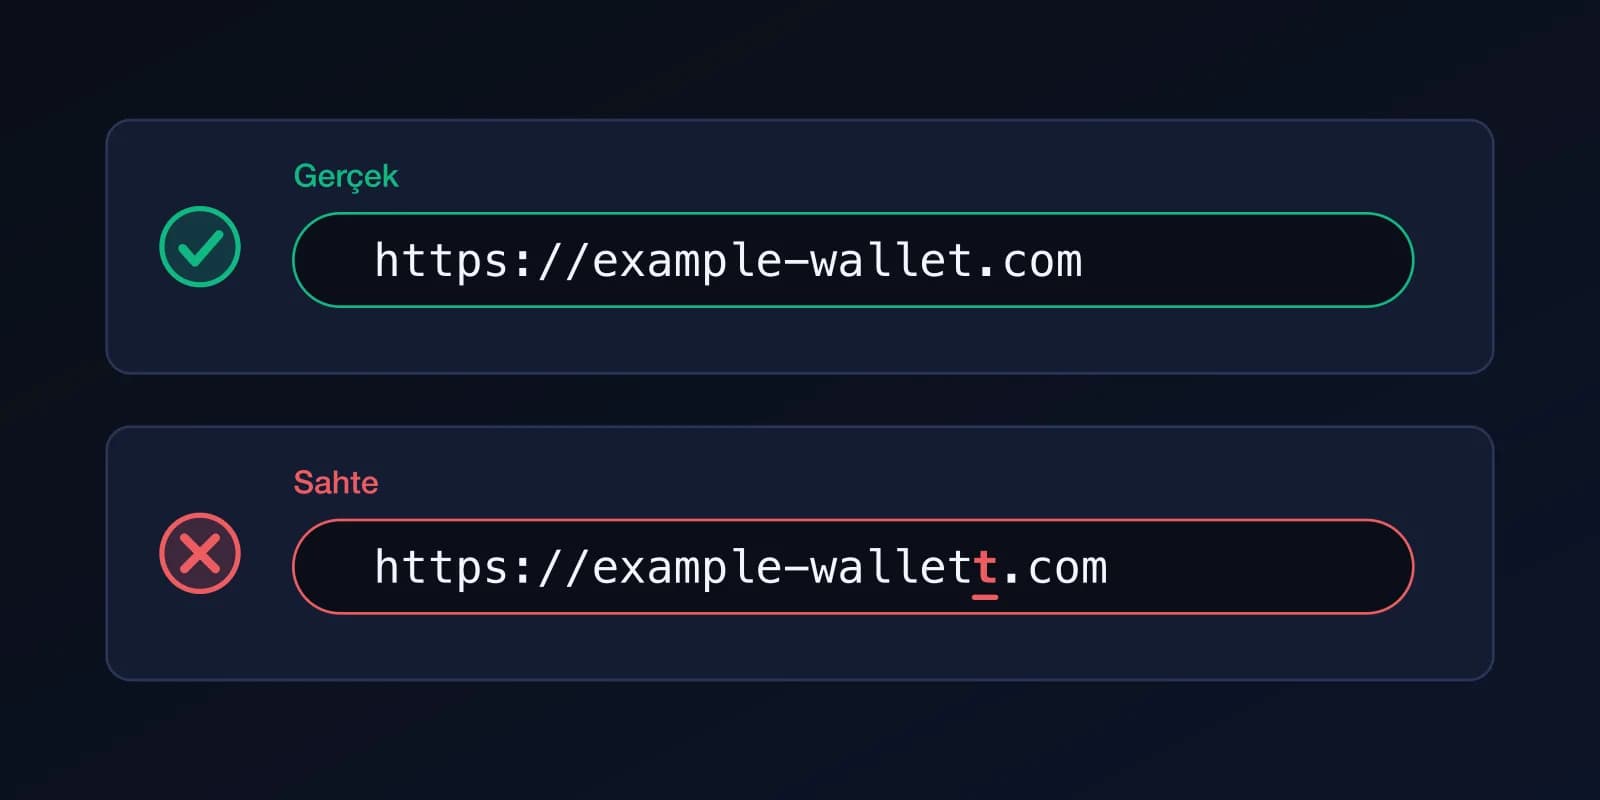
Birebir benzeyen bir web sitesi, sahte bir airdrop, "destekten" gelen doğrudan bir mesaj ya da gerçek arama sonucunun üstündeki bir reklam, kurtarma ifadenizi girerek ya da kötü amaçlı bir sayfaya bağlanarak cüzdanınızı "doğrulamanızı" veya "geri yüklemenizi" ister. Gerçek destek ekipleri ifadenizi asla istemez. Ethereum'un güvenlik rehberi sahte destek çalışanlarına, taklit bağlantılara ve bilinmeyen gönderenlere karşı uyarıyor (ethereum.org).
Çalınan şey: seed phrase'iniz, parolanız ya da saldırgana erişim veren bir imza.
- Cüzdan ve borsa sitelerinin adresini kendiniz yazın ya da yer imi kullanın; reklamlardan veya mesajlardan gelen bağlantıları izlemeyin.
- Seed phrase'i asla bir web sitesine ya da sohbete yazmayın. Meşru hiçbir hizmetin buna ihtiyacı yoktur.
- Cüzdanınızla ilgili size ilk ulaşan kişiye, ne kadar resmî görünürse görünsün, dolandırıcı gözüyle bakın.
Seed phrase nasıl çalınır?
Kimlik avının yanı sıra ifadeler, dikkatsizce saklandıkları için sızar: bulut fotoğraflarına eşitlenen bir ekran görüntüsü ya da fotoğraf, bir not uygulamasındaki not, kendinize gönderilen bir e-posta, ele geçirilmiş bir hesaptaki parola yöneticisi kaydı. Ethereum'un rehberi özellikle ifadenizin ekran görüntüsünü almamanızı söylüyor, çünkü bu bulut hizmetlerine eşitlenebilir (ethereum.org).
Çalınan şey: ifadenin kendisi; yani tüm cüzdan, kalıcı olarak.
- İfadeyi kâğıda yazın, çevrimdışı saklayın ve asla internete bağlı bir cihazda fotoğrafını çekmeyin ya da yazmayın.
- Notlarda, e-postada, sohbette ya da bulut depolamada saklamayın.
- Başlamak için ifadeye bağlı olmayan bir cüzdanı düşünün (aşağıya bakın) ya da ifadeyi yalnızca çevrimdışı bir yedek olarak tutun.
Sahte cüzdan uygulamaları ve tarayıcı eklentilerinin riski nedir?
Sahte uygulamalar ve eklentiler gerçek bir cüzdanın adını ve simgesini kopyalar, mağaza arama sonuçlarında ya da reklamlarda görünür. Bazıları ilk açılışta ifadenizi ister; bazıları normal görünür ama gönderdiğiniz adresi sessizce değiştirir. Eklentiler özellikle hassastır, çünkü ziyaret ettiğiniz sayfaları okuyabilirler.
Çalınan şey: yazdığınız ifade veya anahtar ya da onayladığınız her işlem, çünkü "cüzdan" saldırganın yazılımıdır.
- Cüzdanları yalnızca yapımcının kendi sitesindeki bağlantıdan kurun; yayıncı adını, yorum ve indirme sayısını kontrol edin.
- Bir yabancı ya da bir reklam önerdi diye cüzdan kurmayın.
- Kurulu eklenti sayısını az tutun ve kullanmadıklarınızı kaldırın.
Kötü amaçlı onaylar ve drainer imzaları nedir?
Birçok uygulama, token'larınızı harcaması için bir sözleşmeyi onaylamanızı ister. Kötü amaçlı bir site "talep et" ya da "doğrula" gibi normal görünen bir düğme gösterir; arkasında sınırsız harcama onayı ya da saldırganın varlıklarınızı taşımasına izin veren imzalı bir mesaj vardır. Hiçbir parola ya da ifade çalınmaz; imzayı kendiniz atmışsınızdır. Akıllı hesaplar dahil her cüzdan türünün maruz kaldığı saldırı budur. (ethereum.org)
Çalınan şey: önce hiçbir şey. İzin vermeniz için kandırılırsınız, sonra saldırgan token'ları alır.
Ethereum'un güvenlik rehberi, harcama limitlerini bir işlemin ihtiyacı kadarına ayarlamanızı ve eski onayları özel bir araçla iptal etmenizi öneriyor (ethereum.org).
- Cüzdanın imzalamanızı istediği şeyi okuyun. Sınırsız harcamayı onaylamaktan söz ediyorsa ya da anlamıyorsanız reddedin.
- Yeni veya bilinmeyen uygulamalar için küçük bakiyeli ayrı bir cüzdan kullanın.
- Eski onayları zaman zaman gözden geçirip iptal edin.
Adres zehirleme ve pano kötü amaçlı yazılımı nedir?
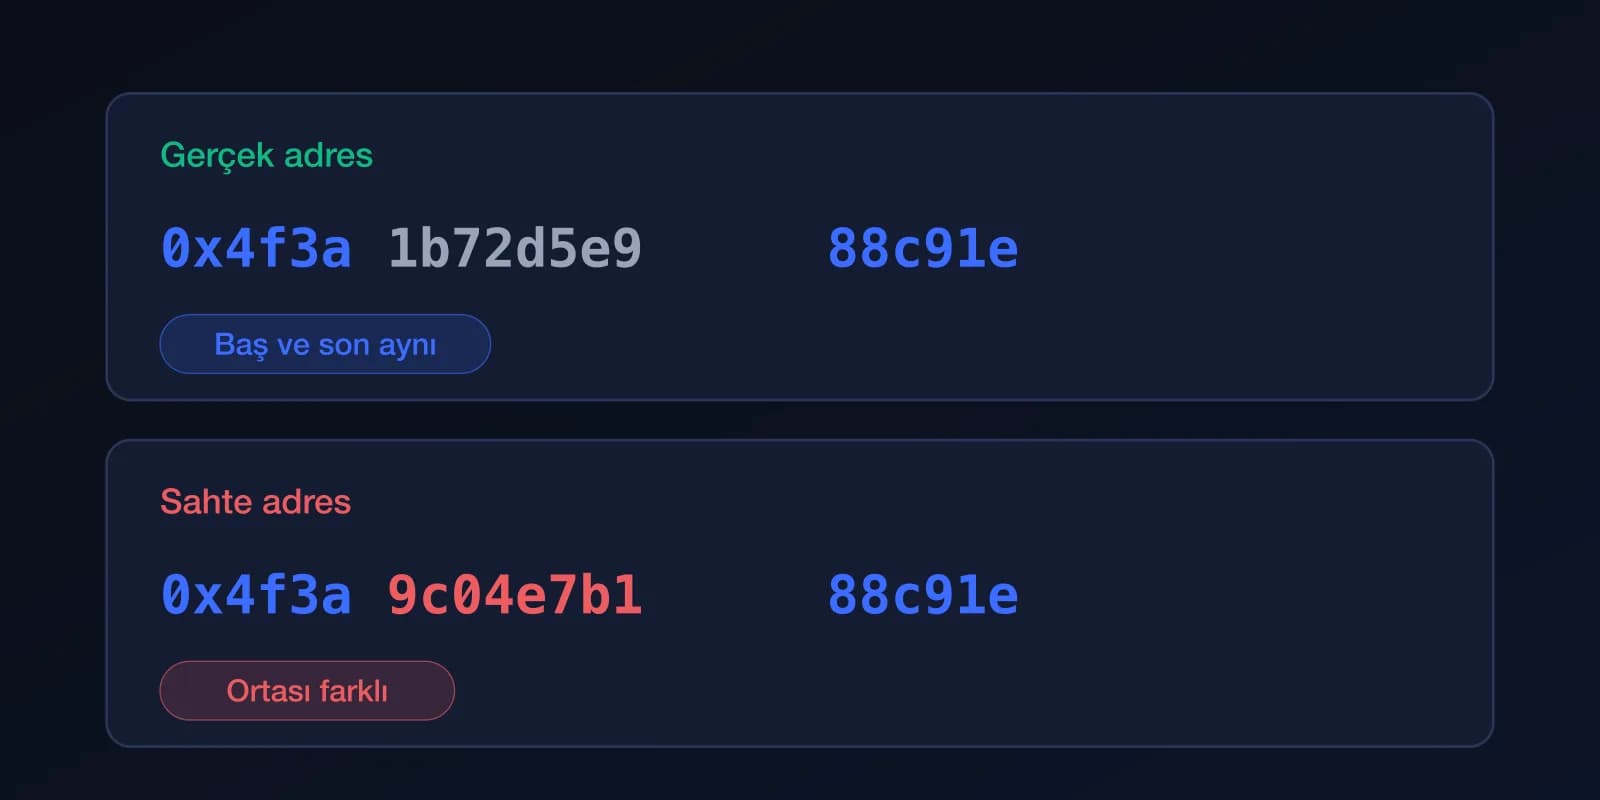
Adres zehirlemede saldırgan, kullandığınız bir adresle aynı karakterlerle başlayıp biten bir adresten size değersiz bir işlem gönderir ve sonradan onu geçmişinizden kopyalayacağınızı umar. Pano kötü amaçlı yazılımı ise yapıştırdığınızda kopyaladığınız adresi sessizce başkasıyla değiştirir. İki durumda da işlemler geri alınamaz. (Chainalysis)
Çalınan şey: ödemenin kendisi; amaçlanan adres yerine saldırganın adresine gider.
Ethereum'un rehberi, her işlemden önce gönderdiğiniz adresin amaçlanan alıcıyla tam olarak eşleştiğini kontrol etmenizi söylüyor (ethereum.org).
- Yalnızca ilk ve son karakterleri değil, adresin tamamını karşılaştırın.
- Adresleri işlem geçmişinizden kopyalamayın; kayıtlı bir kişiyi ya da alıcının kendi mesajını kullanın.
- Yeni bir alıcı için önce küçük bir deneme tutarı gönderin.
SIM değiştirme borsa hesaplarından nasıl çalar?
SIM değiştirmede bir suçlu, mobil operatörünüzü ya da bir çalışanını, telefon numaranızı kendi kontrol ettiği bir SIM'e taşımaya ikna eder. Ardından SMS ile gelen giriş ve sıfırlama kodlarınızı alır, parolaları sıfırlar ve para çeker. Telefon numarasına dayanan emanetli hesapları hedefler. FBI, yıllık raporunda SIM değiştirmeyi ayrı bir suç türü olarak izliyor (FBI IC3). (FBI IC3)
Çalınan şey: borsa veya e-posta hesabınıza erişim; fonlarınız da orada durur.
- Borsa ve e-posta hesapları için SMS yerine bir kimlik doğrulayıcı uygulama, bir passkey ya da bir donanım güvenlik anahtarı kullanın.
- Operatörünüzden numaranıza bir PIN ya da numara taşıma kilidi eklemesini isteyin.
- Büyük tutarları borsada değil, kendi emanetinizde tutun.
Cihazınızdaki kötü amaçlı yazılım kriptoyu nasıl çalar?
Bilgi hırsızları ve uzaktan erişim araçları; korsan yazılımlar, sahte yükleyiciler, kötü amaçlı ekler ya da "işe alımcıların" ve "yatırımcıların" gönderdiği dosyalar yoluyla gelir. Cüzdan dosyalarını, tarayıcı verilerini ve pano içeriğini ararlar. Enfekte bir bilgisayardaki cüzdan, o bilgisayar kadar güvenlidir.
Çalınan şey: kötü amaçlı yazılıma göre anahtarlar, ifadeler, kayıtlı parolalar ya da işlemlerin içeriği.
- İşletim sistemini ve uygulamaları güncel tutun, yazılımı yalnızca resmi kaynaklardan kurun.
- Doğrulamadığınız kişilerin gönderdiği dosyaları açmayın ya da araçları kurmayın.
- Daha büyük tutarlar için bir donanım cüzdanı kullanın; böylece anahtar bilgisayarda hiç durmaz. (ethereum.org)
Passkey'li akıllı hesap cüzdanı neyi değiştirir?
InfraIO Wallet gibi bir passkey cüzdan zayıf noktaların yerini değiştirir ve yukarıdakilerin birkaçını tasarım gereği ortadan kaldırır:
- Varsayılan olarak kimlik avına açık bir seed phrase yok. 12 kelimeyle değil, bir passkey ile başlarsınız; yani sahte bir siteye yazılacak, fotoğrafı çekilecek ya da bulut notunda bırakılacak bir şey yoktur. Kurtarma ifadesi isteğe bağlıdır.
- Passkey benzer görünen bir siteye yazılamaz. Yalnızca onu oluşturan uygulama veya web sitesiyle çalışır; bu da klasik sahte giriş sayfasını boşa çıkarır. Ayrıntılar passkey cüzdanlar ve seed phrase yazısında. (W3C WebAuthn, NIST SP 800-63B)
- Anahtar cihazınızda kalır. Özel kısım cihazınızda ya da passkey yöneticinizde tutulur ve Face ID, parmak izi veya parolanızla açılır; ne size ne de uygulamaya gösterilir. (Apple)
- Yedek passkey'ler. Başka bir cihaz ya da passkey yöneticisi ekleyebilirsiniz; böylece bir telefonu kaybetmek cüzdanı kaybetmek demek değildir ve bir ifadeyi çekmecede saklamak zorunda kalmazsınız.
- Telefon numarası devrede değil. Ödemeler SMS koduyla değil, bir passkey ile onaylanır; bu yüzden bir SIM değiştirme saldırgana erişim vermez.
- Multisig yakında geliyor. InfraIO Wallet, ikinci bir passkey ya da başka bir cüzdan gibi başka imzacılar eklemenize ve bir şey hareket etmeden önce 3 imzadan 2'sini veya benzerini şart koşmanıza izin verecek; böylece çalınan tek bir anahtar ya da cihaz yetmez. Bu henüz mevcut değil.
Passkey cüzdan neye karşı korumaz?
Sınırlar konusunda dürüst olalım. Passkey cüzdan, zararlı bir işlemi onaylamanızı engellemez. Kötü amaçlı bir onayı Face ID ile doğrularsanız cüzdan, her cüzdan gibi, size söylediğinizi yapar. Ayrıca fonları zehirlenmiş bir adrese göndermenize, kilidi açıkken bir saldırganın kullanabileceği kadar ele geçirilmiş bir cihaza ya da sizi kendi elinizle para göndermeye ikna eden bir dolandırıcıya karşı da korumaz.
InfraIO Wallet henüz harici bir güvenlik denetiminden geçmedi; bu yüzden onu her yeni yazılım gibi görün: küçük tutarlarla başlayın ve yukarıdaki alışkanlıkları sürdürün. En iyi savunma hâlâ yavaşlamak, imzaladığınız şeyi okumak ve size ilk ulaşan kimseye güvenmemektir.
Devamını okuyun: Passkey cüzdanlar ve seed phrase, Multisig cüzdan nedir, Neden InfraIO Wallet, InfraIO Wallet