

Vấn đề lớn đến mức nào?
Quy mô rất lớn. Trung tâm Tiếp nhận Khiếu nại Tội phạm Internet (IC3) của FBI nhận 149.686 khiếu nại liên quan đến tiền mã hóa trong năm 2024, với thiệt hại được báo cáo là 9,3 tỷ USD, tăng 66% so với năm trước (báo cáo FBI IC3 2024). Không phải tất cả đều là trộm ví, vì phần lớn là các vụ lừa đảo đầu tư.
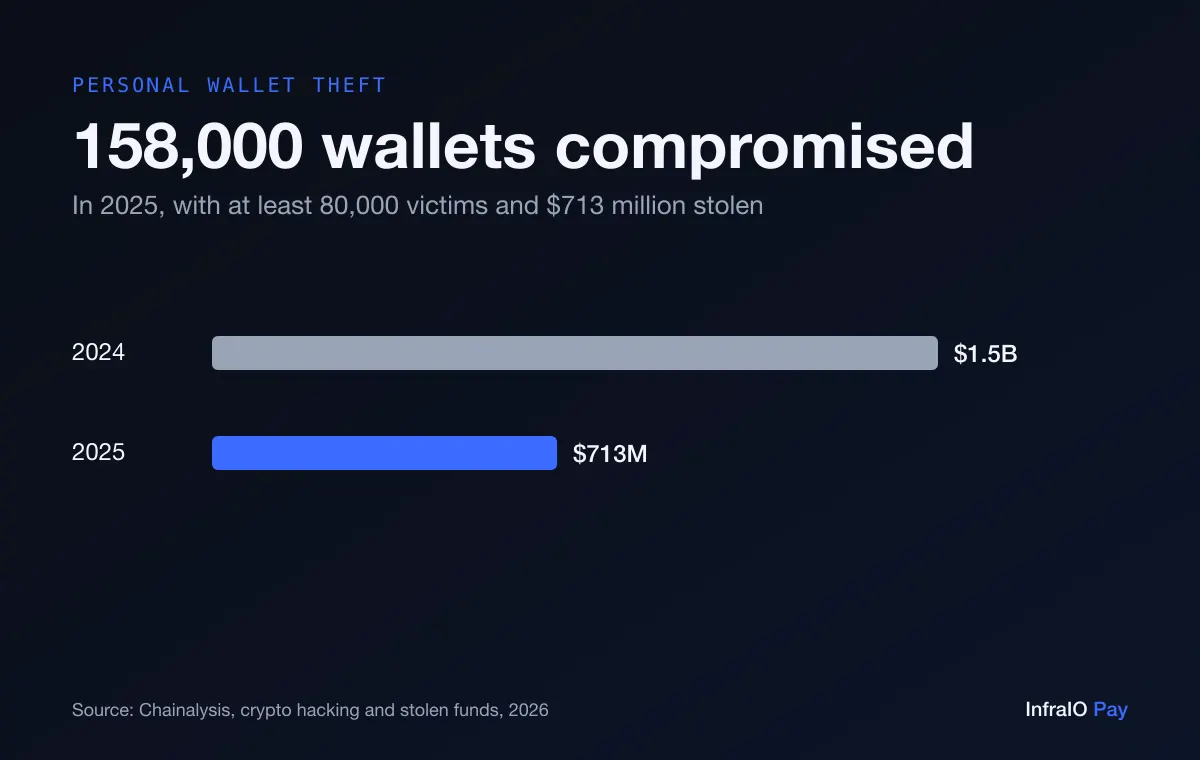
Riêng với ví cá nhân, Chainalysis ghi nhận khoảng 158.000 vụ xâm phạm ảnh hưởng ít nhất 80.000 nạn nhân trong năm 2025, với 713 triệu USD bị đánh cắp, giảm từ 1,5 tỷ USD năm 2024. Nhận định của báo cáo là kẻ tấn công nhắm vào nhiều người hơn nhưng mỗi người mất ít hơn, đúng là điều các bộ công cụ phishing tự động được tạo ra để làm.
Website phishing và hỗ trợ giả đánh cắp crypto như thế nào?
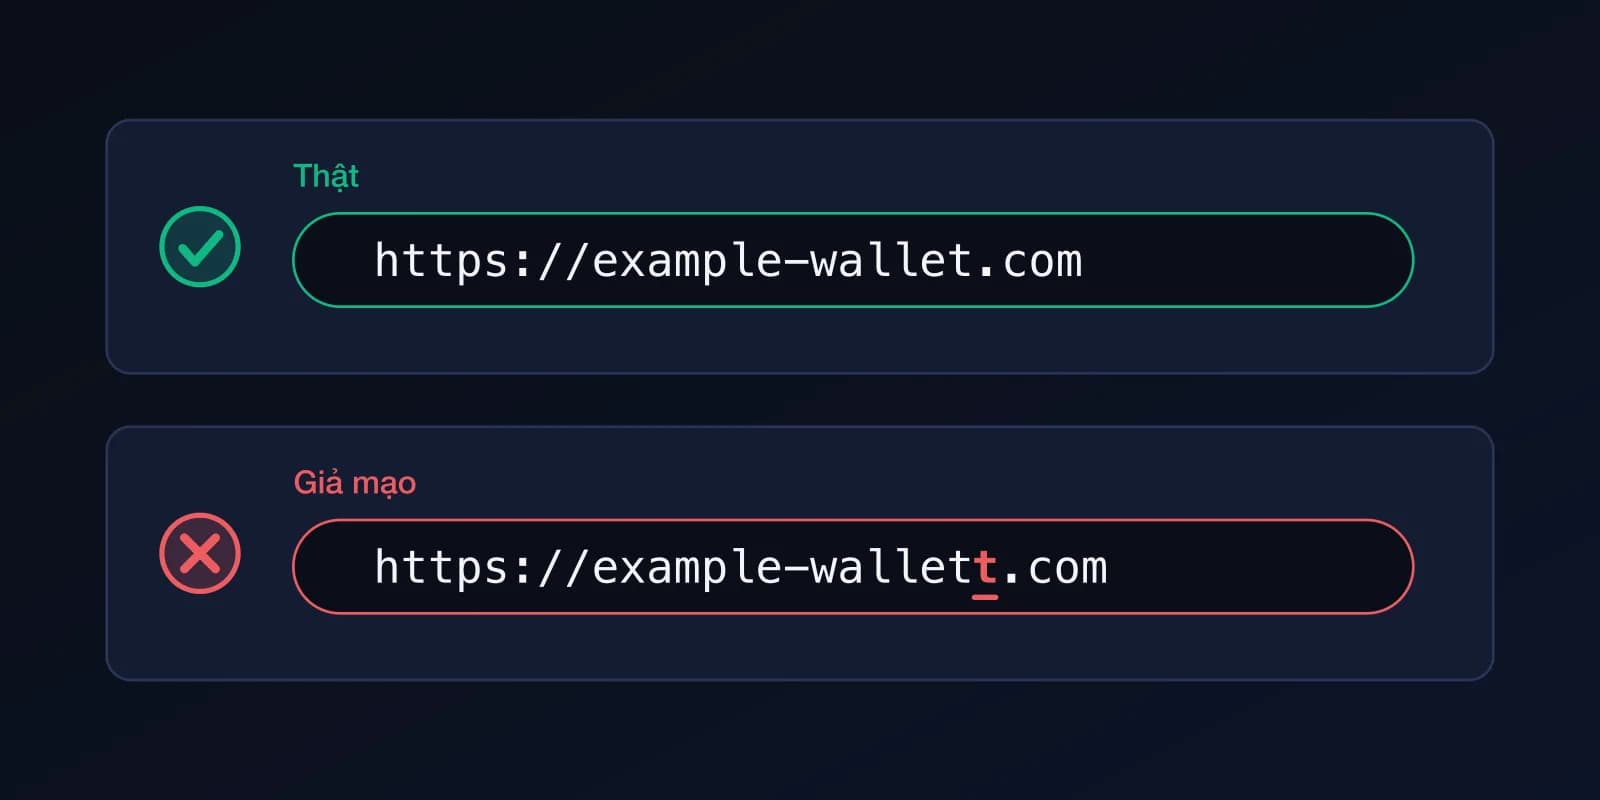
Một website giả mạo giống hệt, một đợt airdrop giả, một tin nhắn riêng từ "bộ phận hỗ trợ" hay một quảng cáo đặt trên kết quả tìm kiếm thật yêu cầu bạn "xác minh" hoặc "khôi phục" ví bằng cách nhập cụm từ khôi phục hoặc kết nối với một trang độc hại. Đội hỗ trợ thật không bao giờ hỏi cụm từ của bạn. Hướng dẫn bảo mật của Ethereum cảnh báo về nhân viên hỗ trợ giả, đường link giả mạo và người gửi lạ (ethereum.org).
Thứ bị đánh cắp: seed phrase, mật khẩu của bạn, hoặc một chữ ký giúp kẻ tấn công có quyền truy cập.
- Tự gõ địa chỉ các trang ví và sàn giao dịch hoặc dùng dấu trang; đừng bấm theo link từ quảng cáo hay tin nhắn.
- Không bao giờ nhập seed phrase vào bất kỳ website hay cuộc trò chuyện nào. Không dịch vụ chính danh nào cần đến nó.
- Coi bất kỳ ai chủ động liên hệ bạn về ví của bạn là kẻ lừa đảo, dù họ trông chính thức đến đâu.
Seed phrase bị đánh cắp như thế nào?
Ngoài phishing, cụm từ bị lộ vì được cất giữ cẩu thả: một ảnh chụp màn hình hoặc ảnh đồng bộ lên kho ảnh đám mây, một ghi chú trong ứng dụng ghi chú, một email gửi cho chính mình, một mục trong trình quản lý mật khẩu của tài khoản đã bị xâm phạm. Hướng dẫn của Ethereum nói rõ là không chụp màn hình cụm từ vì nó có thể đồng bộ lên dịch vụ đám mây (ethereum.org).
Thứ bị đánh cắp: chính cụm từ đó, tức là toàn bộ ví, vĩnh viễn.
- Ghi cụm từ ra giấy, cất ngoại tuyến, và không bao giờ chụp ảnh hay gõ nó vào thiết bị đang online.
- Không lưu nó trong ghi chú, email, tin nhắn hay kho lưu trữ đám mây.
- Cân nhắc dùng ví không cần cụm từ để bắt đầu (xem bên dưới), hoặc chỉ giữ cụm từ như một bản sao lưu ngoại tuyến.
Rủi ro từ ứng dụng ví giả và tiện ích trình duyệt giả là gì?
Ứng dụng và tiện ích giả mạo sao chép tên và biểu tượng của một ví thật và xuất hiện trong kết quả tìm kiếm trên cửa hàng ứng dụng hoặc trong quảng cáo. Một số yêu cầu cụm từ của bạn ngay lần mở đầu tiên; số khác trông bình thường nhưng lặng lẽ đổi địa chỉ bạn gửi tới. Tiện ích trình duyệt đặc biệt nhạy cảm vì chúng có thể đọc các trang bạn truy cập.
Thứ bị đánh cắp: cụm từ hoặc khóa bạn gõ vào, hoặc mọi giao dịch bạn duyệt, vì "chiếc ví" đó chính là phần mềm của kẻ tấn công.
- Chỉ cài ví qua đường link trên website chính thức của nhà phát hành, và kiểm tra tên nhà phát hành cùng số lượt đánh giá, lượt tải.
- Đừng cài ví chỉ vì một người lạ hay một quảng cáo giới thiệu.
- Giữ ít tiện ích được cài, và gỡ những cái bạn không dùng.
Phê duyệt độc hại và chữ ký drainer là gì?
Nhiều ứng dụng yêu cầu bạn phê duyệt một hợp đồng để được tiêu token của bạn. Một trang độc hại hiện một nút trông bình thường, như "nhận" hay "xác minh", đằng sau là quyền chi tiêu không giới hạn hoặc một thông điệp đã ký cho phép kẻ tấn công chuyển tài sản của bạn. Không mật khẩu hay cụm từ nào bị đánh cắp; chính bạn đã tự ký. Đây là kiểu tấn công mà mọi loại ví, kể cả smart account, đều có thể dính. (ethereum.org)
Thứ bị đánh cắp: ban đầu chưa có gì. Bạn bị lừa cấp quyền, rồi kẻ tấn công lấy token.
Hướng dẫn bảo mật của Ethereum khuyên đặt hạn mức chi tiêu chỉ ở mức một giao dịch cần và thu hồi các phê duyệt cũ bằng một công cụ chuyên dụng (ethereum.org).
- Đọc xem ví yêu cầu bạn ký điều gì. Nếu nó nhắc đến việc phê duyệt chi tiêu không giới hạn, hoặc bạn không hiểu, hãy từ chối.
- Dùng một ví riêng với số dư nhỏ cho các ứng dụng mới hoặc lạ.
- Thỉnh thoảng rà soát và thu hồi các phê duyệt cũ.
Address poisoning và mã độc clipboard là gì?
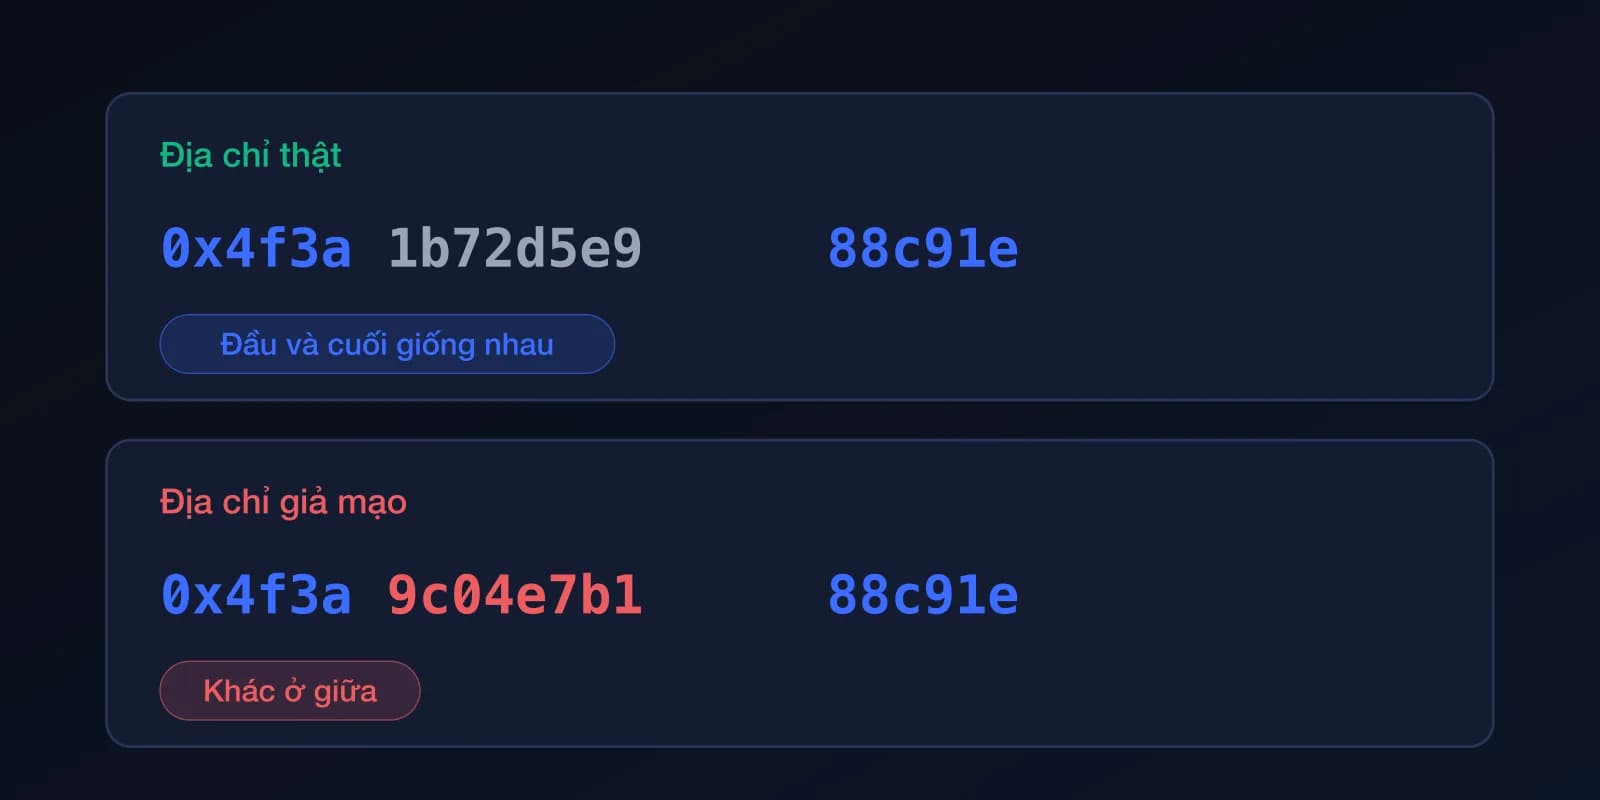
Trong address poisoning, kẻ tấn công gửi cho bạn một giao dịch vô giá trị từ một địa chỉ có phần đầu và phần cuối giống một địa chỉ bạn hay dùng, hy vọng sau này bạn sẽ sao chép nó từ lịch sử. Mã độc clipboard lặng lẽ tráo địa chỉ bạn đã sao chép bằng một địa chỉ khác khi bạn dán. Dù theo cách nào, giao dịch cũng không thể đảo ngược. (Chainalysis)
Thứ bị đánh cắp: chính khoản thanh toán, bị gửi đến địa chỉ của kẻ tấn công thay vì địa chỉ định gửi.
Hướng dẫn của Ethereum là kiểm tra địa chỉ bạn sắp gửi đến khớp chính xác với người nhận dự định trước mỗi giao dịch (ethereum.org).
- So sánh toàn bộ địa chỉ, không chỉ vài ký tự đầu và cuối.
- Không sao chép địa chỉ từ lịch sử giao dịch; dùng một liên hệ đã lưu hoặc tin nhắn của chính người nhận.
- Với người nhận mới, hãy gửi thử một khoản nhỏ trước.
SIM swap đánh cắp từ tài khoản sàn giao dịch như thế nào?
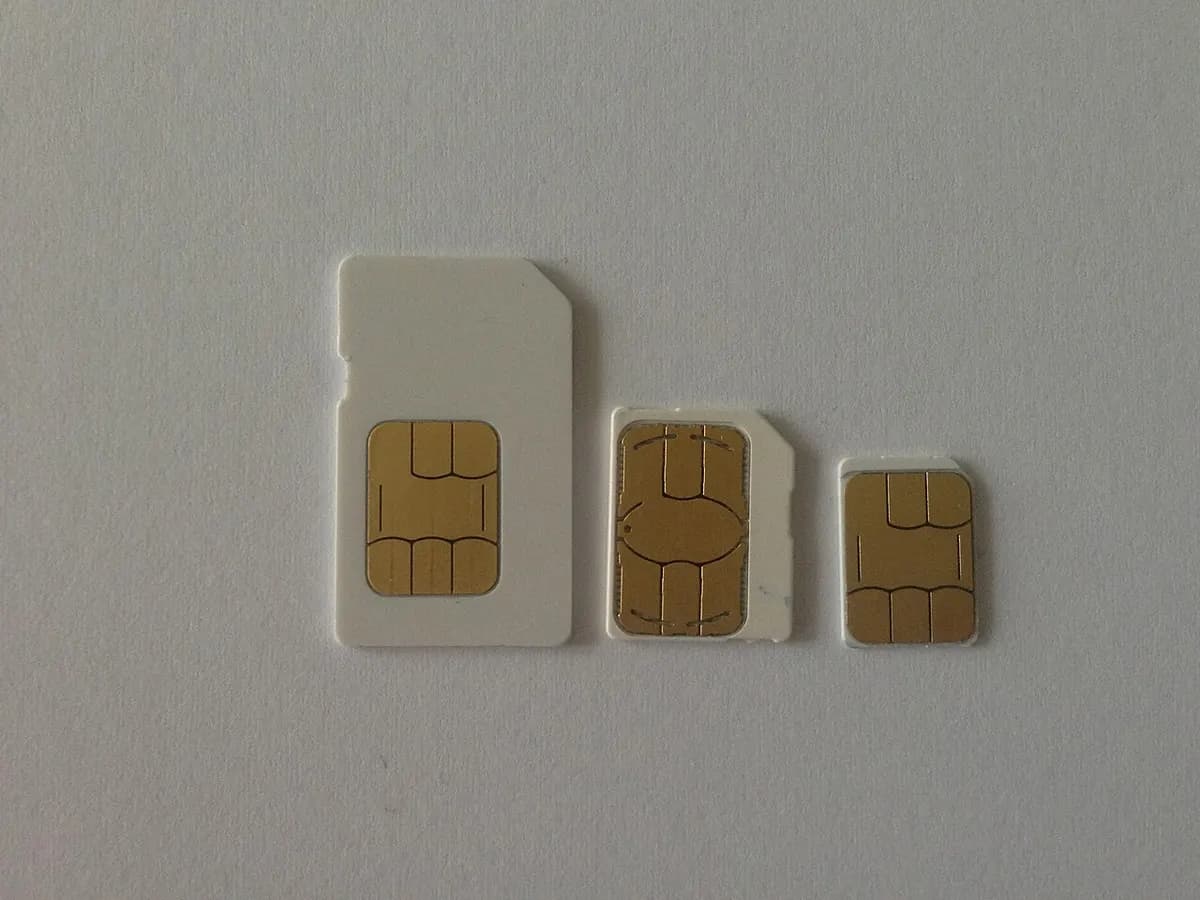
Trong một vụ SIM swap, tội phạm thuyết phục nhà mạng của bạn, hoặc một nhân viên, chuyển số điện thoại của bạn sang một SIM do chúng nắm. Sau đó chúng nhận mã đăng nhập và mã đặt lại qua SMS của bạn, đặt lại mật khẩu và rút tiền. Kiểu này nhắm vào các tài khoản lưu ký dựa vào số điện thoại. FBI theo dõi SIM swapping như một loại tội phạm riêng trong báo cáo hằng năm (FBI IC3). (FBI IC3)
Thứ bị đánh cắp: quyền truy cập tài khoản sàn hoặc email của bạn, nơi đang giữ tiền của bạn.
- Dùng ứng dụng xác thực, passkey hoặc khóa bảo mật phần cứng thay cho SMS với tài khoản sàn và email.
- Nhờ nhà mạng thêm mã PIN hoặc khóa chuyển mạng giữ số cho số điện thoại của bạn.
- Giữ khoản lớn ở dạng tự lưu ký thay vì để trên sàn.
Mã độc trên thiết bị đánh cắp crypto như thế nào?
Infostealer và công cụ điều khiển từ xa đến qua phần mềm crack, trình cài đặt giả, tệp đính kèm độc hại hoặc các tệp do "nhà tuyển dụng" và "nhà đầu tư" gửi. Chúng tìm tệp ví, dữ liệu trình duyệt và nội dung clipboard. Một chiếc ví trên máy tính nhiễm mã độc chỉ an toàn bằng chính chiếc máy tính đó.
Thứ bị đánh cắp: khóa, cụm từ, mật khẩu đã lưu hoặc nội dung giao dịch, tùy loại mã độc.
- Luôn cập nhật hệ điều hành và ứng dụng, và chỉ cài phần mềm từ nguồn chính thức.
- Không mở tệp hay cài công cụ do người bạn chưa xác minh gửi.
- Dùng ví cứng cho khoản lớn, để khóa không bao giờ nằm trên máy tính. (ethereum.org)
Ví smart account dùng passkey thay đổi điều gì?
Một ví passkey như InfraIO Wallet làm thay đổi vị trí các điểm yếu, và theo thiết kế loại bỏ nhiều điểm trong số trên:
- Mặc định không có seed phrase để bị phishing. Bạn bắt đầu bằng một passkey, không phải 12 từ, nên không có gì để gõ vào trang giả, chụp ảnh hay để quên trong ghi chú đám mây. Cụm từ khôi phục là tùy chọn.
- Passkey không thể gõ vào một trang giả mạo. Nó chỉ hoạt động với ứng dụng hoặc website đã tạo ra nó, nên vô hiệu hóa trang đăng nhập giả kiểu cổ điển. Chi tiết có trong bài ví passkey và ví seed phrase. (W3C WebAuthn, NIST SP 800-63B)
- Khóa nằm lại trên thiết bị của bạn. Phần riêng tư do thiết bị hoặc trình quản lý passkey giữ và được mở khóa bằng Face ID, vân tay hoặc mật mã; nó không bao giờ hiện ra với bạn hay với ứng dụng. (Apple)
- Passkey dự phòng. Bạn có thể thêm một thiết bị hoặc trình quản lý passkey khác, nên mất một chiếc điện thoại không có nghĩa là mất ví, và bạn không phải cất một cụm từ trong ngăn kéo.
- Không liên quan đến số điện thoại. Thanh toán được duyệt bằng passkey, không phải mã SMS, nên SIM swap không giúp kẻ tấn công có được quyền truy cập.
- Multisig sắp ra mắt. InfraIO Wallet sẽ cho phép bạn thêm các bên ký khác, như passkey thứ hai hoặc một ví khác, và yêu cầu 2 trên 3 hoặc tương tự trước khi có gì được chuyển đi, nên một khóa hay một thiết bị bị đánh cắp là chưa đủ. Tính năng này hiện chưa có.
Ví passkey không bảo vệ bạn khỏi điều gì?
Hãy thẳng thắn về giới hạn. Ví passkey không ngăn bạn duyệt một giao dịch có hại. Nếu bạn xác nhận một phê duyệt độc hại bằng Face ID, ví sẽ làm đúng điều bạn bảo, giống như bất kỳ ví nào khác. Nó cũng không bảo vệ bạn khỏi việc gửi tiền đến một địa chỉ bị đầu độc, khỏi một thiết bị bị xâm nhập đến mức kẻ tấn công điều khiển được nó khi đang mở khóa, hay khỏi kẻ lừa đảo thuyết phục bạn tự chuyển tiền.
InfraIO Wallet chưa qua đợt kiểm toán bảo mật độc lập nào, nên hãy coi nó như mọi phần mềm mới: bắt đầu với số tiền nhỏ và giữ các thói quen ở trên. Cách phòng thủ tốt nhất vẫn là chậm lại, đọc kỹ điều bạn đang ký và không tin ai chủ động liên hệ bạn.
Đọc tiếp: Ví passkey so với seed phrase, Ví multisig là gì?, Vì sao chọn InfraIO Wallet, InfraIO Wallet