

问题有多严重?
规模很大。FBI 互联网犯罪投诉中心(IC3)2024年收到149,686起与加密货币相关的投诉,报告的损失达93亿美元,比前一年增长66%(FBI IC3 2024年报告)。这并不全是钱包被盗,其中很大一部分是投资诈骗。
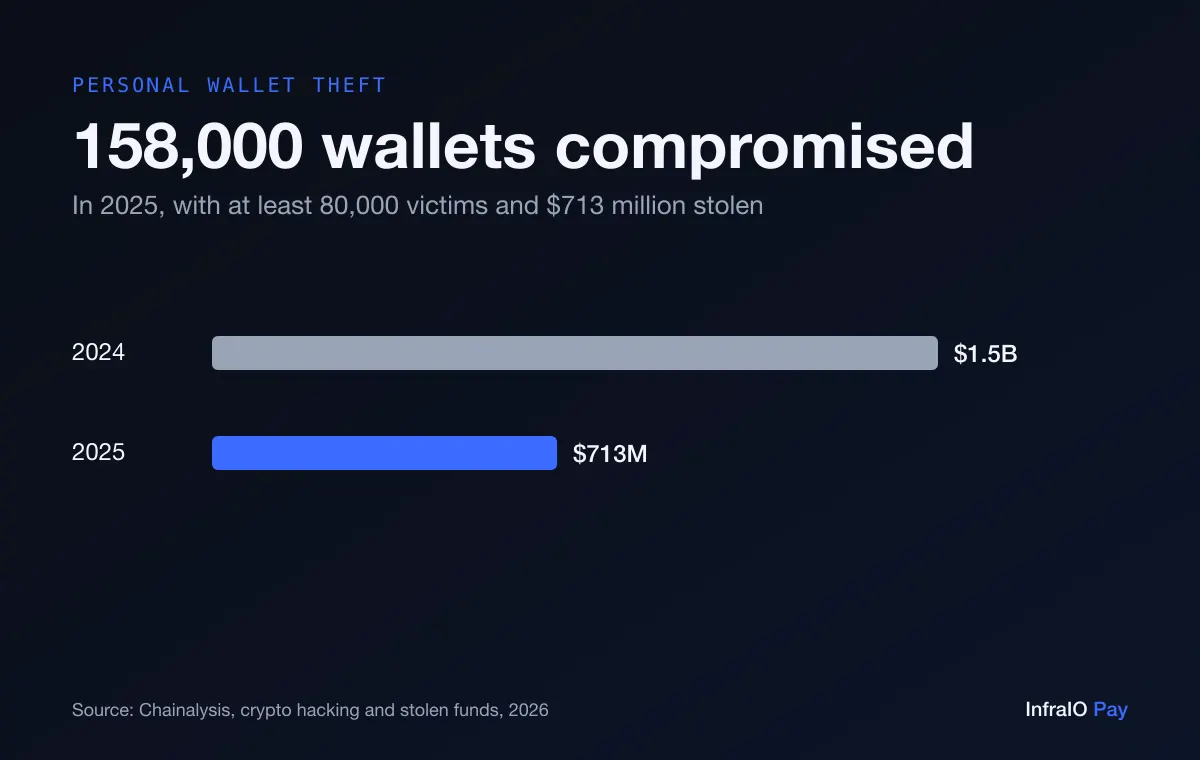
仅就个人钱包而言,Chainalysis 统计2025年约有158,000起钱包被攻破,至少80,000人受害,被盗7.13亿美元,低于2024年的15亿美元。报告的解读是,攻击者盯上了更多的人,但每人损失的金额更小,这正是自动化钓鱼工具包的设计目的。
钓鱼网站和假客服是怎么偷走加密资产的?
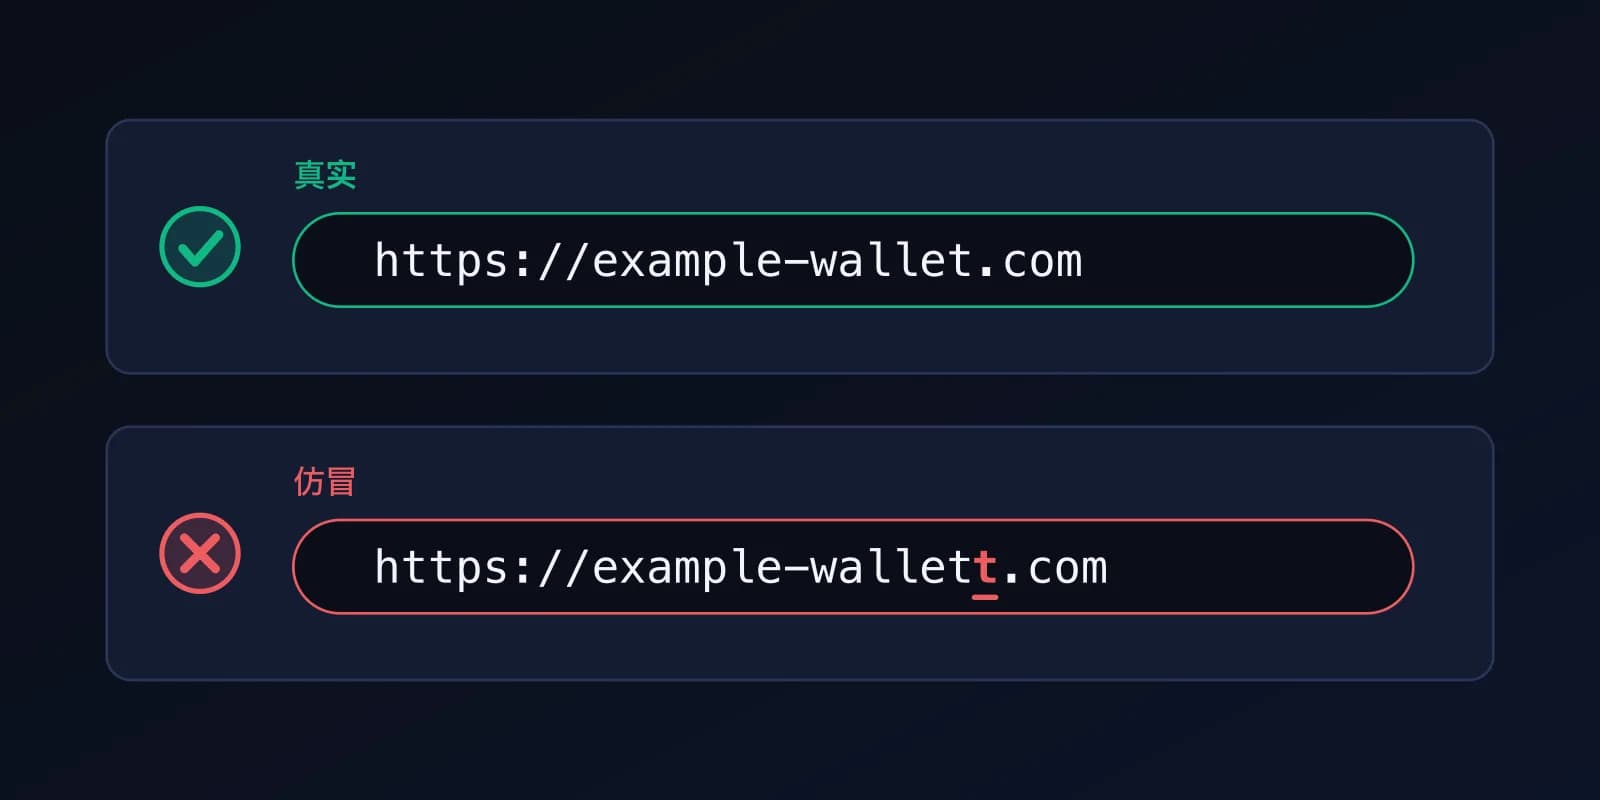
一个外观相似的网站、一次虚假空投、一条来自“客服”的私信,或排在真实搜索结果上方的广告,会要求你输入恢复助记词或连接到恶意页面,以“验证”或“恢复”你的钱包。真正的客服团队从不会向你索要助记词。Ethereum 的安全指南提醒要提防假客服、伪造的链接和陌生发件人(ethereum.org)。
被偷走的是:你的助记词、你的密码,或是让攻击者获得访问权限的签名。
- 钱包和交易所的网址请自己输入或使用书签,不要点击广告或消息里的链接。
- 绝不要把助记词输入任何网站或聊天窗口。任何正规服务都不需要它。
- 凡是主动联系你、谈论你钱包的人,不论看起来多么正式,都当作骗子对待。
助记词是怎么被盗的?
除了钓鱼,助记词泄露还因为保存时不小心:会同步到云相册的截图或照片、记事本应用里的一条笔记、发给自己的邮件,或是被攻破账户里的密码管理器条目。Ethereum 的指南特别说明,不要对助记词截图,因为截图可能同步到云服务(ethereum.org)。
被偷走的是:助记词本身,也就是整个钱包,而且是永久性的。
- 把助记词写在纸上、离线保存,不要拍照,也不要输入到联网的设备里。
- 不要存放在笔记、邮件、聊天记录或云存储中。
- 可以考虑使用开始时不依赖助记词的钱包(见下文),或者只把助记词作为离线备份。
假冒钱包应用和浏览器扩展有什么风险?
假冒的应用和扩展会照搬真实钱包的名称和图标,出现在应用商店的搜索结果或广告里。有的在首次启动时就要你的助记词;有的看起来一切正常,却悄悄改掉你转账的目标地址。扩展尤其敏感,因为它们可以读取你访问的页面。
被偷走的是:你输入的助记词或密钥,或你批准的每一笔交易,因为这个“钱包”就是攻击者的软件。
- 只通过厂商官方网站上的链接安装钱包,并核对发布者名称、评价数量和下载量。
- 不要因为陌生人或广告推荐就安装某个钱包。
- 少装扩展,把不用的删掉。
什么是恶意授权和 Drainer 签名?
许多应用会让你批准一个合约来动用你的代币。恶意网站会显示一个看起来正常的按钮,比如“领取”或“验证”,背后却是无限额的花费授权,或是一条让攻击者转移你资产的签名消息。没有任何密码或助记词被偷,签名是你自己做的。所有类型的钱包,包括智能账户,都会受到这种攻击的影响。 (ethereum.org)
被偷走的是:起初什么都没丢。你被骗着授予了权限,随后攻击者才拿走代币。
Ethereum 的安全指南建议,把花费额度限制在交易所需的范围内,并用专门的工具撤销旧的授权(ethereum.org)。
- 读清楚钱包让你签署的内容。如果提到批准无限额花费,或者你看不懂,就拒绝。
- 对新的或不熟悉的应用,使用一个余额很少的独立钱包。
- 定期检查并撤销旧的授权。
什么是地址投毒和剪贴板恶意软件?
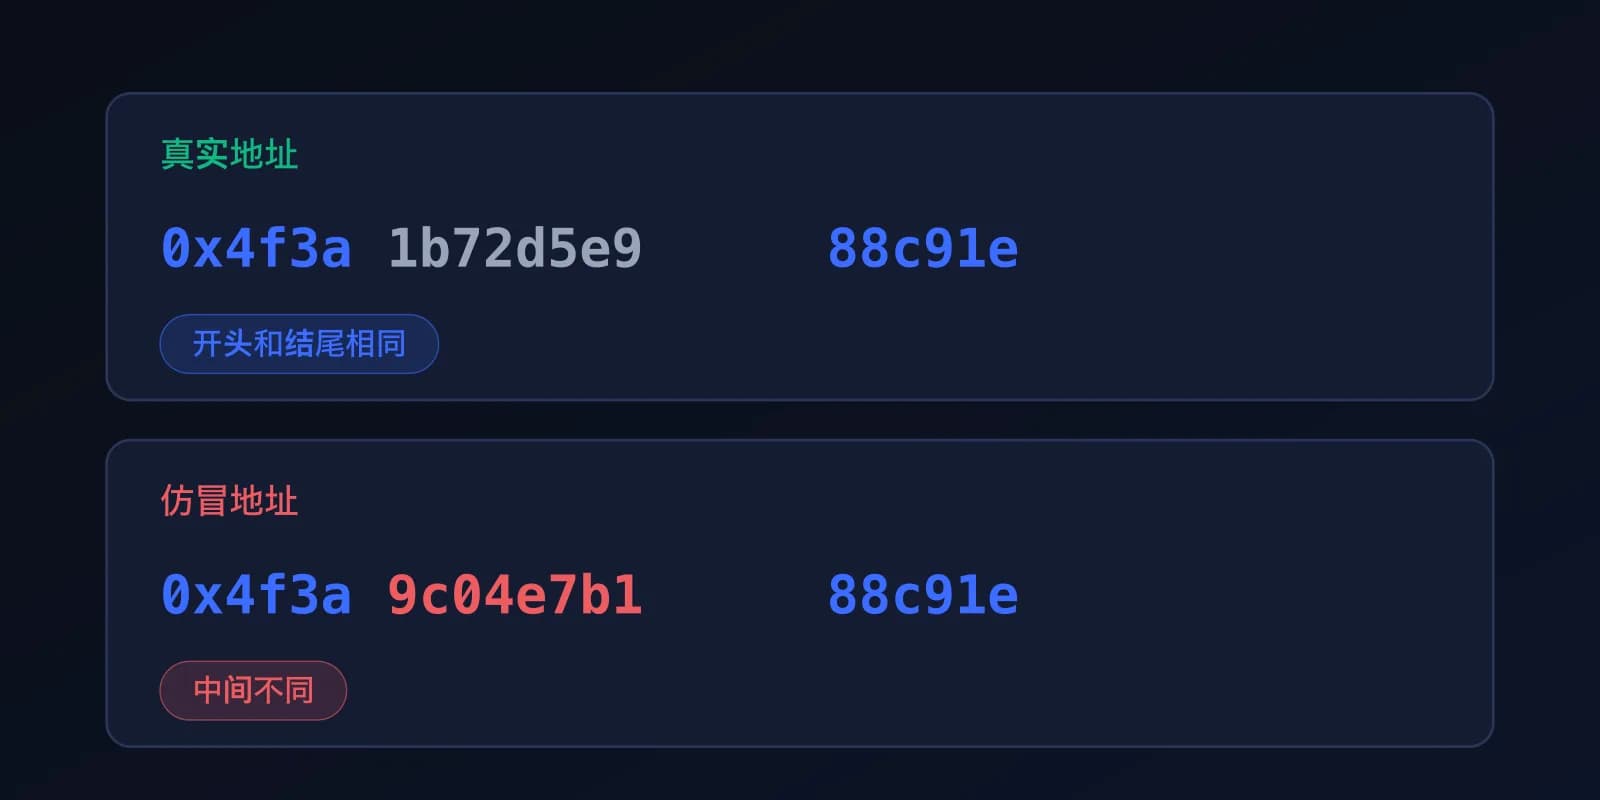
在地址投毒中,攻击者从一个开头和结尾字符都与你常用地址相同的地址,给你发一笔毫无价值的交易,指望你以后从历史记录里复制它。剪贴板恶意软件则会在你粘贴时,悄悄把你复制的地址换成另一个。无论哪种,交易都无法撤销。 (Chainalysis)
被偷走的是:这笔付款本身,它被发到了攻击者的地址,而不是你想转给的地址。
Ethereum 的指南是:每次转账前,都要核对收款地址与预期收款人完全一致(ethereum.org)。
- 要比对完整的地址,而不是只看开头和结尾几位。
- 不要从交易历史里复制地址;使用已保存的联系人,或收款人自己发来的消息。
- 对新的收款人,先转一小笔试一试。
SIM 卡劫持是怎么盗取交易所账户的?
在 SIM 卡劫持中,犯罪分子说服你的手机运营商或其员工,把你的手机号码转到他们控制的 SIM 卡上。随后他们就能收到你的短信登录码和重置码,重置密码并提现。它针对的是依赖手机号码的托管账户。FBI 在年度报告中把 SIM 卡劫持单列为一种犯罪类型(FBI IC3)。 (FBI IC3)
被偷走的是:对你的交易所或邮箱账户的访问权限,而资产就放在这些账户里。
- 交易所和邮箱账户请使用验证器应用、通行密钥或硬件安全密钥,而不是短信验证。
- 请运营商为你的号码添加 PIN 或携号转网锁定。
- 大额资产放在自托管中,而不是放在交易所。
设备上的恶意软件是怎么偷走加密资产的?
信息窃取程序和远程控制工具通过盗版软件、假安装包、恶意附件,或“招聘人员”和“投资人”发来的文件传播。它们会搜索钱包文件、浏览器数据和剪贴板内容。感染了病毒的电脑上的钱包,安全程度只取决于这台电脑。
被偷走的是:密钥、助记词、已保存的密码或交易内容,具体取决于恶意软件的类型。
- 保持操作系统和应用为最新,只从官方渠道安装软件。
- 不要打开未经核实的人发来的文件,也不要安装他们发来的工具。
- 较大金额使用硬件钱包,这样密钥就不会存在电脑里。 (ethereum.org)
通行密钥智能账户钱包改变了什么?
InfraIO Wallet 这样的通行密钥钱包改变了薄弱环节所在的位置,并在设计上消除了上述几种风险:
- 默认没有可被钓鱼的助记词。你从一把通行密钥开始,而不是12个单词,所以没有东西可以输入到假网站、拍照或留在云笔记里。恢复助记词是可选的。
- 通行密钥无法输入到相似的假网站。它只能用于创建它的应用或网站,这就挫败了典型的假登录页面。详情见通行密钥钱包与助记词钱包。 (W3C WebAuthn, NIST SP 800-63B)
- 密钥留在你的设备上。私钥部分由你的设备或通行密钥管理器保管,用 Face ID、指纹或设备密码解锁;它从不展示给你,也不展示给应用。 (Apple)
- 备用通行密钥。你可以添加另一台设备或另一个通行密钥管理器,所以丢一部手机不等于丢掉钱包,也不必把助记词放在抽屉里。
- 不涉及手机号码。付款用通行密钥批准,而不是短信验证码,所以 SIM 卡劫持无法让攻击者获得访问权限。
- 多重签名即将推出。InfraIO Wallet 将允许你添加其他签名人,例如第二把通行密钥或另一个钱包,并要求3个中有2个同意之类的条件才能转出任何资产,这样一把被盗的密钥或一台被盗的设备就不够用了。目前尚未提供。
通行密钥钱包无法防范什么?
我们要坦率说明它的局限。通行密钥钱包不能阻止你自己批准一笔有害的交易。如果你用 Face ID 确认了一个恶意授权,钱包就会照你的指示去做,和其他任何钱包一样。它也无法保护你不把资金发到被投毒的地址,不能防范设备已被攻破、攻击者可在解锁状态下操作它的情况,也不能防范说服你自己转账的骗子。
InfraIO Wallet 尚未经过外部安全审计,所以请像对待任何新软件一样:从小额开始,并保持上面提到的习惯。最好的防御仍然是慢下来,看清你要签署的内容,不信任任何主动联系你的人。
延伸阅读: 通行密钥钱包与助记词钱包, 什么是多签钱包, 为什么选择 InfraIO Wallet, InfraIO Wallet。