

¿Qué tan grande es el problema?
La escala es grande. El Internet Crime Complaint Center del FBI recibió 149.686 denuncias relacionadas con criptomonedas en 2024, con pérdidas reportadas de 9300 millones de dólares, un 66 % más que el año anterior (informe IC3 2024 del FBI). No todo eso es robo de wallets, ya que buena parte son estafas de inversión.
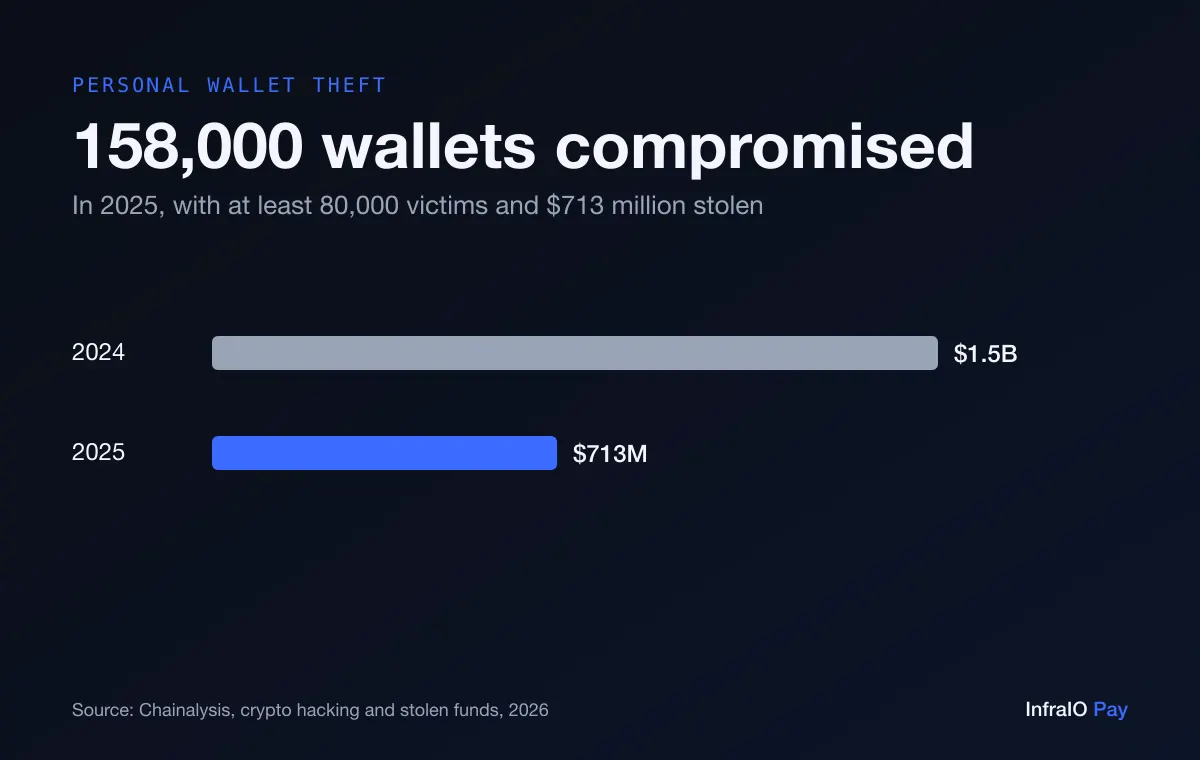
En el caso de las wallets personales, Chainalysis contó unas 158.000 wallets comprometidas que afectaron al menos a 80.000 víctimas en 2025, con 713 millones de dólares robados, frente a 1500 millones en 2024. La lectura del informe es que los atacantes van tras más personas por montos menores, que es justo para lo que se diseñan los kits de phishing automatizados.
¿Cómo roban cripto los sitios de phishing y el falso soporte?
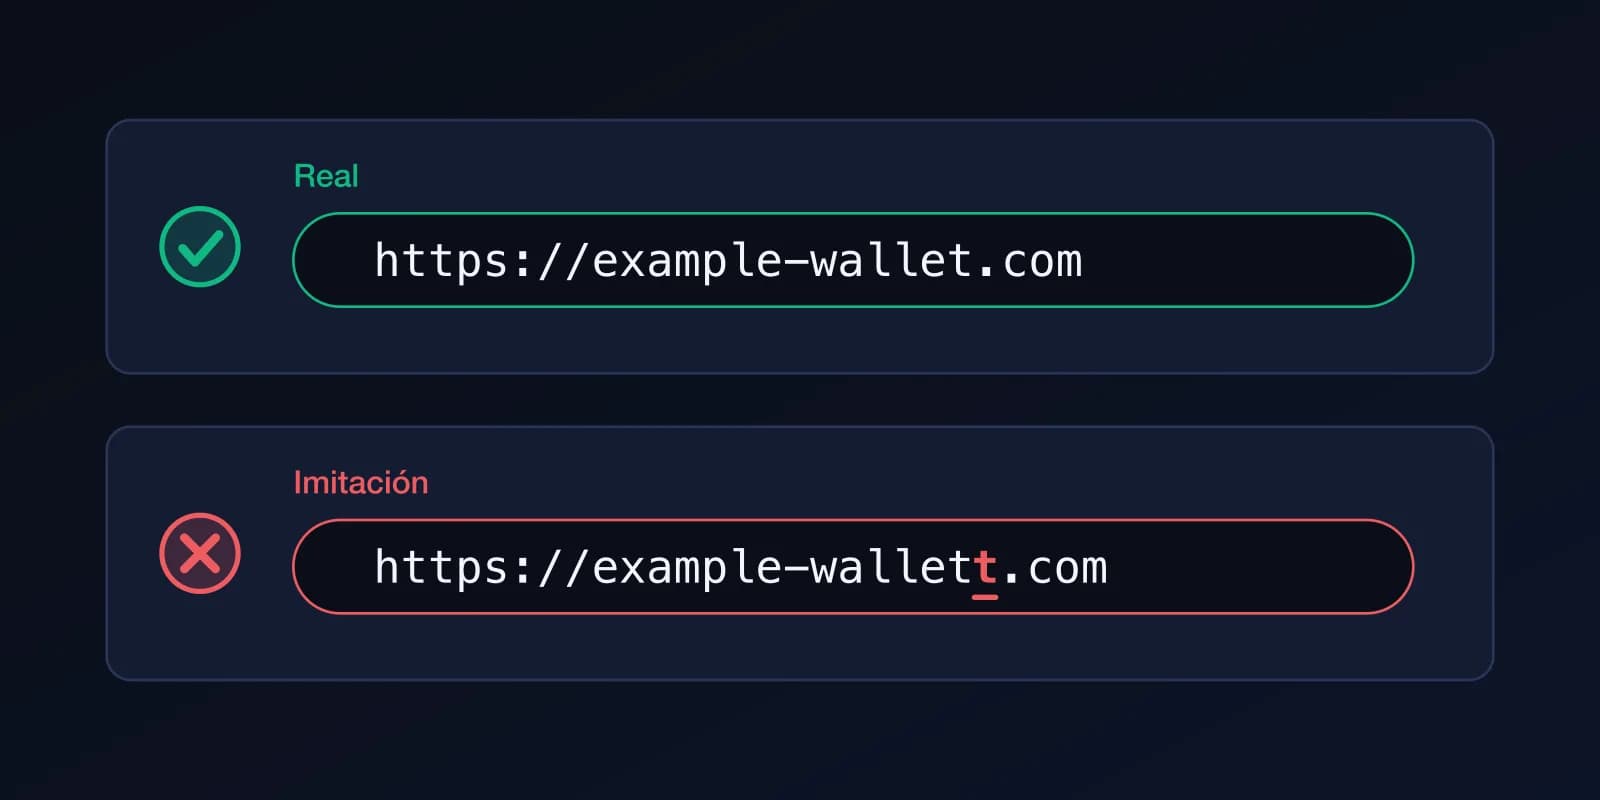
Un sitio web idéntico al original, un airdrop falso, un mensaje directo de "soporte" o un anuncio por encima del resultado de búsqueda real te pide "verificar" o "restaurar" tu wallet escribiendo tu frase de recuperación o conectándote a una página maliciosa. Los equipos de soporte reales nunca piden tu frase. La guía de seguridad de Ethereum advierte sobre el falso personal de soporte, los enlaces suplantados y los remitentes desconocidos (ethereum.org).
Qué se roba: tu frase semilla, tu contraseña o una firma que da acceso al atacante.
- Escribe tú mismo la dirección de los sitios de wallets y exchanges o usa un marcador; no sigas enlaces de anuncios ni de mensajes.
- Nunca escribas una frase semilla en ningún sitio web ni chat. Ningún servicio legítimo la necesita.
- Trata como estafador a cualquiera que te contacte primero sobre tu wallet, por oficial que parezca.
¿Cómo se roba una frase semilla?
Además del phishing, las frases se filtran por guardarse sin cuidado: una captura o foto que se sincroniza con las fotos en la nube, una nota en una app de notas, un correo a ti mismo, una entrada de un gestor de contraseñas en una cuenta comprometida. La guía de Ethereum dice expresamente que no captures tu frase en pantalla, porque puede sincronizarse con servicios en la nube (ethereum.org).
Qué se roba: la frase en sí, lo que significa toda la wallet, de forma permanente.
- Escribe la frase en papel, guárdala sin conexión y nunca la fotografíes ni la escribas en un dispositivo conectado.
- No la guardes en notas, correo, chat ni almacenamiento en la nube.
- Considera una wallet que no dependa de una frase para empezar (ver más abajo), o conserva la frase solo como respaldo sin conexión.
¿Qué riesgo hay con las apps y extensiones de wallet falsas?
Las apps y extensiones falsificadas copian el nombre y el ícono de una wallet real y aparecen en los resultados de búsqueda de las tiendas o en anuncios. Algunas piden tu frase en el primer arranque; otras parecen normales y cambian sin avisar la dirección a la que envías. Las extensiones son especialmente delicadas porque pueden leer las páginas que visitas.
Qué se roba: la frase o la clave que escribes, o cada transacción que apruebas, porque la "wallet" es software del atacante.
- Instala wallets solo desde el enlace del sitio web del propio fabricante, y revisa el nombre del publicador y la cantidad de reseñas y descargas.
- No instales una wallet porque un desconocido o un anuncio te la recomendó.
- Mantén pocas extensiones instaladas y elimina las que no uses.
¿Qué son las aprobaciones maliciosas y las firmas drainer?
Muchas apps te piden aprobar que un contrato gaste tus tokens. Un sitio malicioso muestra un botón de apariencia normal, como "reclamar" o "verificar", detrás del cual hay una aprobación de gasto ilimitado o un mensaje firmado que permite al atacante mover tus activos. No se roba ninguna contraseña ni frase; la firma la pusiste tú. Este es el ataque al que están expuestos todos los tipos de wallet, incluidas las cuentas inteligentes. (ethereum.org)
Qué se roba: al principio, nada. Te engañan para que concedas un permiso, y luego el atacante se lleva los tokens.
La guía de seguridad de Ethereum aconseja limitar los gastos a lo que una transacción necesita y revocar aprobaciones antiguas con una herramienta específica (ethereum.org).
- Lee lo que la wallet te pide firmar. Si menciona aprobar un gasto ilimitado, o no lo entiendes, recházalo.
- Usa una wallet aparte con un saldo pequeño para apps nuevas o desconocidas.
- Revisa y revoca las aprobaciones antiguas de vez en cuando.
¿Qué son el address poisoning y el malware del portapapeles?
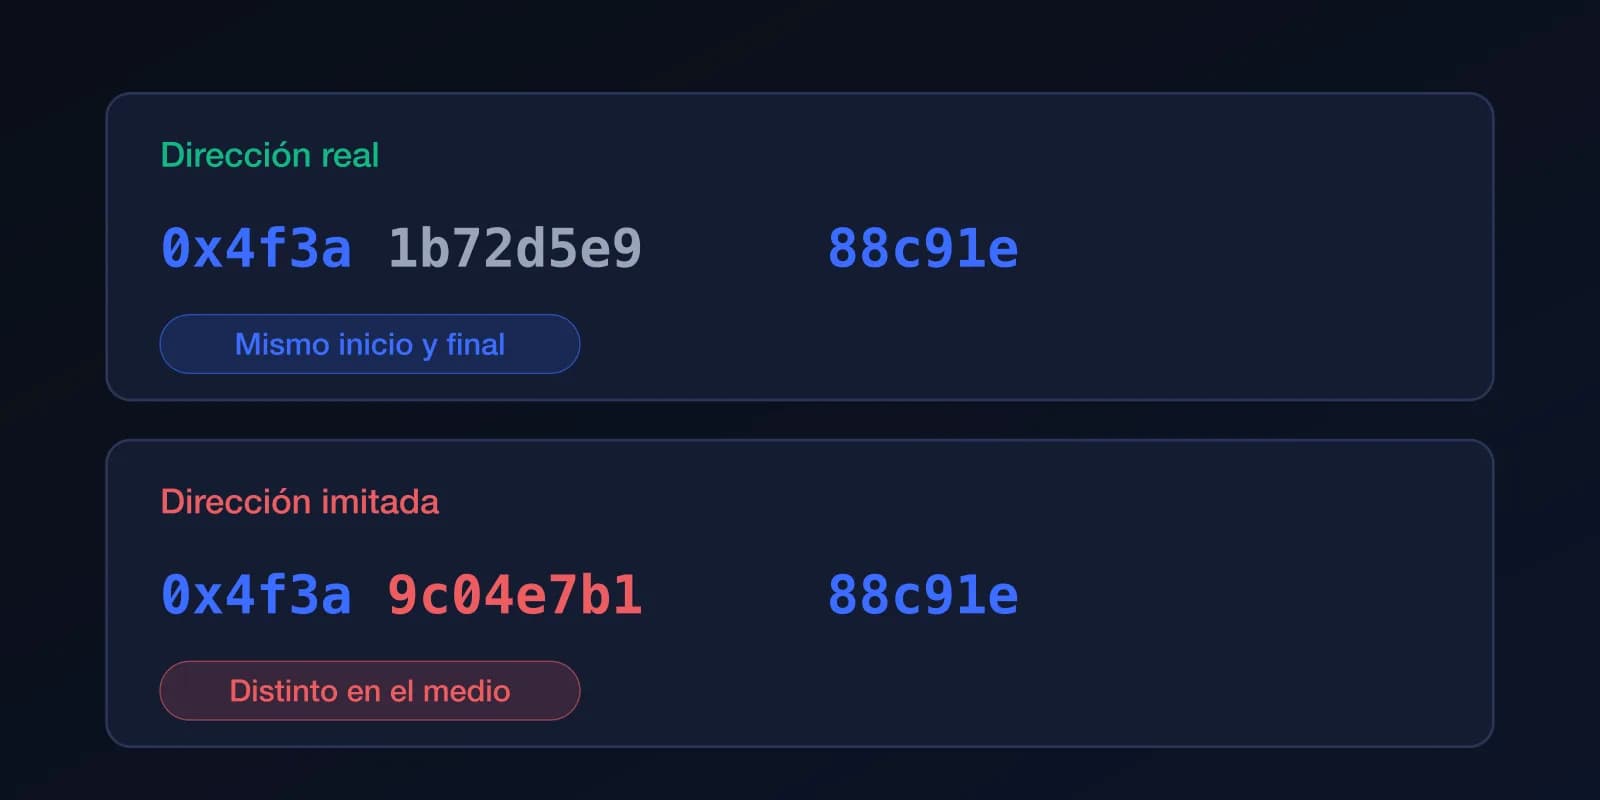
En el address poisoning, un atacante te envía una transacción sin valor desde una dirección que empieza y termina con los mismos caracteres que una que usas, con la esperanza de que después la copies de tu historial. El malware del portapapeles cambia sin avisar la dirección que copiaste por otra al pegar. De cualquier forma, las transacciones no se pueden revertir. (Chainalysis)
Qué se roba: el pago en sí, que se envía a la dirección del atacante en lugar de a la prevista.
La recomendación de Ethereum es comprobar que la dirección a la que envías coincide exactamente con la del destinatario previsto antes de cada transacción (ethereum.org).
- Compara la dirección completa, no solo los primeros y últimos caracteres.
- No copies direcciones de tu historial de transacciones; usa un contacto guardado o el mensaje del propio destinatario.
- Con un destinatario nuevo, envía primero un monto de prueba pequeño.
¿Cómo roba un SIM swap las cuentas de exchange?
En un SIM swap, un delincuente convence a tu operador móvil, o a un empleado, de pasar tu número de teléfono a una SIM que él controla. Entonces recibe tus SMS de inicio de sesión y de restablecimiento, cambia contraseñas y retira. Apunta a cuentas custodiales que dependen de un número de teléfono. El FBI registra el SIM swapping como un tipo de delito propio en su informe anual (FBI IC3). (FBI IC3)
Qué se roba: el acceso a tu cuenta de exchange o de correo, que a su vez guarda tus fondos.
- Usa una app de autenticación, un passkey o una llave de seguridad de hardware en lugar de SMS para las cuentas de exchange y de correo.
- Pide a tu operador que añada un PIN o un bloqueo de portabilidad a tu número.
- Guarda los montos grandes en autocustodia en lugar de en un exchange.
¿Cómo roba cripto el malware en tu dispositivo?
Los infostealers y las herramientas de acceso remoto llegan con software pirata, instaladores falsos, adjuntos maliciosos o archivos enviados por supuestos "reclutadores" e "inversores". Buscan archivos de wallet, datos del navegador y el contenido del portapapeles. Una wallet en una computadora infectada es tan segura como esa computadora.
Qué se roba: claves, frases, contraseñas guardadas o el contenido de las transacciones, según el malware.
- Mantén actualizados el sistema operativo y las apps, e instala software solo desde fuentes oficiales.
- No abras archivos ni instales herramientas enviados por personas que no hayas verificado.
- Usa una wallet hardware para montos mayores, de modo que la clave nunca esté en la computadora. (ethereum.org)
¿Qué cambia una wallet de cuenta inteligente con passkey?
Una wallet con passkey como InfraIO Wallet cambia dónde están los puntos débiles y, por diseño, elimina varios de los anteriores:
- Sin frase semilla que se pueda phishear por defecto. Empiezas con un passkey, no con 12 palabras, así que no hay nada que escribir en un sitio falso, fotografiar o dejar en una nota en la nube. La frase de recuperación es opcional.
- Un passkey no se puede escribir en un sitio idéntico al original. Solo funciona con la app o el sitio web que lo creó, lo que anula la clásica página de inicio de sesión falsa. Los detalles están en wallets con passkey vs frases semilla. (W3C WebAuthn, NIST SP 800-63B)
- La clave se queda en tu dispositivo. La parte privada la guarda tu dispositivo o tu gestor de passkeys y se desbloquea con Face ID, una huella digital o tu código; nunca se te muestra a ti ni a la app. (Apple)
- Passkeys de respaldo. Puedes añadir otro dispositivo u otro gestor de passkeys, así que perder un teléfono no significa perder la wallet, y no tienes que guardar una frase en un cajón.
- Sin número de teléfono de por medio. Los pagos se aprueban con un passkey, no con un código SMS, así que un SIM swap no da acceso a un atacante.
- Multisig llegará próximamente. InfraIO Wallet te permitirá añadir otros firmantes, como un segundo passkey u otra wallet, y exigir 2 de 3 o similar antes de que algo se mueva, de modo que una sola clave o dispositivo robado no baste. Todavía no está disponible.
¿De qué no protege una wallet con passkey?
Seamos honestos con los límites. Una wallet con passkey no impide que apruebes una transacción dañina. Si confirmas una aprobación maliciosa con Face ID, la wallet hace lo que le indicaste, exactamente igual que cualquier otra wallet. Tampoco te protege de enviar fondos a una dirección envenenada, de un dispositivo tan comprometido que un atacante pueda operarlo mientras está desbloqueado, ni de un estafador que te convence de enviar el dinero tú mismo.
InfraIO Wallet todavía no ha pasado por una auditoría de seguridad externa, así que trátala como cualquier software nuevo: empieza con montos pequeños y mantén los hábitos anteriores. La mejor defensa sigue siendo ir más despacio, leer lo que firmas y no confiar en nadie que te contacte primero.
Sigue leyendo: Passkeys frente a frase semilla, Qué es una wallet multifirma, Por qué InfraIO Wallet, InfraIO Wallet