

被害の規模はどれくらいですか?
規模は大きなものです。FBIのInternet Crime Complaint Centerには、2024年に暗号資産に関する苦情が149,686件寄せられ、報告された損失額は93億ドルで、前年から66%増えました(FBI IC3 2024年報告書)。その多くは投資詐欺なので、すべてがウォレットの盗難というわけではありません。
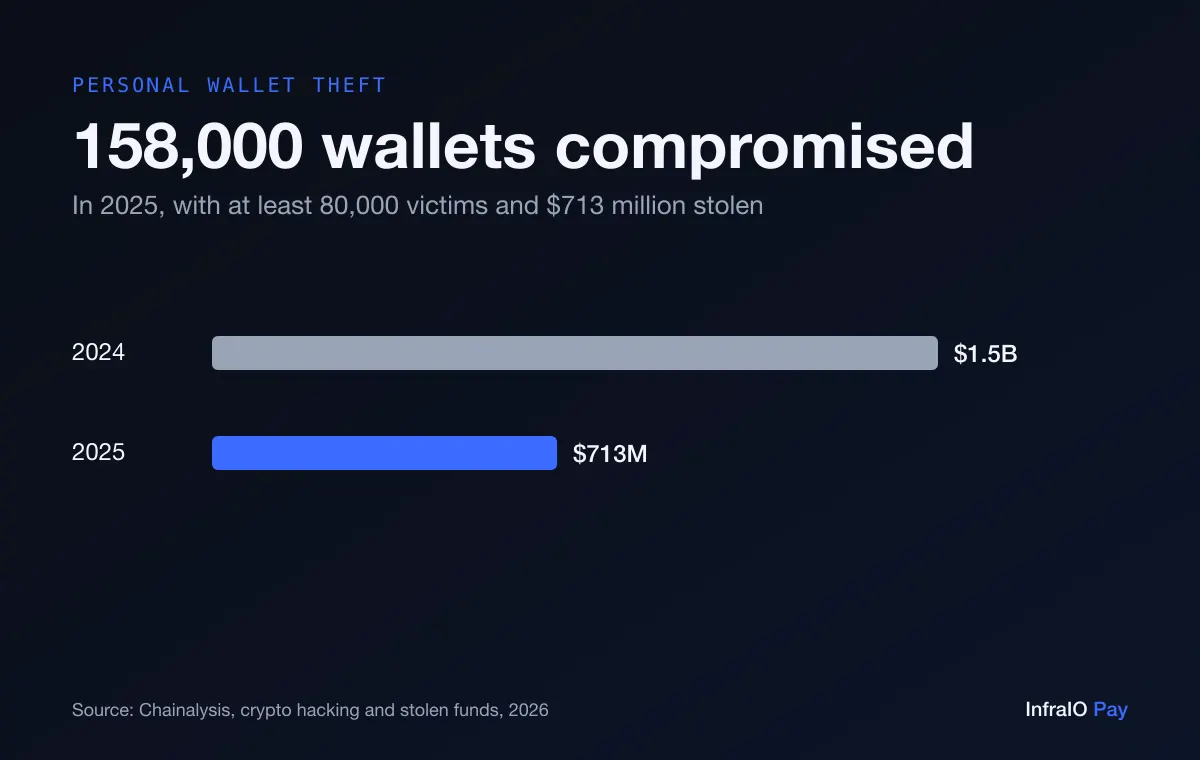
個人ウォレットに限ると、Chainalysisは2025年に約158,000件の侵害を確認し、少なくとも80,000人が被害を受け、盗まれた額は7億1,300万ドルで、2024年の15億ドルから減りました。報告書は、攻撃者が1人あたりの金額は小さくても、より多くの人を狙うようになっていると見ています。これはまさに、自動化されたフィッシングキットが想定している使い方です。
フィッシングサイトや偽サポートは、どうやって暗号資産を盗むのですか?
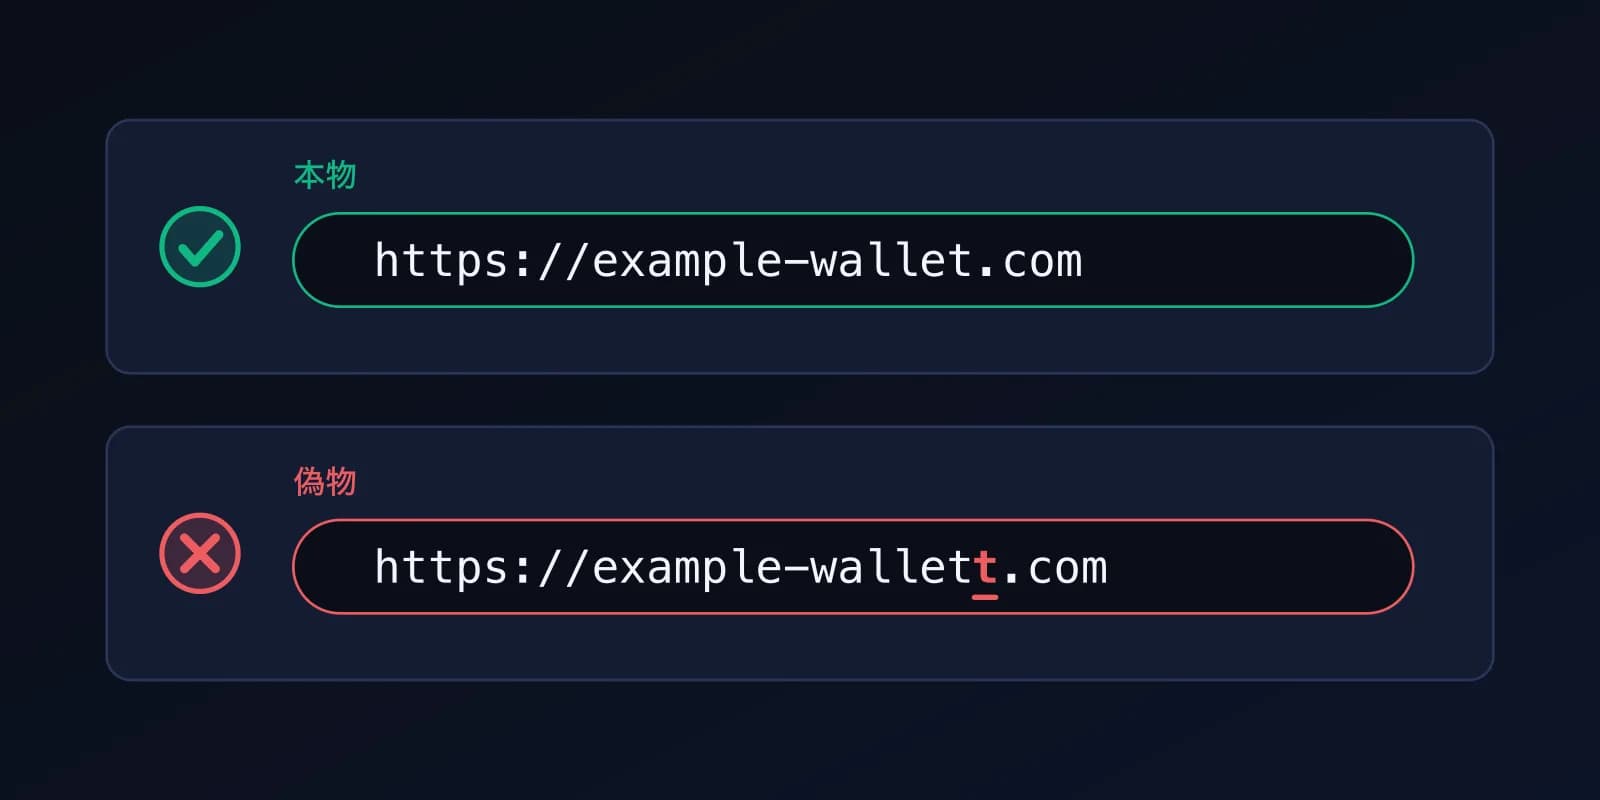
そっくりなウェブサイト、偽のエアドロップ、「サポート」を名乗るダイレクトメッセージ、本物の検索結果の上に出る広告などが、リカバリーフレーズを入力させたり、悪意のあるページに接続させたりして、ウォレットを「確認」または「復元」するよう求めてきます。本物のサポートが、あなたのフレーズを尋ねることはありません。Ethereumのセキュリティガイダンスも、偽のサポート担当者、偽装されたリンク、見知らぬ送信者に注意を促しています(ethereum.org)。
盗まれるもの:シードフレーズ、パスワード、または攻撃者にアクセスを与える署名です。
- ウォレットや取引所のサイトのアドレスは自分で入力するか、ブックマークから開き、広告やメッセージのリンクは開かないでください。
- シードフレーズは、どのウェブサイトやチャットにも決して入力しないでください。正規のサービスがそれを必要とすることはありません。
- ウォレットのことで向こうから連絡してきた人は、どれだけ公式らしく見えても詐欺師だと考えてください。
シードフレーズはどうやって盗まれるのですか?
フィッシングのほかにも、保管が不注意だったためにフレーズが漏れることがあります。クラウドの写真に同期されるスクリーンショットや写真、メモアプリのメモ、自分宛てのメール、侵害されたアカウントのパスワードマネージャーの項目などです。Ethereumのガイダンスは、クラウドサービスに同期されるおそれがあるため、フレーズのスクリーンショットを撮らないよう、特に述べています(ethereum.org)。
盗まれるもの:フレーズそのもの。つまりウォレット全体を、永久に奪われます。
- フレーズは紙に書いてオフラインで保管し、写真に撮ったり、オンラインの端末に入力したりしないでください。
- メモ、メール、チャット、クラウドストレージには保存しないでください。
- 始めるのにフレーズを必要としないウォレット(後述)を検討するか、フレーズはオフラインのバックアップとしてだけ持つようにしてください。
偽のウォレットアプリやブラウザ拡張機能には、どんなリスクがありますか?
偽のアプリや拡張機能は、本物のウォレットの名前とアイコンをまねて、ストアの検索結果や広告に表示されます。初回の起動でフレーズを尋ねるものもあれば、一見ふつうに見えて、送金先のアドレスをこっそり書き換えるものもあります。拡張機能は、見ているページを読み取れるので、特に注意が必要です。
盗まれるもの:入力したフレーズや鍵、または承認したすべての取引です。「ウォレット」が攻撃者のソフトウェアだからです。
- ウォレットは、メーカー自身のウェブサイトにあるリンクからだけインストールし、発行元の名前、レビュー数、ダウンロード数を確認してください。
- 見知らぬ人や広告に勧められたからといって、ウォレットをインストールしないでください。
- 拡張機能は少数にとどめ、使わないものは削除してください。
悪意のある承認やドレイナーの署名とは何ですか?
多くのアプリは、あなたのトークンを使うためにコントラクトを承認するよう求めます。悪意のあるサイトは、「受け取る」や「確認」といった、ふつうに見えるボタンを見せますが、その裏には、無制限の使用承認や、攻撃者が資産を動かせるようになる署名付きメッセージがあります。パスワードもフレーズも盗まれません。署名したのはあなた自身です。これは、スマートアカウントを含め、どの種類のウォレットも受ける攻撃です。 (ethereum.org)
盗まれるもの:最初は何もありません。あなたが許可を与えるようにだまされ、その後で攻撃者がトークンを持ち去ります。
Ethereumのセキュリティガイダンスは、使用上限を取引に必要な額だけに設定し、古い承認は専用のツールで取り消すよう勧めています(ethereum.org)。
- ウォレットが署名を求める内容を読んでください。無制限の使用の承認と書かれていたり、内容が分からなかったりする場合は、拒否してください。
- 新しいアプリや見慣れないアプリには、残高の少ない別のウォレットを使ってください。
- ときどき、古い承認を確認して取り消してください。
アドレスポイズニングとクリップボードマルウェアとは何ですか?
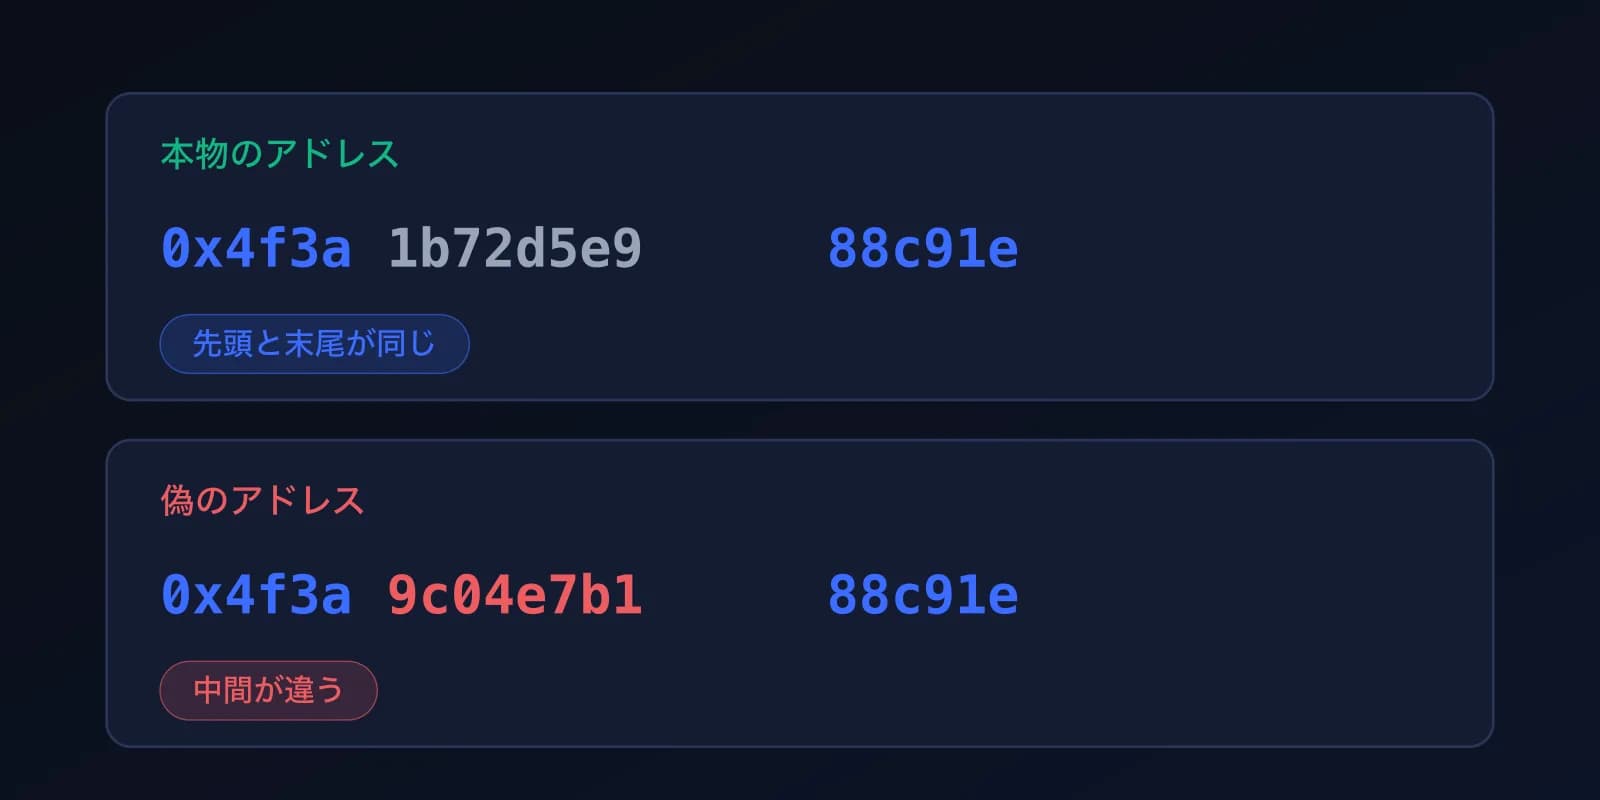
アドレスポイズニングでは、攻撃者があなたがよく使うアドレスと最初と最後の文字が同じアドレスから、価値のない取引を送り、あなたが後で履歴からそのアドレスをコピーするのを待ちます。クリップボードマルウェアは、貼り付けるときに、コピーしたアドレスを別のものにこっそり書き換えます。どちらの場合も、取引は取り消せません。 (Chainalysis)
盗まれるもの:支払いそのもので、本来の相手ではなく、攻撃者のアドレスに送られてしまいます。
Ethereumのガイダンスは、毎回の取引の前に、送り先のアドレスが意図した受取人のものと完全に一致していることを確認するよう勧めています(ethereum.org)。
- 最初と最後の文字だけでなく、アドレス全体を照合してください。
- 取引履歴からアドレスをコピーせず、保存した連絡先か、受取人本人からのメッセージを使ってください。
- 初めての受取人には、先に少額のテスト送金をしてください。
SIMスワップは、どうやって取引所アカウントから盗むのですか?
SIMスワップでは、犯罪者が携帯電話会社や従業員をだまして、あなたの電話番号を自分たちの管理するSIMに移させます。その後、あなた宛てのSMSのログインコードや再設定コードを受け取り、パスワードを再設定して、出金します。電話番号に頼るカストディアルのアカウントが狙われます。FBIは、年次報告書でSIMスワップを独立した犯罪の類型として集計しています(FBI IC3)。 (FBI IC3)
盗まれるもの:取引所やメールのアカウントへのアクセスです。そこに資金があります。
- 取引所とメールのアカウントには、SMSの代わりに、認証アプリ、パスキー、またはハードウェアセキュリティキーを使ってください。
- 携帯電話会社に、あなたの番号にPINか、他社への番号移行(ポートアウト)のロックをかけるよう依頼してください。
- 大きな資産は、取引所ではなくセルフカストディで保管してください。
端末上のマルウェアは、どうやって暗号資産を盗むのですか?
情報窃取型マルウェアや遠隔操作ツールは、違法コピーのソフト、偽のインストーラー、悪意のある添付ファイル、「リクルーター」や「投資家」から送られたファイルなどを通じて入り込みます。ウォレットのファイル、ブラウザのデータ、クリップボードの内容を探します。感染したパソコン上のウォレットは、そのパソコン以上には安全になりません。
盗まれるもの:マルウェアの種類によって、鍵、フレーズ、保存したパスワード、または取引の内容です。
- OSとアプリを最新に保ち、ソフトウェアは公式の入手先からだけインストールしてください。
- 身元を確認できていない人から送られたファイルは開かず、ツールもインストールしないでください。
- 大きな金額にはハードウェアウォレットを使い、鍵がパソコン上に置かれないようにしてください。 (ethereum.org)
パスキー型のスマートアカウントウォレットで、何が変わりますか?
InfraIO Walletのようなパスキーウォレットは、弱点のある場所を変え、上で挙げたもののいくつかを、設計の段階で取り除きます。
- 既定では、フィッシングされるシードフレーズがありません。始めるのは12語ではなくパスキーなので、偽サイトに入力したり、写真に撮ったり、クラウドのメモに残したりするものがありません。リカバリーフレーズは任意です。
- パスキーは、そっくりなサイトには入力できません。作成したアプリやウェブサイトでしか動作しないので、典型的な偽のログインページを無効にします。詳しくはパスキーウォレットとシードフレーズをご覧ください。 (W3C WebAuthn, NIST SP 800-63B)
- 鍵はあなたの端末にとどまります。秘密の部分は端末やパスキーマネージャーが保持し、Face ID、指紋、パスコードでロックを解除します。あなたにもアプリにも表示されることはありません。 (Apple)
- バックアップ用のパスキー。別の端末やパスキーマネージャーを追加できるので、スマートフォンを1台なくしてもウォレットを失うことはなく、フレーズを引き出しにしまっておく必要もありません。
- 電話番号が関わりません。支払いはSMSのコードではなくパスキーで承認するので、SIMスワップをされても、攻撃者はアクセスできません。
- マルチシグは近日公開予定です。InfraIO Walletでは、2つ目のパスキーや別のウォレットなど、ほかの署名者を追加し、何かを動かす前に3人中2人などの承認を必須にできるようになる予定で、鍵や端末が1つ盗まれても足りなくなります。これはまだ利用できません。
パスキーウォレットで防げないものは何ですか?
限界について正直にお伝えします。パスキーウォレットは、有害な取引をあなた自身が承認してしまうことを防ぐものではありません。悪意のある承認をFace IDで確認すれば、ほかのウォレットと同じように、ウォレットはあなたの指示どおりに動きます。また、偽装されたアドレスへの送金、ロック解除中の端末を攻撃者が操作できるほど深刻に侵害された状態、あなたを説得して自分で送金させる詐欺師からも守りません。
InfraIO Walletは、外部のセキュリティ監査をまだ受けていません。ほかの新しいソフトウェアと同じように扱い、少額から始めて、上に挙げた習慣を続けてください。いちばんの防御は、やはり、慌てずに、署名する内容を読み、向こうから連絡してきた人を信用しないことです。
関連記事: パスキーウォレットとシードフレーズ, マルチシグウォレットとは, なぜInfraIO Walletか, InfraIO Wallet。