

マルチシグウォレットとは?
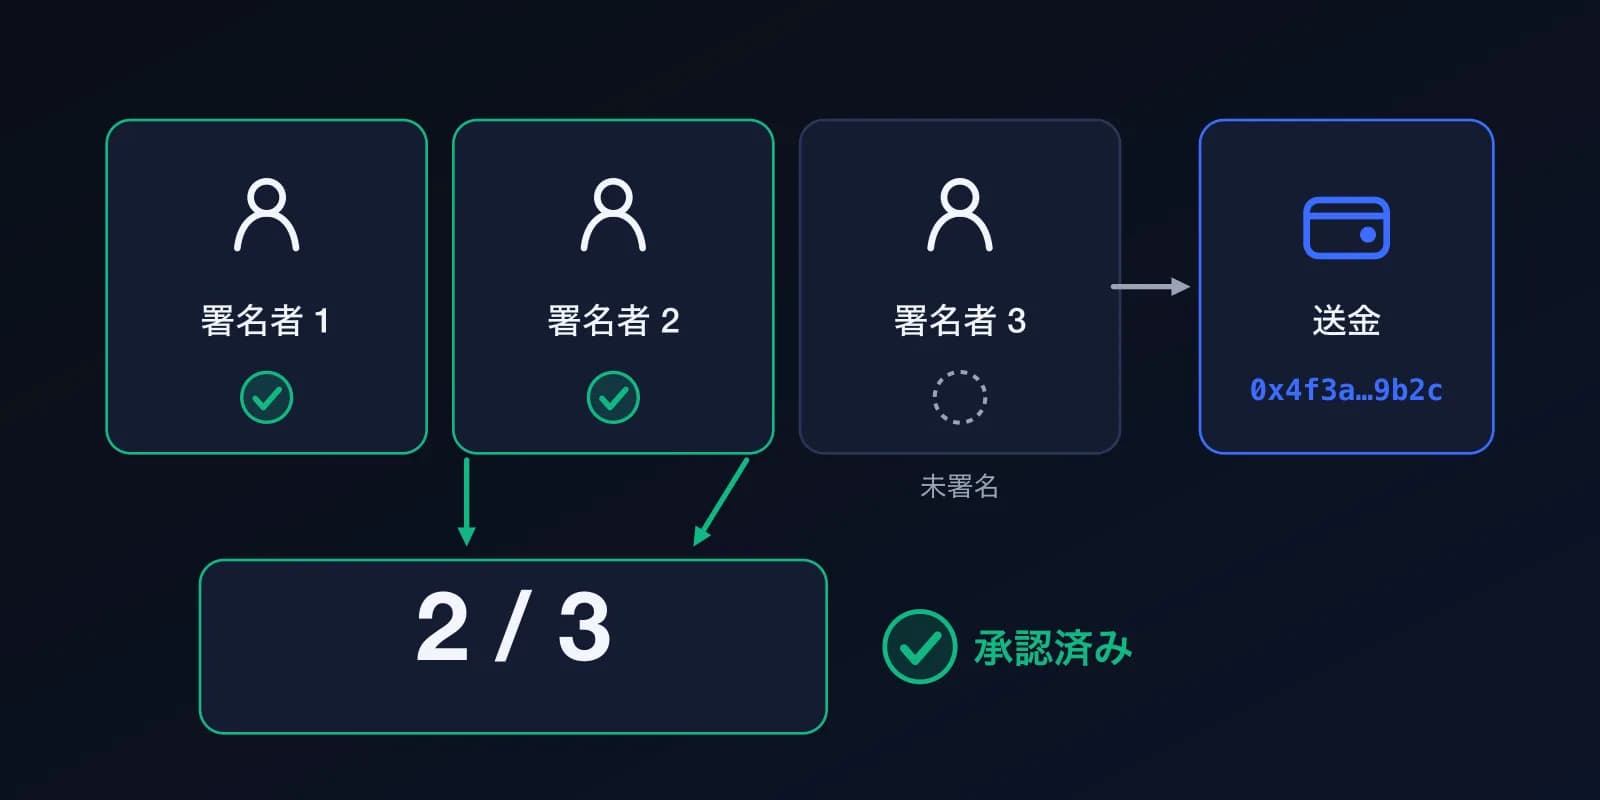
「マルチシグ」はマルチシグネチャ(複数署名)の略です。ふつうのウォレットでは1つの鍵がすべてを承認し、その鍵を持つ人は全額を動かせます。マルチシグウォレットでは承認を分担し、必要な数の署名者が承認して初めて送金が実行されます。 (Safe docs)
小切手1枚ごとに2人の署名が必要な共同口座や、2人の責任者が同時に鍵を回さないと開かない会社の金庫を想像してください。誰か1人、あるいは鍵が1つ盗まれたり失われたりしても、1人では中身を空にできません。
M-of-Nはどう動くの?
ルールは2つの数字で表します。Nはウォレットの署名者の数、Mは各操作で承認が必要な人数です。よくある設定は次のとおりです。
| 設定 | 必要な承認 | 主な用途 |
|---|---|---|
| 1 of 1 | 唯一の署名者 | 通常の個人用ウォレット |
| 2 of 2 | 毎回2人とも | 必ず合意が必要な2人のパートナー |
| 2 of 3 | 3人のうち任意の2人 | 家族や、予備を1人置いた小さなチーム |
| 3 of 5 | 5人のうち任意の3人 | 企業の資金管理や取締役会 |
マルチシグウォレットが必要なのは誰?
「1人が1つの鍵を持つ」ことが利点ではなくリスクになる人です。
- 家族やパートナー: 貯蓄の移動に2人の承認を求めたい、信頼できる親族を保険にしたい。
- 小さなチームやスタートアップ: 誰か1人が会社の資金を動かせない状態にしたい。
- 企業や資金管理チーム: 承認フロー、監査の記録、1つのミスや1台の乗っ取られたPCへの備えが必要。
- 大きな資産を持つ個人: 自分のウォレットに、2台目の端末や第2の人によるチェックを加えたい。
従来のマルチシグとInfraIO Walletはどう違う?
Safeのような従来のマルチシグウォレットは強力ですが、多くは意図的にセットアップするものです。先に署名者としきい値を決め、署名者はそれぞれ自分のウォレットを用意します。必要だと分かっているチームには向きますが、それ以外の人には大げさです。
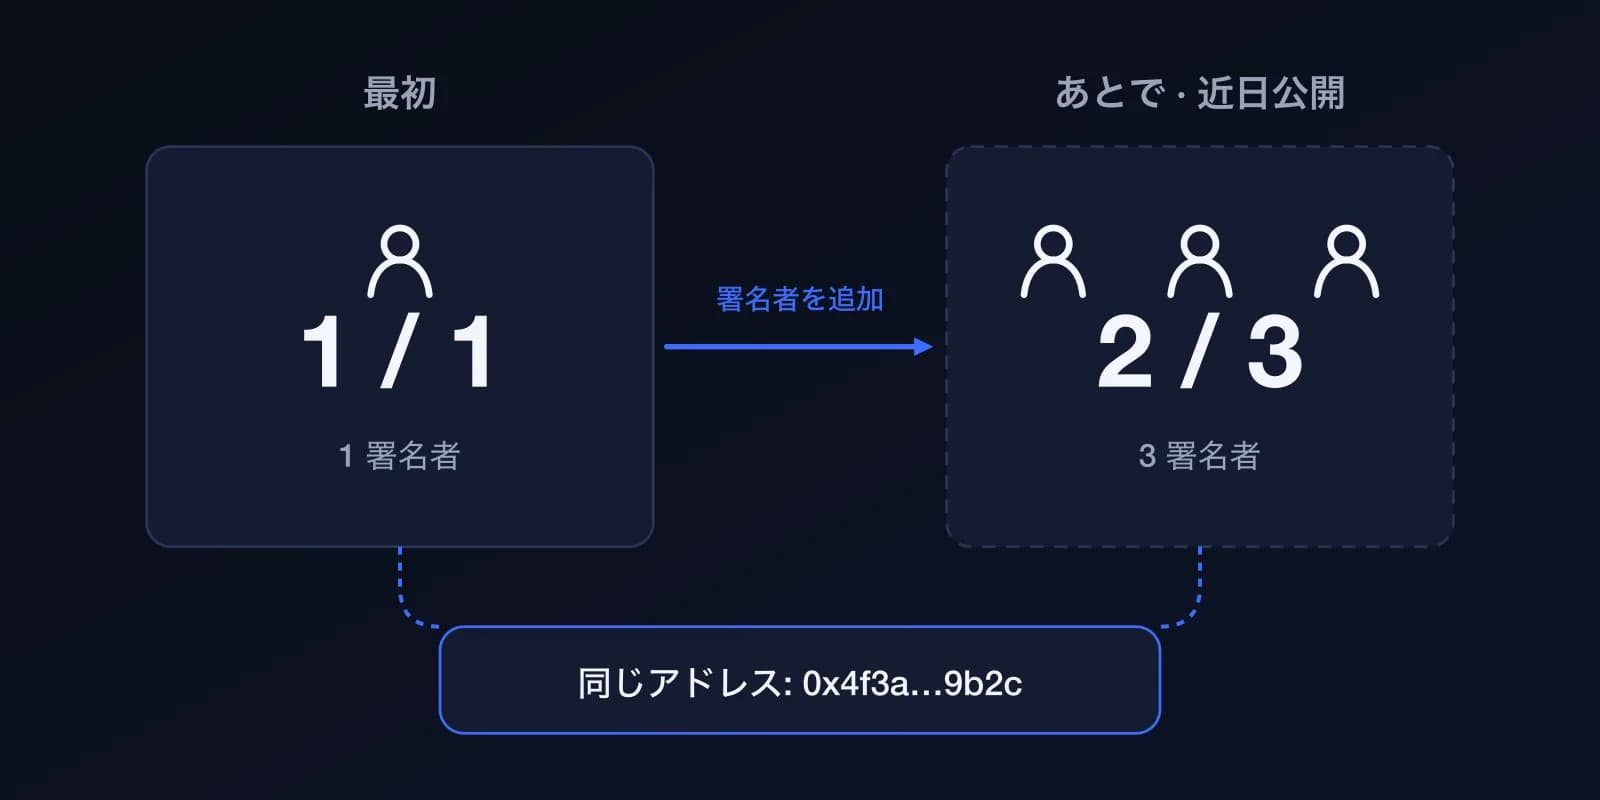
InfraIO Walletは逆の道を取ります。すべてのウォレットが署名者1人・必要署名1つ(1 of 1)のマルチシグとして始まります。普段の使い方は他のウォレットと同じで、パスキー、つまりFace ID・指紋・端末のパスコードで開きます(ウォレットの仕組みとパスキーとシードフレーズの違いも参照)。マルチシグは最初から備わっていて、必要になる日を待っています。
将来は署名者を追加できるようになります。別の端末や別の人のパスキー、またはMetaMaskのような外部ウォレットです。アドレスは変わらないので、移行も資金の移動も要りません。
署名者を追加すると、ルールはどうなる?
以下は予定している機能のルールで、近日公開です。まだ利用できません。
署名者が1人なら、通常のウォレットと同じようにその人が単独で決めます。署名者が2人以上になると、所有者を含む全員にルールが厳しくなります。 (Safe docs)
- すべての取引に、取り決めた数(例: 3人中2人)の署名が必要です。
- ウォレットの変更にも同じ署名が必要です。署名者の追加・削除や、必要署名数の変更も含みます。
- ウォレットのアドレスはずっと同じです。
マルチシグウォレットを安全に使うコツは?
いくつかの習慣で、安全性はぐっと上がります。
関連記事: 暗号資産ウォレットとは, ウォレットはどう狙われるか, InfraIO Walletの使い方, InfraIO Wallet。
- MをNと同じにしない。 2 of 2では署名者が1人欠けるだけで永久にロックされます。2 of 3なら1人失っても続けられます。
- バックアップを持つ。 署名者を複数の端末・人に分散し、自分で管理する署名者にはバックアップのパスキーかオフラインの復元フレーズを用意します。
- 署名者を1か所に集めない。 同じスマホにパスキーを3つ入れても、障害点は1つのままです。
- 外部の署名者を理解する。 MetaMaskの署名者は独自の復元フレーズで守られるため、その安全性はフレーズ次第です。 (MetaMask)
- まず少額で試し、 署名者が誰で、ルールが何かを書き留めます。
- 署名は自分の責任です。 マルチシグは確認の層を増やしますが、全員が悪意ある要求を承認してしまうことまでは防げません。