

문제는 얼마나 큰가요?
규모가 큽니다. FBI 인터넷범죄신고센터(IC3)는 2024년에 암호화폐 관련 신고 149,686건을 접수했고, 신고된 피해액은 93억 달러로 전년보다 66% 늘었습니다(FBI IC3 2024 보고서). 이 중 상당수는 투자 사기이므로 모두가 지갑 도난은 아닙니다.
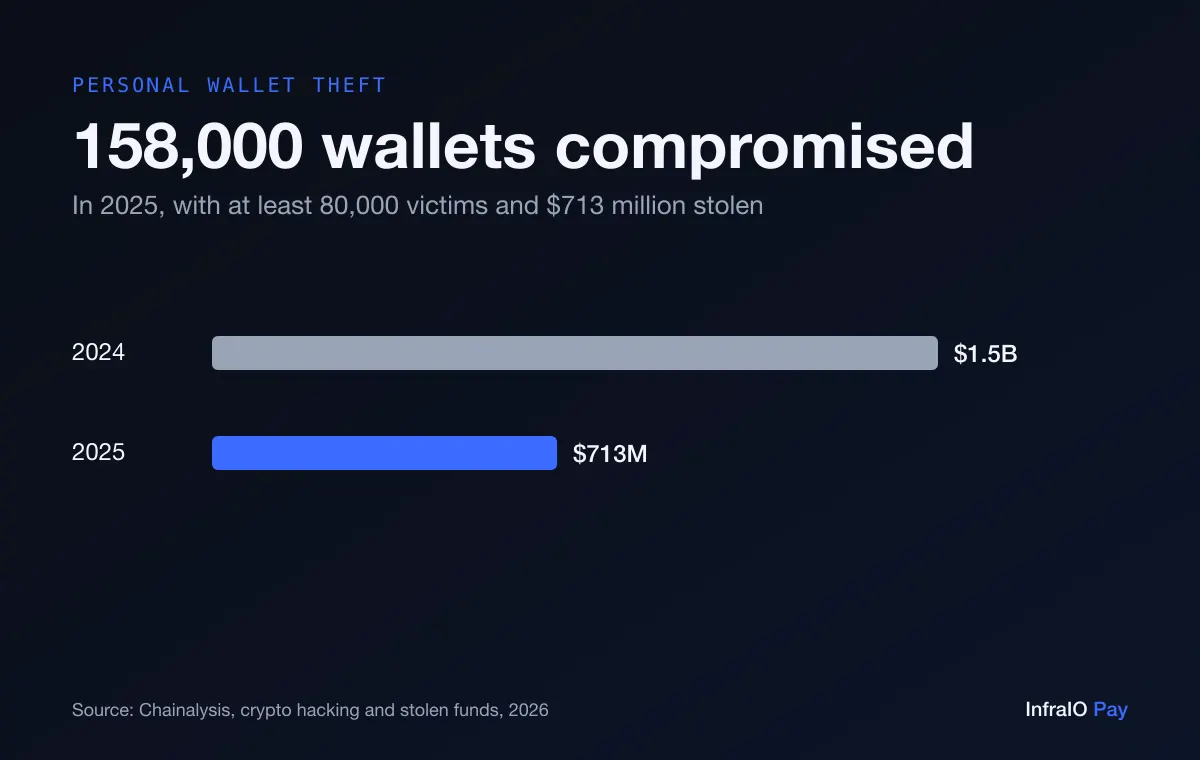
개인 지갑만 보면, Chainalysis는 2025년에 약 158,000건의 침해가 적어도 80,000명의 피해자에게 영향을 주었고 7억 1,300만 달러가 도난당했다고 집계했습니다. 2024년의 15억 달러보다는 줄었습니다. 보고서의 해석은 공격자가 더 많은 사람을 상대로 한 사람당 더 적은 금액을 노린다는 것이며, 이는 자동화된 피싱 키트가 바로 노리는 방식입니다.
피싱 사이트와 가짜 고객 지원은 어떻게 암호화폐를 훔치나요?
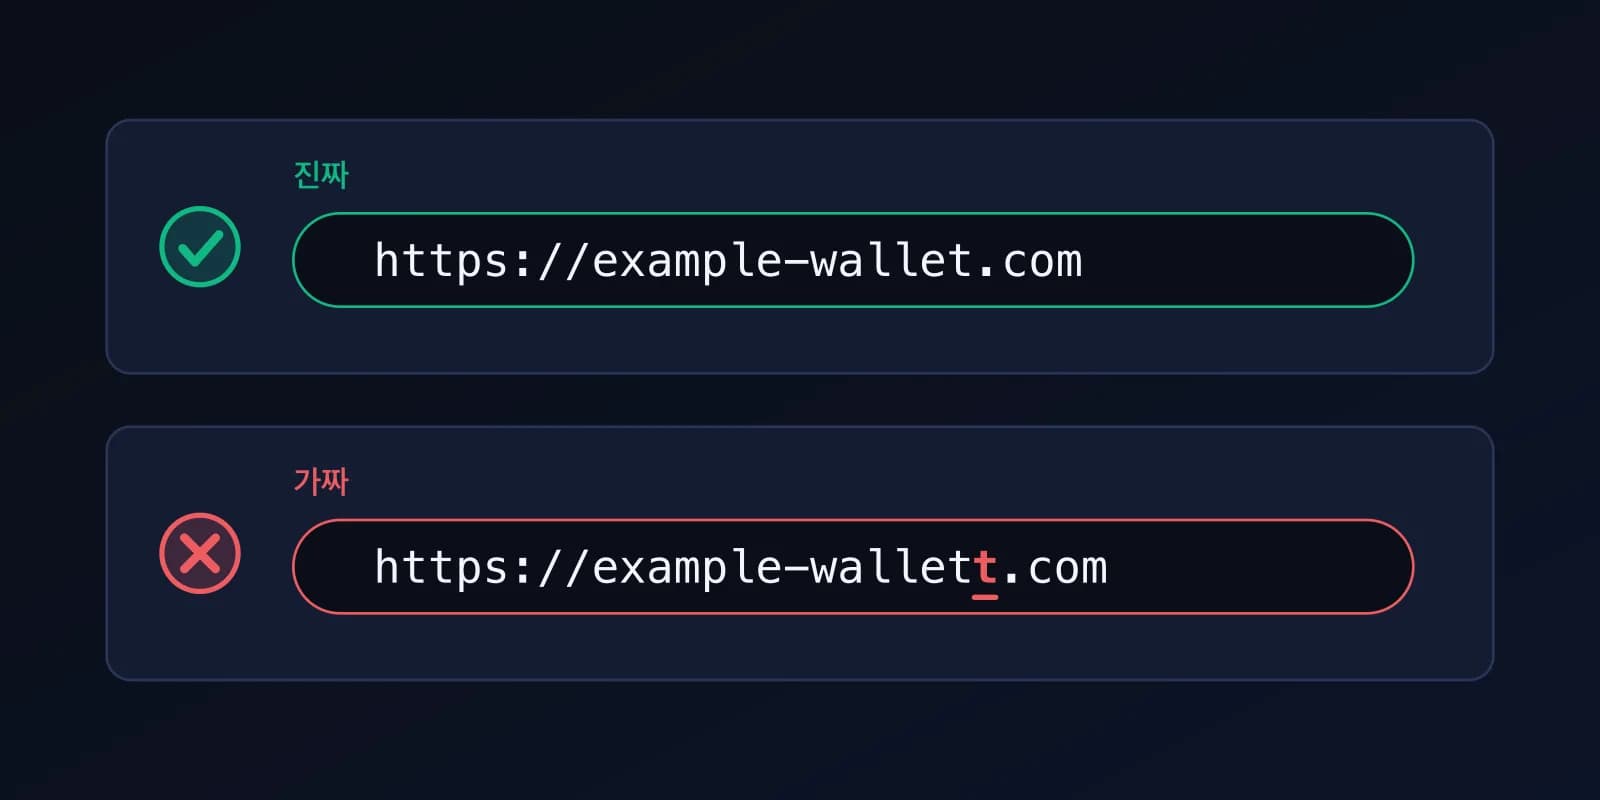
진짜와 똑같이 생긴 웹사이트, 가짜 에어드롭, "고객 지원"이 보낸 다이렉트 메시지, 또는 실제 검색 결과 위에 뜬 광고가 복구 구문을 입력하거나 악성 페이지에 연결해서 지갑을 "인증"하거나 "복원"하라고 요구합니다. 진짜 고객 지원 팀은 절대 구문을 묻지 않습니다. Ethereum의 보안 안내도 가짜 지원 직원, 위조된 링크, 모르는 발신자를 경고합니다(ethereum.org).
훔치는 것: 시드 구문, 비밀번호, 또는 공격자에게 접근 권한을 주는 서명.
- 지갑과 거래소 사이트의 주소는 직접 입력하거나 북마크를 쓰세요. 광고나 메시지의 링크는 따라가지 마세요.
- 시드 구문은 어떤 웹사이트나 채팅에도 입력하지 마세요. 정상적인 서비스는 이를 필요로 하지 않습니다.
- 내 지갑에 대해 먼저 연락해 오는 사람은 아무리 공식적으로 보여도 사기꾼으로 간주하세요.
시드 구문은 어떻게 도난당하나요?
피싱 외에도 구문은 부주의하게 보관했기 때문에 유출됩니다. 클라우드 사진에 동기화되는 스크린샷이나 사진, 메모 앱의 메모, 나에게 보낸 이메일, 침해된 계정의 비밀번호 관리자 항목 등입니다. Ethereum의 안내는 구문이 클라우드 서비스에 동기화될 수 있으므로 스크린샷을 찍지 말라고 구체적으로 알려 줍니다(ethereum.org).
훔치는 것: 구문 그 자체이며, 이는 지갑 전체를 영구적으로 잃는다는 뜻입니다.
- 구문은 종이에 적어 오프라인으로 보관하고, 온라인 기기에 사진으로 찍거나 입력하지 마세요.
- 메모, 이메일, 채팅, 클라우드 저장소에 보관하지 마세요.
- 시작할 때 구문이 필요하지 않은 지갑(아래 참고)을 고려하거나, 구문은 오프라인 백업으로만 두세요.
가짜 지갑 앱과 브라우저 확장 프로그램의 위험은 무엇인가요?
위조 앱과 확장 프로그램은 진짜 지갑의 이름과 아이콘을 베껴 스토어 검색 결과나 광고에 나타납니다. 처음 실행할 때 구문을 묻는 것도 있고, 평범해 보이지만 조용히 송금 주소를 바꿔 버리는 것도 있습니다. 확장 프로그램은 방문하는 페이지를 읽을 수 있어서 특히 민감합니다.
훔치는 것: 입력한 구문이나 키, 또는 승인하는 모든 거래. "지갑" 자체가 공격자의 소프트웨어이기 때문입니다.
- 지갑은 제조사 공식 웹사이트의 링크로만 설치하고, 게시자 이름과 후기 및 다운로드 수를 확인하세요.
- 낯선 사람이나 광고가 추천했다는 이유로 지갑을 설치하지 마세요.
- 확장 프로그램은 적게 설치하고, 쓰지 않는 것은 제거하세요.
악성 승인과 드레이너 서명이란 무엇인가요?
많은 앱이 내 토큰을 쓸 수 있도록 컨트랙트를 승인하라고 요청합니다. 악성 사이트는 "받기"나 "인증" 같은 평범한 버튼을 보여 주지만, 그 뒤에는 무제한 사용 승인이나 공격자가 내 자산을 옮길 수 있게 하는 서명 메시지가 숨어 있습니다. 비밀번호나 구문은 도난당하지 않습니다. 서명은 내가 직접 했기 때문입니다. 스마트 계정을 포함해 모든 지갑 유형이 노출되는 공격입니다. (ethereum.org)
훔치는 것: 처음에는 아무것도 없습니다. 속아서 권한을 주고 나면, 그 뒤에 공격자가 토큰을 가져갑니다.
Ethereum의 보안 안내는 사용 한도를 거래에 필요한 만큼으로만 설정하고, 전용 도구로 오래된 승인을 해제하라고 권합니다(ethereum.org).
- 지갑이 서명을 요청하는 내용을 읽어 보세요. 무제한 사용 승인이 언급되거나 이해가 되지 않으면 거부하세요.
- 새롭거나 모르는 앱에는 잔액이 적은 별도의 지갑을 쓰세요.
- 가끔 오래된 승인을 점검하고 해제하세요.
주소 오염과 클립보드 악성코드란 무엇인가요?
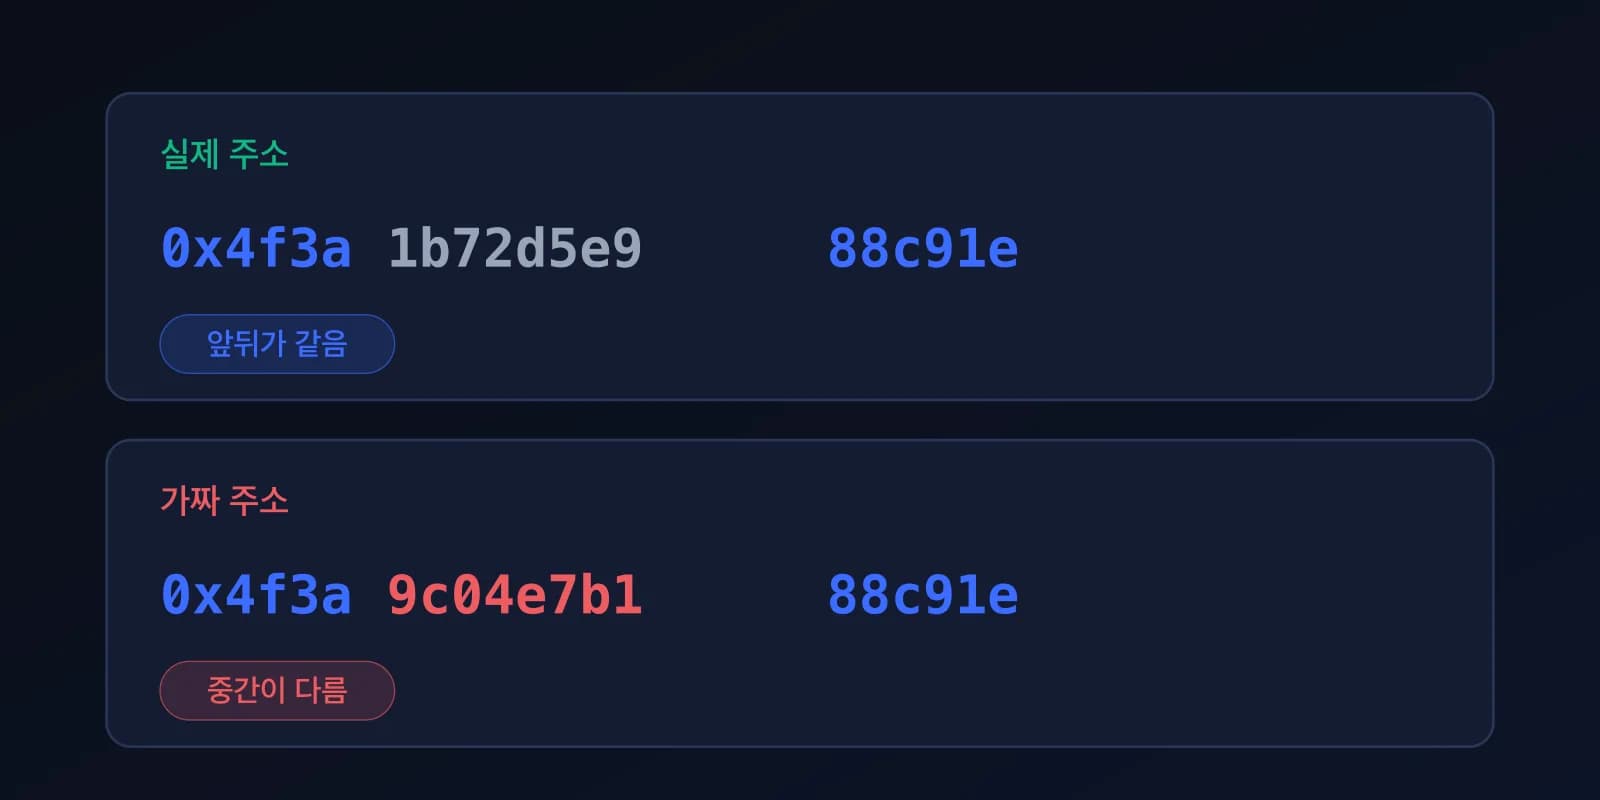
주소 오염에서는 공격자가 내가 쓰는 주소와 앞뒤 글자가 같은 주소로 가치 없는 거래를 보내 두고, 내가 나중에 내역에서 그 주소를 복사하기를 기다립니다. 클립보드 악성코드는 붙여넣을 때 복사해 둔 주소를 조용히 다른 주소로 바꿔 버립니다. 어느 쪽이든 거래는 되돌릴 수 없습니다. (Chainalysis)
훔치는 것: 결제 자체입니다. 의도한 주소가 아니라 공격자의 주소로 보내집니다.
Ethereum의 안내는 매 거래 전에 보내는 주소가 의도한 수신자와 정확히 일치하는지 확인하라는 것입니다(ethereum.org).
- 첫 글자와 끝 글자만이 아니라 주소 전체를 비교하세요.
- 거래 내역에서 주소를 복사하지 말고, 저장해 둔 연락처나 수신자가 직접 보낸 메시지를 쓰세요.
- 새 수신자에게는 먼저 소액을 테스트로 보내세요.
SIM 스와프는 어떻게 거래소 계정을 털까요?
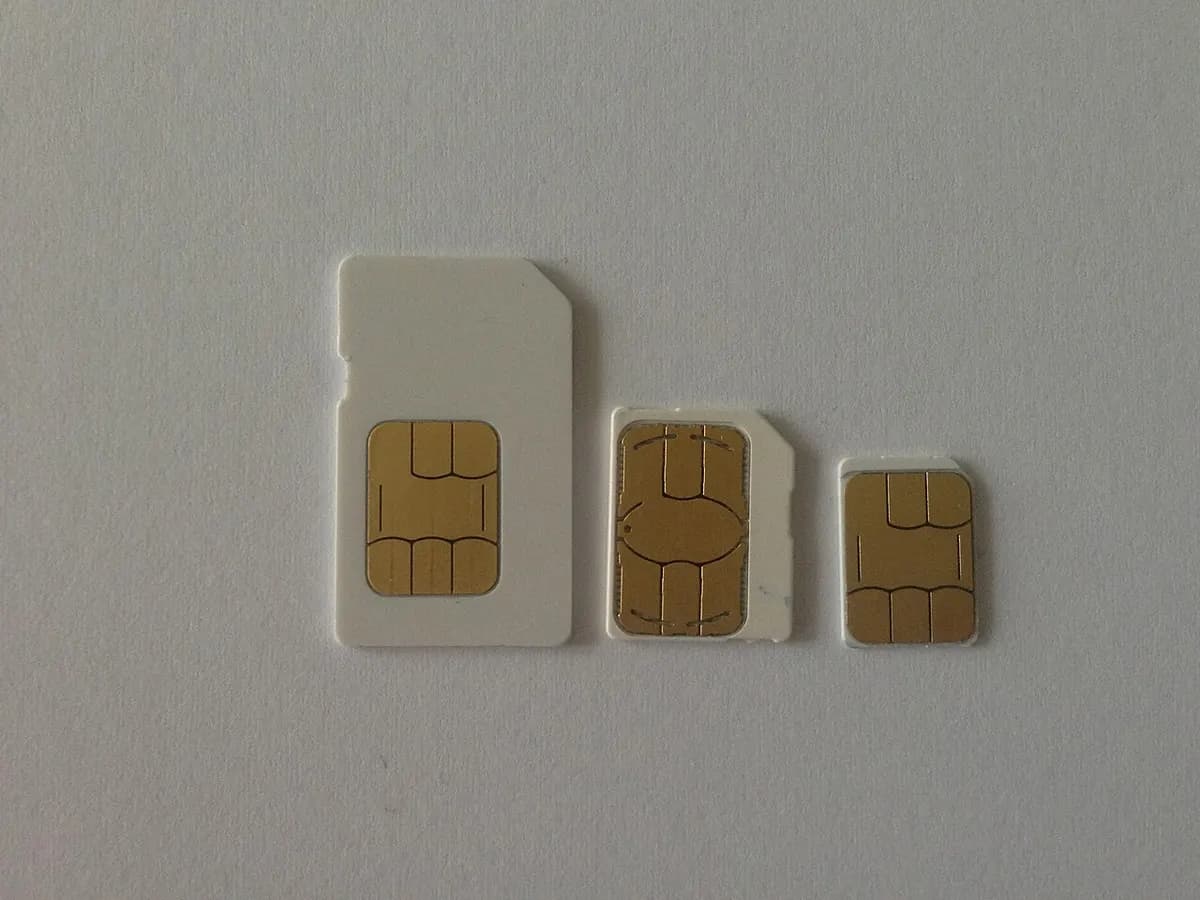
SIM 스와프에서는 범죄자가 통신사 또는 직원을 속여 내 전화번호를 자신이 가진 SIM으로 옮깁니다. 그러면 내 SMS 로그인 코드와 재설정 코드를 받아 비밀번호를 바꾸고 인출합니다. 전화번호에 의존하는 수탁형 계정이 표적입니다. FBI는 연례 보고서에서 SIM 스와핑을 별도의 범죄 유형으로 집계합니다(FBI IC3). (FBI IC3)
훔치는 것: 거래소나 이메일 계정에 대한 접근 권한이며, 그 계정에 내 자금이 있습니다.
- 거래소와 이메일 계정에는 SMS 대신 인증 앱, 패스키 또는 하드웨어 보안 키를 쓰세요.
- 통신사에 내 번호에 PIN이나 번호 이동 잠금을 추가해 달라고 요청하세요.
- 큰 금액은 거래소가 아니라 자기 수탁으로 보관하세요.
내 기기의 악성코드는 어떻게 암호화폐를 훔치나요?
인포스틸러와 원격 접근 도구는 불법 복제 소프트웨어, 가짜 설치 파일, 악성 첨부 파일, 또는 "채용 담당자"와 "투자자"가 보낸 파일을 통해 들어옵니다. 지갑 파일, 브라우저 데이터, 클립보드 내용을 찾아다닙니다. 감염된 컴퓨터의 지갑은 그 컴퓨터만큼만 안전합니다.
훔치는 것: 악성코드에 따라 키, 구문, 저장된 비밀번호, 또는 거래 내용.
- 운영체제와 앱을 최신 상태로 유지하고, 소프트웨어는 공식 출처에서만 설치하세요.
- 신원을 확인하지 않은 사람이 보낸 파일을 열거나 도구를 설치하지 마세요.
- 큰 금액에는 하드웨어 지갑을 써서 키가 컴퓨터에 머무르지 않게 하세요. (ethereum.org)
패스키 스마트 계정 지갑은 무엇을 바꾸나요?
InfraIO Wallet 같은 패스키 지갑은 약점이 있는 위치를 바꾸며, 위의 몇 가지는 설계상 없애 줍니다.
- 기본적으로 피싱당할 시드 구문이 없습니다. 12개의 단어가 아니라 패스키로 시작하므로, 가짜 사이트에 입력하거나, 사진으로 찍거나, 클라우드 메모에 남길 것이 없습니다. 복구 문구는 선택 사항입니다.
- 패스키는 비슷하게 만든 사이트에 입력할 수 없습니다. 만든 앱이나 웹사이트에서만 작동하므로, 전형적인 가짜 로그인 페이지가 통하지 않습니다. 자세한 내용은 패스키 지갑과 시드 구문 비교에 있습니다. (W3C WebAuthn, NIST SP 800-63B)
- 키는 내 기기에 머뭅니다. 비공개 부분은 기기나 패스키 관리자가 보관하고 Face ID, 지문 또는 기기 암호로 잠금을 해제하며, 나에게도 앱에도 보이지 않습니다. (Apple)
- 백업 패스키. 다른 기기나 패스키 관리자를 추가할 수 있어서, 휴대폰 하나를 잃어도 지갑을 잃지 않고, 서랍에 구문을 보관할 필요도 없습니다.
- 전화번호가 관여하지 않습니다. 결제는 SMS 코드가 아니라 패스키로 승인하므로, SIM 스와프로는 공격자가 접근할 수 없습니다.
- 멀티시그는 곧 출시됩니다. InfraIO Wallet은 두 번째 패스키나 다른 지갑 같은 서명자를 추가하고, 무언가 움직이기 전에 3명 중 2명 같은 동의를 요구할 수 있게 되어, 키나 기기 하나가 도난당해도 충분하지 않게 됩니다. 아직 사용할 수 없습니다.
패스키 지갑이 막아 주지 못하는 것은 무엇인가요?
한계도 솔직하게 말씀드립니다. 패스키 지갑은 내가 해로운 거래를 승인하는 것을 막아 주지 않습니다. 악성 승인을 Face ID로 확인하면, 다른 지갑과 똑같이 지갑은 내가 시킨 대로 합니다. 또한 오염된 주소로 송금하는 것, 잠금이 풀린 상태에서 공격자가 조작할 수 있을 만큼 심하게 침해된 기기, 설득당해 내가 직접 돈을 보내는 것도 막아 주지 못합니다.
InfraIO Wallet은 아직 외부 보안 감사를 받지 않았으므로, 모든 새 소프트웨어처럼 다루세요. 소액으로 시작하고 위의 습관을 유지하세요. 가장 좋은 방어는 여전히 천천히 행동하고, 서명하는 내용을 읽고, 먼저 연락해 오는 사람을 믿지 않는 것입니다.
함께 읽기: 패스키 지갑과 시드 문구, 멀티시그 지갑이란, 왜 InfraIO Wallet인가, InfraIO Wallet