

멀티시그 지갑이란?
"멀티시그"는 multi-signature, 즉 다중 서명의 줄임말입니다. 일반 지갑은 키 하나가 모든 것을 승인하므로 그 키를 가진 사람이 돈을 전부 옮길 수 있습니다. 멀티시그 지갑은 승인을 나눠 갖고, 필요한 수의 서명자가 승인해야만 송금이 실행됩니다. (Safe docs)
수표마다 서명 두 개가 필요한 공동 계좌, 또는 관리자 두 명이 동시에 열쇠를 돌려야 열리는 회사 금고를 떠올려 보세요. 한 사람이, 또는 열쇠 하나를 잃거나 도난당해도 혼자서는 전부 빼낼 수 없습니다.
M-of-N은 어떻게 작동하나요?
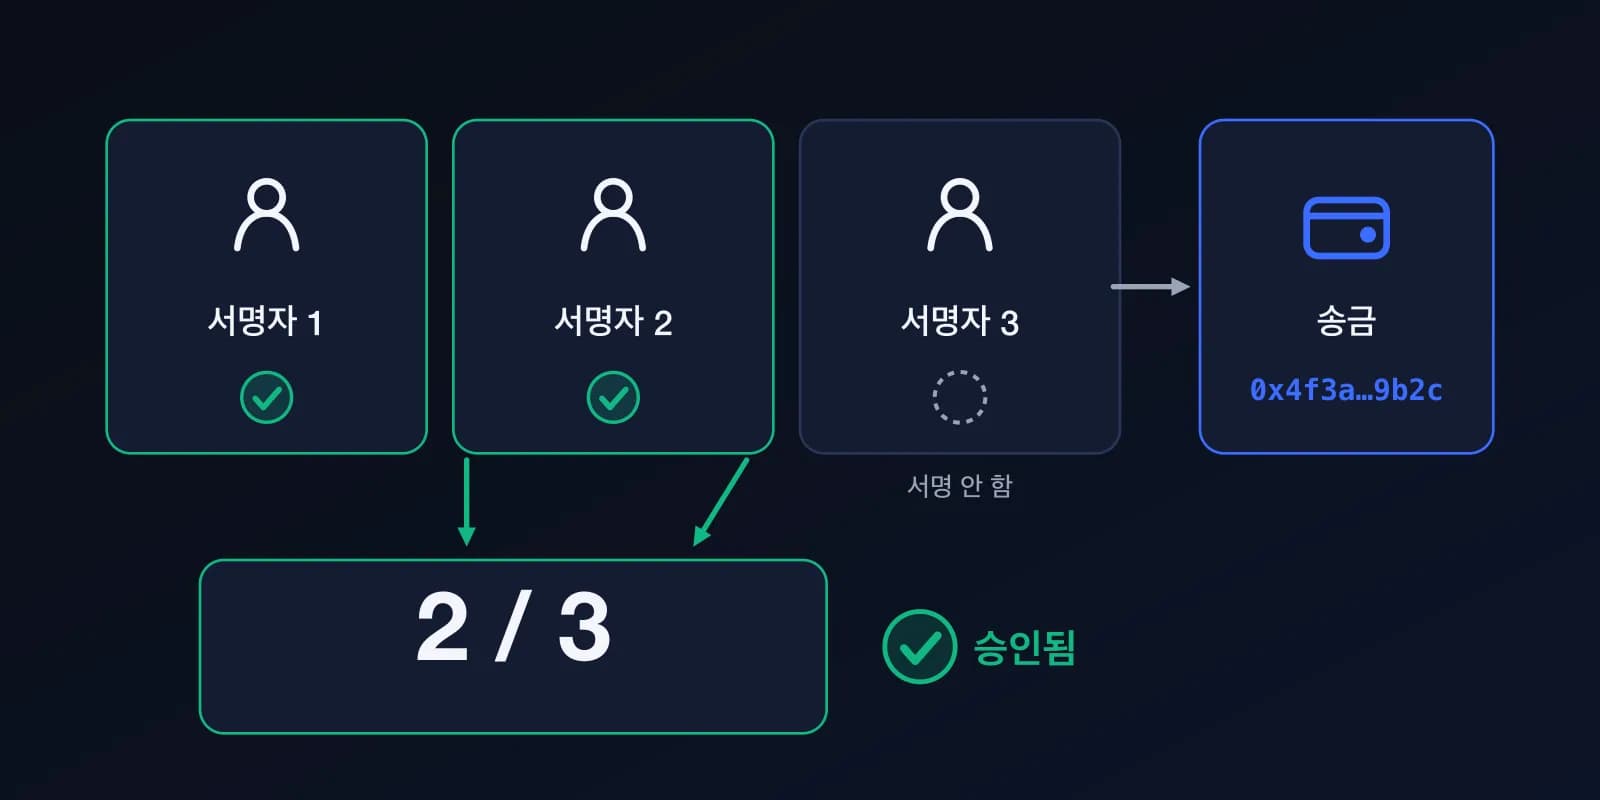
규칙은 두 숫자로 표현합니다. N은 지갑의 서명자 수이고, M은 각 작업을 승인해야 하는 인원입니다. 흔한 구성은 다음과 같습니다.
| 구성 | 승인해야 하는 사람 | 주요 용도 |
|---|---|---|
| 1 of 1 | 유일한 서명자 | 일반 개인 지갑 |
| 2 of 2 | 매번 두 사람 모두 | 항상 합의해야 하는 두 파트너 |
| 2 of 3 | 세 명 중 아무나 두 명 | 가족, 또는 예비 한 명을 둔 소규모 팀 |
| 3 of 5 | 다섯 명 중 아무나 세 명 | 회사 자금 관리나 이사회 |
누가 멀티시그 지갑을 필요로 하나요?
"한 사람, 하나의 키"가 장점이 아니라 위험인 경우입니다.
- 가족과 부부: 저축을 옮길 때 두 사람의 승인을 받거나, 믿을 만한 가족을 안전망으로 두고 싶은 경우.
- 소규모 팀과 스타트업: 누구 한 명이 회사 자금을 혼자 옮길 수 없어야 하는 경우.
- 기업과 자금 관리 조직: 승인 절차, 감사 기록, 실수 한 번이나 노트북 한 대의 해킹에 대한 대비가 필요한 경우.
- 큰 자산을 가진 개인: 내 지갑에 두 번째 기기나 두 번째 사람의 확인을 더하고 싶은 경우.
기존 멀티시그와 InfraIO Wallet은 무엇이 다른가요?
Safe 같은 기존 멀티시그 지갑은 강력하지만 대개 목적을 갖고 직접 설정합니다. 서명자와 임계값을 먼저 정하고, 서명자마다 자기 지갑이 있어야 합니다. 필요를 이미 아는 팀에는 잘 맞지만 그렇지 않은 사람에게는 번거롭습니다.
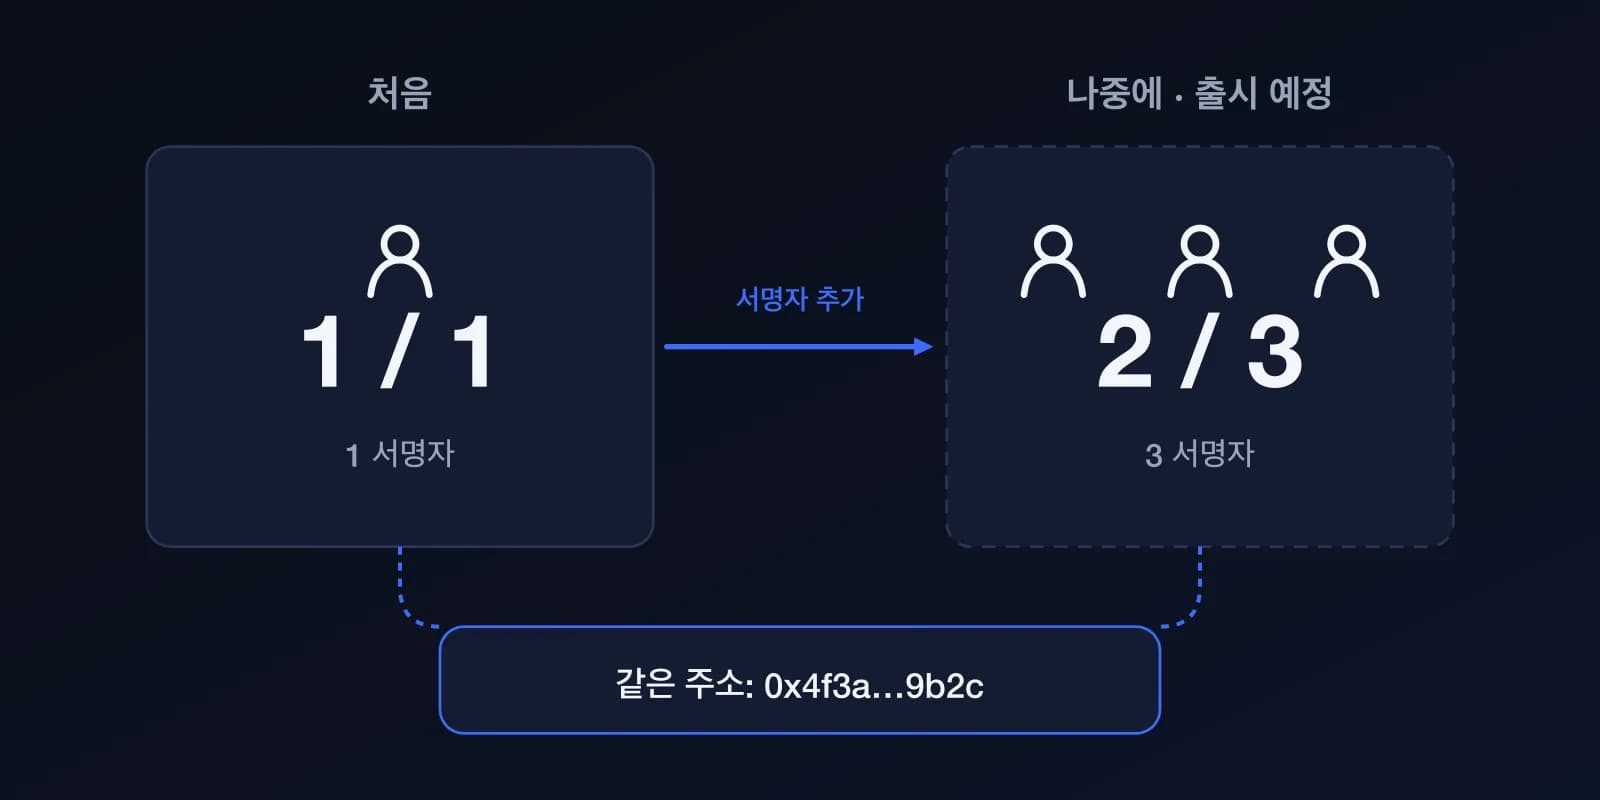
InfraIO Wallet은 반대로 갑니다. 모든 지갑이 서명자 한 명, 필요 서명 하나(1 of 1)인 멀티시그로 시작합니다. 평소에는 다른 지갑처럼 패스키, 즉 Face ID, 지문 또는 기기 암호로 엽니다(지갑 작동 방식과 패스키 vs 시드 문구 참고). 멀티시그는 이미 갖춰져 있고, 필요한 날을 기다립니다.
나중에 서명자를 추가할 수 있게 됩니다. 다른 기기나 다른 사람의 패스키, 또는 MetaMask 같은 외부 지갑입니다. 주소는 바뀌지 않으므로 옮길 것도, 자금을 새 지갑으로 보낼 필요도 없습니다.
서명자를 추가하면 규칙은 어떻게 되나요?
아래 규칙은 예정된 기능에 대한 설명이며 출시 예정으로 아직 사용할 수 없습니다.
서명자가 한 명이면 일반 지갑처럼 그 사람이 혼자 결정합니다. 서명자가 둘 이상이 되면 소유자를 포함한 모두에게 규칙이 엄격해집니다. (Safe docs)
- 모든 거래에 합의한 수의 서명이 필요합니다. 예: 3명 중 2명.
- 지갑의 모든 변경에도 같은 서명이 필요합니다. 서명자 추가·삭제, 필요 서명 수 변경이 해당합니다.
- 지갑 주소는 계속 같습니다.
멀티시그 지갑을 안전하게 쓰는 방법은?
몇 가지 습관만으로 훨씬 안전해집니다.
함께 읽기: 암호화폐 지갑이란, 지갑은 어떻게 해킹되나, InfraIO Wallet 사용법, InfraIO Wallet
- M을 N과 같게 하지 마세요. 2 of 2에서는 서명자 한 명을 잃으면 지갑이 영영 잠깁니다. 2 of 3이면 한 명을 잃어도 계속 쓸 수 있습니다.
- 백업을 두세요. 서명자를 여러 기기와 사람에게 나누고, 직접 관리하는 서명자마다 백업 패스키나 오프라인 복구 문구를 마련하세요.
- 서명자를 한곳에 모으지 마세요. 같은 휴대폰에 패스키 세 개가 있어도 장애 지점은 하나입니다.
- 외부 서명자를 이해하세요. MetaMask 서명자는 자체 복구 문구로 보호되므로 그 문구만큼만 안전합니다. (MetaMask)
- 소액으로 먼저 시험하고, 누가 서명자이고 규칙이 무엇인지 적어 두세요.
- 서명은 여전히 본인 책임입니다. 멀티시그는 확인 단계를 더하지만, 모두가 악성 요청을 함께 승인하는 것까지 막지는 못합니다.