

問題有多嚴重?
規模相當大。FBI 的網路犯罪投訴中心(IC3)在2024年收到149,686件與加密貨幣相關的投訴,通報損失達93億美元,比前一年增加66%(FBI IC3 2024 年報告)。其中並非全是錢包被盜,很大一部分是投資詐騙。
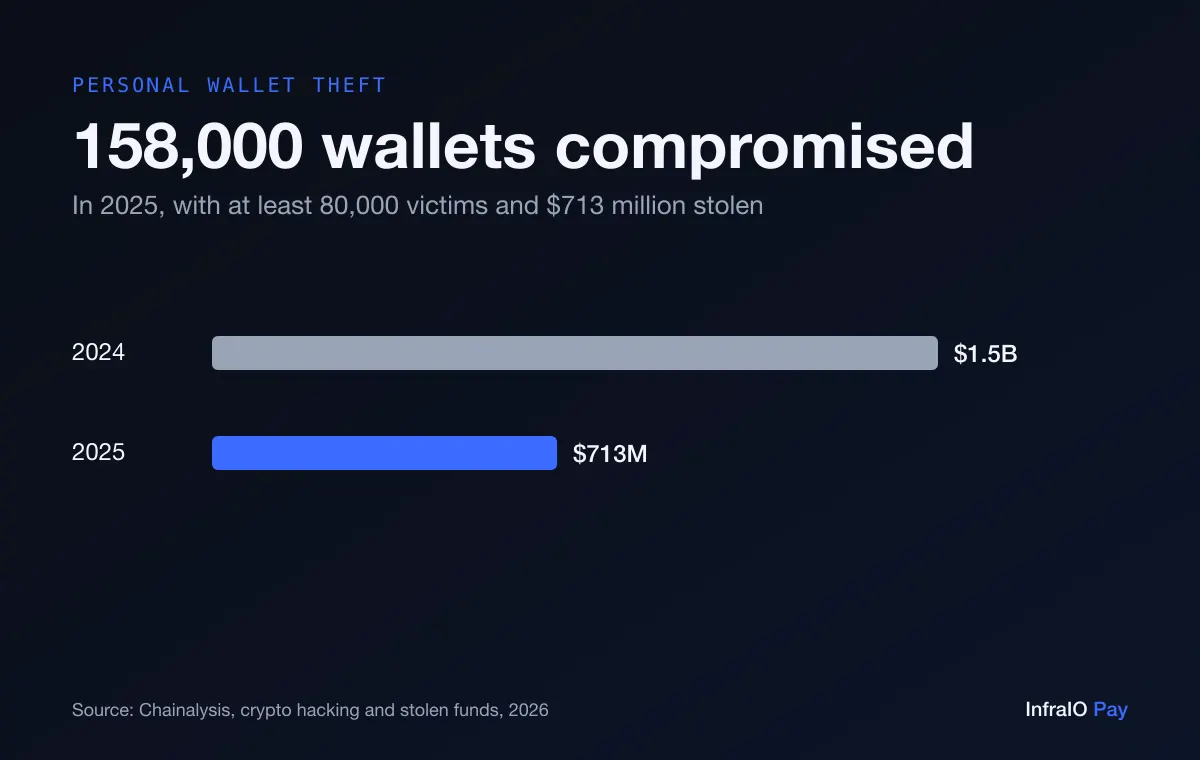
單就個人錢包而言,Chainalysis 統計2025年約有15.8萬個錢包遭入侵,至少8萬人受害,被盜7.13億美元,低於2024年的15億美元。報告的解讀是,攻擊者鎖定更多人、每人拿走較少金額,這正是自動化釣魚工具組的設計目的。
釣魚網站和假客服如何偷走加密資產?
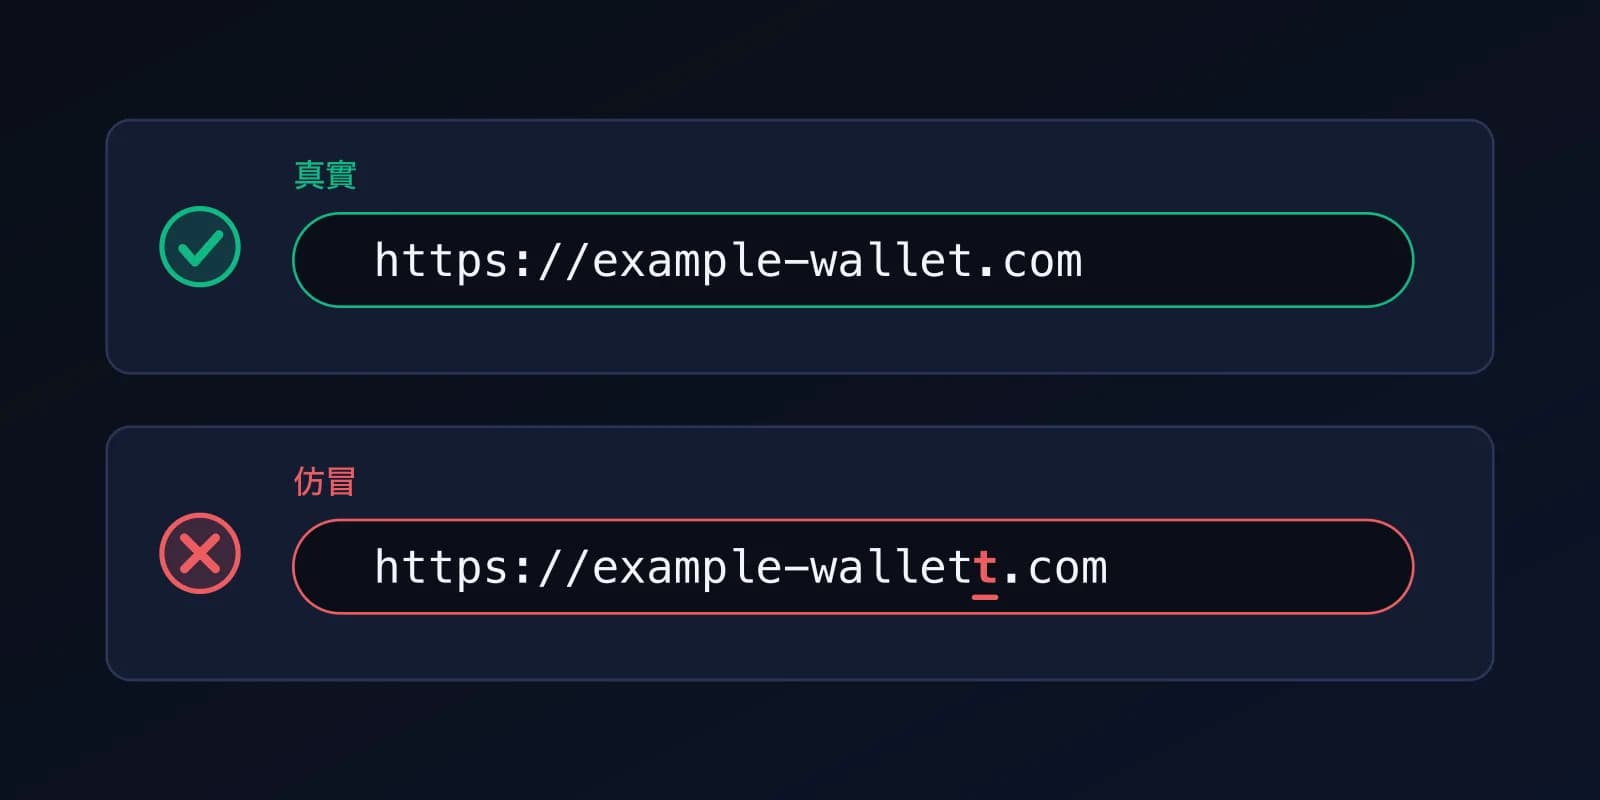
一個長得一模一樣的網站、假空投、來自「客服」的私訊,或排在真正搜尋結果上方的廣告,會要求你輸入復原助記詞或連到惡意頁面,來「驗證」或「還原」你的錢包。真正的客服團隊絕不會向你索取助記詞。Ethereum 的資安指南提醒要提防假客服、偽造連結與不明寄件者(ethereum.org)。
被偷走的東西: 你的助記詞、密碼,或是讓攻擊者取得存取權的簽名。
- 錢包與交易所網站的網址請自己輸入,或使用書籤;不要點選廣告或訊息裡的連結。
- 絕不要在任何網站或聊天中輸入助記詞。正當的服務都不需要它。
- 凡是主動聯絡你談錢包的人,一律當作詐騙者,不論看起來多正式。
助記詞是怎麼被偷的?
除了網路釣魚,助記詞外洩多半是因為保存得太隨便:會同步到雲端相簿的截圖或照片、備忘錄 App 裡的一則筆記、寄給自己的電子郵件,或是已遭入侵帳戶中的密碼管理工具。Ethereum 的指南特別提到不要截圖助記詞,因為它可能同步到雲端服務(ethereum.org)。
被偷走的東西: 助記詞本身,也就是整個錢包,而且是永久失去。
- 把助記詞寫在紙上、離線保存,絕不要拍照,也不要輸入到連網的裝置。
- 不要存放在備忘錄、電子郵件、聊天或雲端儲存空間。
- 考慮使用一開始就不依賴助記詞的錢包(見下文),或只把助記詞當作離線備份。
假錢包 App 和瀏覽器擴充功能有什麼風險?
偽造的 App 與擴充功能會複製真錢包的名稱和圖示,出現在商店搜尋結果或廣告中。有些在第一次開啟時就要你輸入助記詞;有些看起來正常,卻悄悄改掉你要轉入的位址。擴充功能尤其敏感,因為它們可以讀取你瀏覽的頁面。
被偷走的東西: 你輸入的助記詞或金鑰,或你批准的每一筆交易,因為這個「錢包」根本就是攻擊者的軟體。
- 只透過廠商官網上的連結安裝錢包,並檢查發行者名稱以及評論與下載數量。
- 不要因為陌生人或廣告推薦就安裝錢包。
- 擴充功能裝得越少越好,不用的就移除。
什麼是惡意授權和 drainer 簽名?
許多 App 會要求你授權某個合約動用你的代幣。惡意網站會顯示看似正常的按鈕,例如「領取」或「驗證」,背後卻是無上限的動用授權,或是一個讓攻擊者能轉移你資產的簽名訊息。沒有任何密碼或助記詞被偷,簽名是你自己簽的。這是每一種錢包(包括智慧帳戶)都會面臨的攻擊。 (ethereum.org)
被偷走的東西: 一開始什麼都沒少。你被騙著授予權限,之後攻擊者才拿走代幣。
Ethereum 的資安指南建議,把動用額度限制在交易所需的最低金額,並用專門的工具撤銷舊的授權(ethereum.org)。
- 仔細閱讀錢包要你簽署的內容。如果提到授權無上限動用,或你看不懂,就拒絕。
- 遇到新的或不熟悉的 App,使用另一個只放少量餘額的錢包。
- 定期檢視並撤銷舊的授權。
什麼是位址投毒和剪貼簿惡意程式?
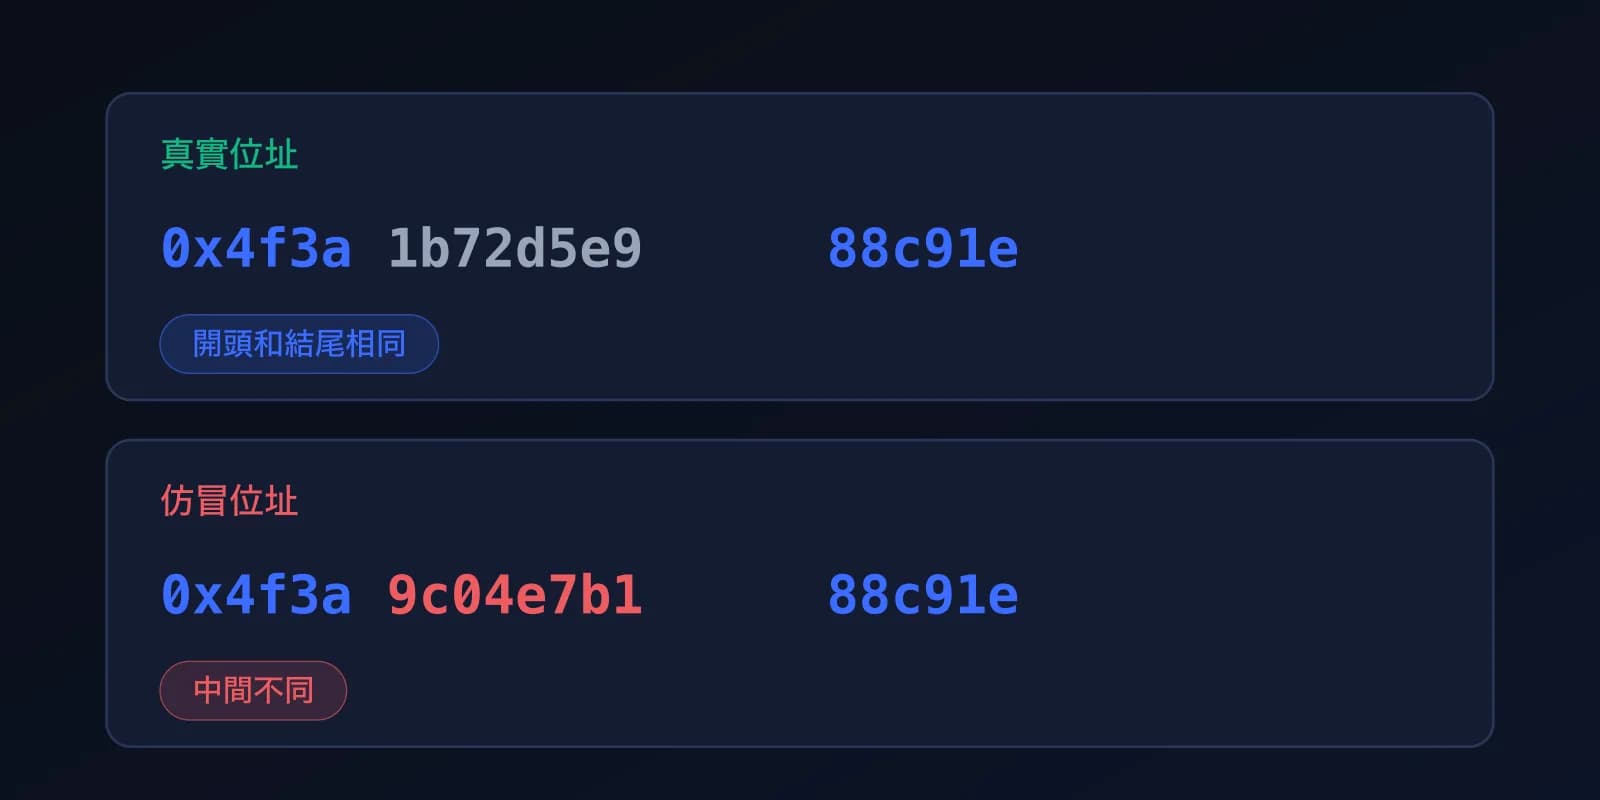
在位址投毒中,攻擊者會從一個開頭和結尾與你常用位址相同的位址,轉給你一筆毫無價值的交易,期待你之後從交易紀錄中複製它。剪貼簿惡意程式則會在你貼上時,悄悄把你複製的位址換成另一個。不論哪一種,交易都無法撤回。 (Chainalysis)
被偷走的東西: 這筆付款本身,它會被送到攻擊者的位址,而不是你原本要付的對象。
Ethereum 的建議是,每次交易前都要確認你轉入的位址與預期收款人完全一致(ethereum.org)。
- 比對整個位址,而不只是前後幾個字元。
- 不要從交易紀錄中複製位址;使用已儲存的聯絡人,或收款人自己傳來的訊息。
- 對新的收款人,先轉一小筆測試金額。
SIM 換卡如何偷走交易所帳戶裡的資產?
在 SIM 換卡攻擊中,犯罪者說服你的電信業者或其員工,把你的手機號碼轉到他們控制的 SIM 卡上。接著他們就能收到你的簡訊登入碼與重設碼,重設密碼並提領資產。它針對的是依賴手機號碼的託管帳戶。FBI 在年度報告中把 SIM 換卡單獨列為一種犯罪類型(FBI IC3)。 (FBI IC3)
被偷走的東西: 你的交易所或電子郵件帳戶的存取權,而資金就放在裡面。
- 交易所與電子郵件帳戶請使用驗證器 App、passkey 或硬體安全金鑰,而不是簡訊。
- 請電信業者為你的號碼加上 PIN 碼或轉出鎖定。
- 大額資產放在自我託管錢包,不要放在交易所。
裝置上的惡意程式如何偷走加密資產?
資訊竊取程式和遠端控制工具,會透過盜版軟體、假安裝程式、惡意附件,或「獵頭」和「投資人」傳來的檔案進入。它們會搜尋錢包檔案、瀏覽器資料和剪貼簿內容。放在受感染電腦上的錢包,安全程度只和那台電腦一樣。
被偷走的東西: 金鑰、助記詞、儲存的密碼或交易內容,視惡意程式而定。
- 保持作業系統與 App 更新,並只從官方來源安裝軟體。
- 不要開啟你沒有查證過的人傳來的檔案,也不要安裝他們給的工具。
- 大額資產使用硬體錢包,讓金鑰不會存放在電腦上。 (ethereum.org)
Passkey 智慧帳戶錢包改變了什麼?
像 InfraIO Wallet 這樣的 passkey 錢包,改變了弱點所在的位置,並且在設計上就排除了上述幾種風險:
- 預設沒有助記詞可以被釣魚。 你一開始用的是 passkey,而不是12個單字,所以沒有東西可以輸入到假網站、拍照或留在雲端筆記裡。復原助記詞是選用的。
- Passkey 無法輸入到長得很像的網站。 它只能搭配建立它的 App 或網站使用,這就擋住了經典的假登入頁。詳情請見 passkey 錢包與助記詞。 (W3C WebAuthn, NIST SP 800-63B)
- 金鑰留在你的裝置上。 私密的部分由你的裝置或 passkey 管理工具保管,以 Face ID、指紋或密碼解鎖;它不會顯示給你或 App 看。 (Apple)
- 備用 passkey。 你可以新增另一台裝置或 passkey 管理工具,所以遺失一支手機不代表失去錢包,也不必把助記詞放在抽屜裡。
- 不涉及手機號碼。 付款是用 passkey 確認,而不是簡訊驗證碼,所以 SIM 換卡無法讓攻擊者取得存取權。
- 多重簽署即將推出。 InfraIO Wallet 將讓你新增其他簽署者,例如第二個 passkey 或另一個錢包,並要求3取2之類的條件才能動用資產,這樣單一金鑰或裝置被偷就不夠了。目前尚未提供。
Passkey 錢包擋不住什麼?
我們要坦白說明限制。Passkey 錢包無法阻止你批准有害的交易。如果你用 Face ID 確認了一個惡意授權,錢包就會照你的指示執行,和任何其他錢包一樣。它也無法保護你不把資金轉到被投毒的位址、不被已遭入侵到攻擊者能在解鎖狀態下操作的裝置所害,或是不被說服你自己轉帳的詐騙者所騙。
InfraIO Wallet 尚未經過外部資安稽核,所以請像對待任何新軟體一樣:先從小額開始,並維持上述習慣。最好的防禦仍然是放慢腳步、讀清楚你要簽署的內容,並且不要相信任何主動聯絡你的人。
延伸閱讀: 通行密鑰錢包與助記詞錢包, 什麼是多簽錢包, 為什麼選擇 InfraIO Wallet, InfraIO Wallet。