얼마나 많은 암호화폐가 영영 사라졌나요?
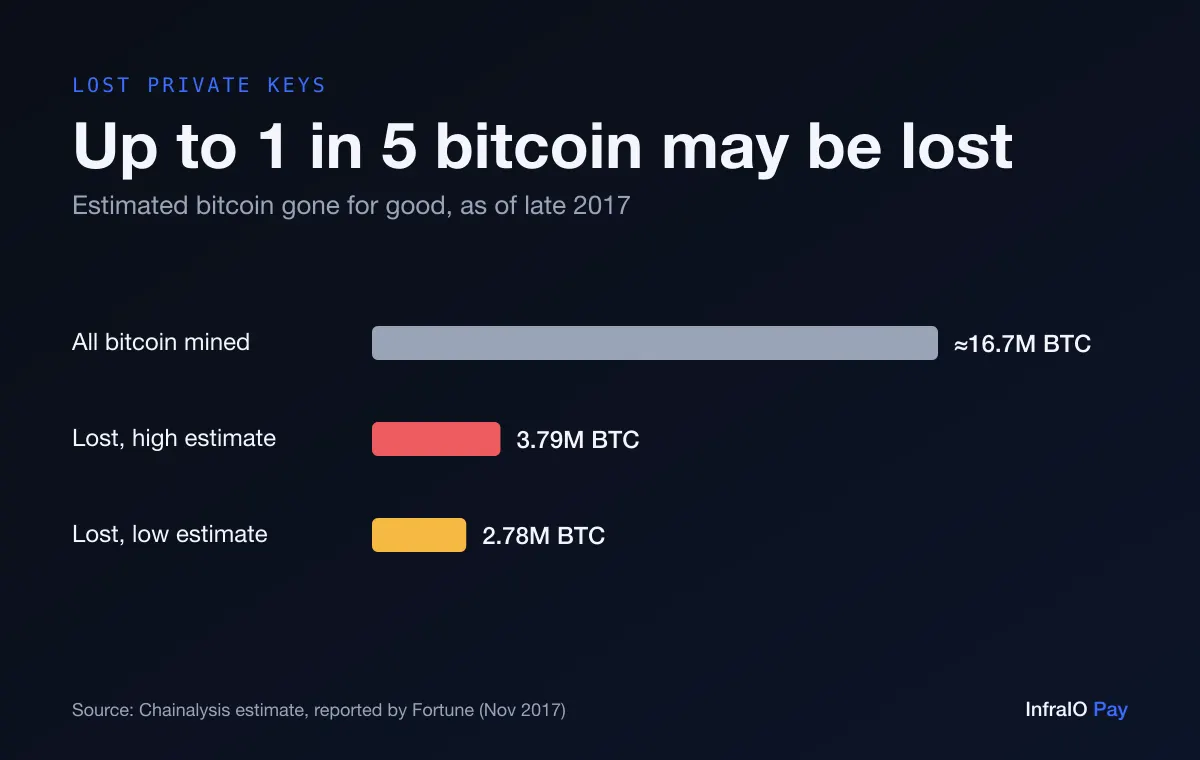
사라진 코인을 정확히 셀 수 있는 사람은 없습니다. 움직이지 않는 지갑은 주인이 그저 오래 보유 중인 지갑과 똑같아 보이기 때문입니다. 분석가들은 코인이 얼마나 오래 움직이지 않았는지를 바탕으로 추정합니다. 2017년 Chainalysis는 278만~379만 BTC가 이미 완전히 사라졌다고 추정했는데, 당시 채굴된 전체 비트코인의 약 17~23%입니다(Fortune).
이후 보도에서는 당시 존재하던 1,850만 BTC 중 약 20%가 분실되었거나 꺼낼 수 없는 지갑에 있다고 했으며, 이것도 Chainalysis의 추정입니다(The New York Times). 확정된 수치가 아니라 추정치로 보세요. 그중 일부는 키를 그대로 갖고 있는 장기 보유자의 코인입니다.
개인 키를 잃으면 왜 되돌릴 수 없나요?
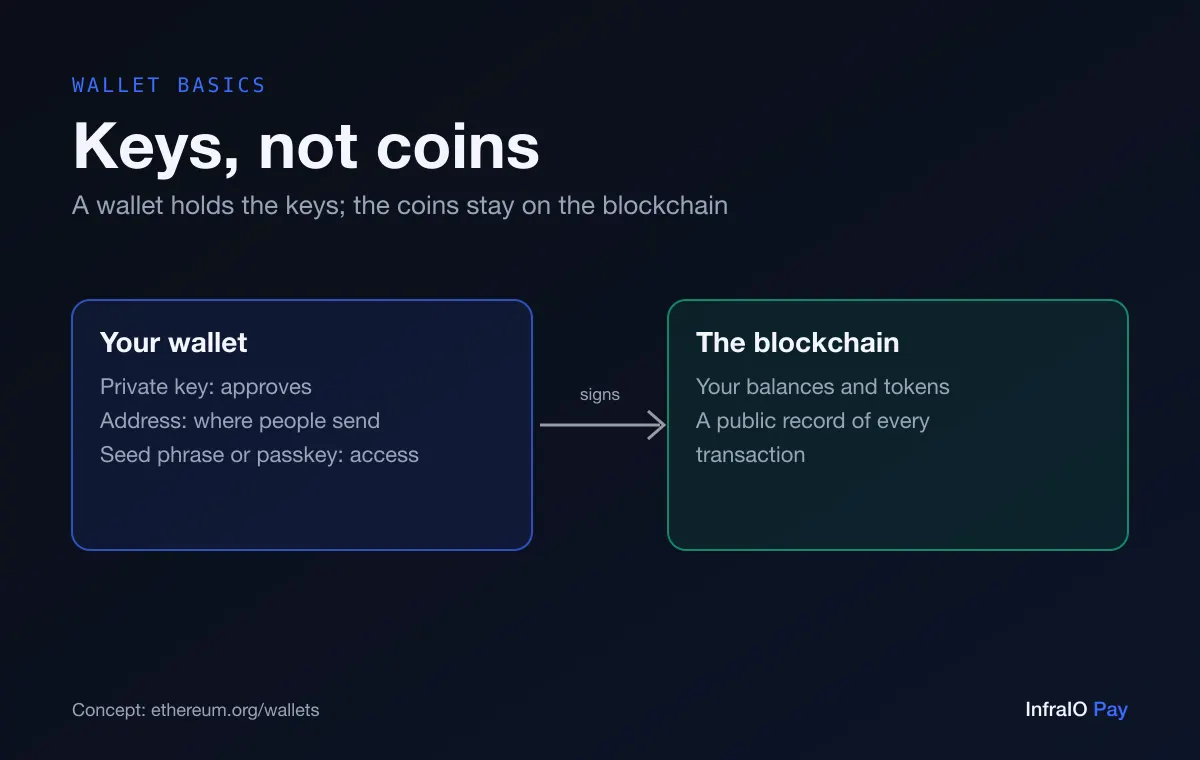
자기 수탁 지갑에서 코인 이동을 승인할 수 있는 것은 개인 키뿐입니다. 복구 구문(12개 또는 24개 단어)은 그 키를 다시 만들 수 있는 백업입니다. 둘 다 없어지면 "비밀번호 찾기" 링크는 없습니다. 중간에서 사본을 갖고 있는 회사가 없기 때문입니다. 이것이 자기 수탁의 핵심이자 위험입니다(ethereum.org).
코인이 삭제되는 것은 아닙니다. 블록체인의 같은 주소에 영원히 남아 누구나 볼 수 있지만 아무도 옮길 수 없습니다. 이런 용어가 낯설다면 암호화폐 지갑이 실제로 보관하는 것부터 읽어 보세요.
매립지를 뒤지는 제임스 하웰스는 누구인가요?
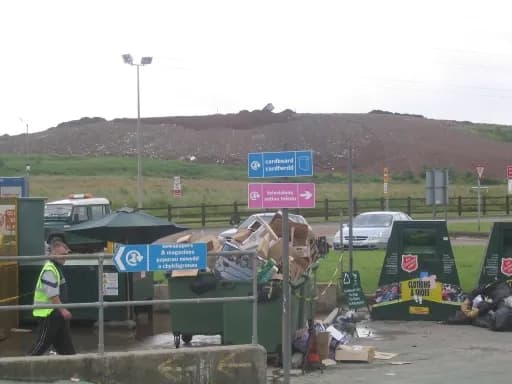
2013년 웨일스 뉴포트의 IT 직원 제임스 하웰스가 가진 약 8,000 BTC의 키가 들어 있던 하드 드라이브가 생활 쓰레기와 함께 버려져 시의 닥스웨이 매립지에 묻혔습니다. 10년 넘게 그는 발굴 허가를 받으려 했고, 수색 비용을 대고 코인을 시와 나누겠다는 제안까지 했습니다.
법원은 받아들이지 않았습니다. 2025년 1월 고등법원은 뉴포트 시의회를 상대로 한 그의 청구를 기각했고, 2025년 3월 항소법원은 항소가 성공할 현실적 가능성이 없다며 항소 허가를 거부했습니다(Decrypt). 그 뒤 그는 유럽인권재판소에 가져가겠다고 밝혔고 매립지 일부를 사겠다고 제안했습니다(The Block). 설령 들어갈 수 있게 되더라도, 10년 넘게 묻혀 있던 드라이브는 더 이상 읽히지 않을 수 있습니다.
교훈: 한 기기에 키 사본이 하나뿐이라면, 사고 한 번에 사라질 수 있습니다.
지갑 비밀번호를 잊어버리면 어떻게 되나요?
샌프란시스코의 프로그래머 스테판 토마스는 2011년 비트코인을 설명하는 영상을 만들어 7,002 BTC를 받았습니다. 그는 키를 IronKey라는 암호화 USB 드라이브에 보관하고 비밀번호는 종이에 적었는데, 그 종이를 잃어버렸습니다. 이 드라이브는 열 번 틀리면 영구적으로 스스로 지워집니다. 2021년 The New York Times가 그의 이야기를 보도했을 때 이미 여덟 번을 썼습니다(The New York Times).
같은 기사에 따르면 한 지갑 복구 서비스는 자기 코인에 접근하지 못하게 된 사람들로부터 하루 약 70건의 요청을 받고 있었습니다. 비밀번호 분실, PIN 분실, 비밀번호가 남아 있지 않은 암호화 파일은 접근 권한을 잃는 가장 흔한 경로입니다.
교훈: 백업을 지키는 비밀번호에도 그 자체의 백업이 필요합니다. 10년 뒤에도 찾을 수 있는 곳에 보관하세요.
해커가 분실한 암호화폐 지갑을 복구할 수 있나요?
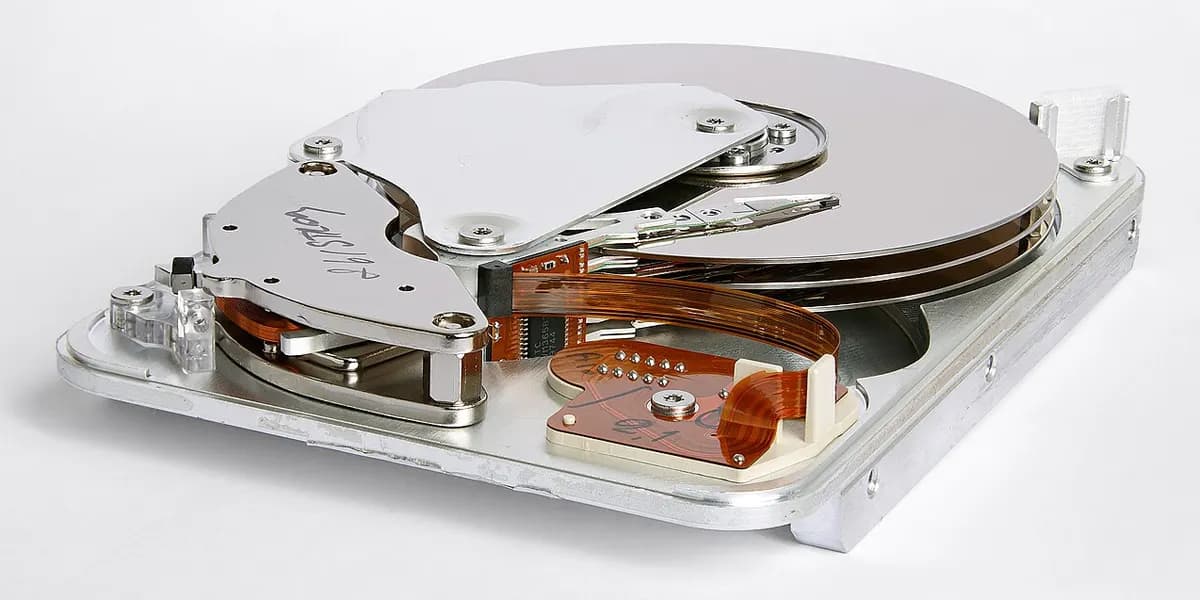
가끔은 가능하지만, 파고들 결함이 있을 때뿐입니다. 2022년 하드웨어 해커 조 그랜드는 주인 댄 라이크를 위해 200만 달러 넘는 토큰이 든 오래된 Trezor One의 PIN을 복구했습니다. 라이크는 기기가 스스로 지워지기 전까지 주어진 16번의 시도 중 이미 12번을 사용한 상태였습니다. 그랜드는 칩에 전압 "폴트 인젝션" 공격을 가했는데, 기기에 완전한 물리적 접근이 필요했습니다. Trezor는 근본 문제를 2017년에 고쳤다고 밝혔습니다(Decrypt).
2024년에는 그랜드와 다른 연구자가 한 남성을 도왔습니다. 그는 2013년에 오래된 버전의 비밀번호 관리자로 지갑 비밀번호를 만든 뒤 잃어버렸습니다. 그 버전은 컴퓨터 시계를 바탕으로 비밀번호를 생성했기 때문에 비밀번호를 다시 만들어 43.6 BTC의 잠금을 풀 수 있었습니다(The Block).
이는 뉴스가 된 예외입니다. 둘 다 이미 고쳐진 오래된 버그 덕분에 가능했습니다. 강력한 비밀번호를 쓰고 백업이 없는 잘 만든 최신 지갑은 설계상 복구할 수 없습니다.
키를 가진 유일한 사람이 사망한 QuadrigaCX에서는 무슨 일이 있었나요?
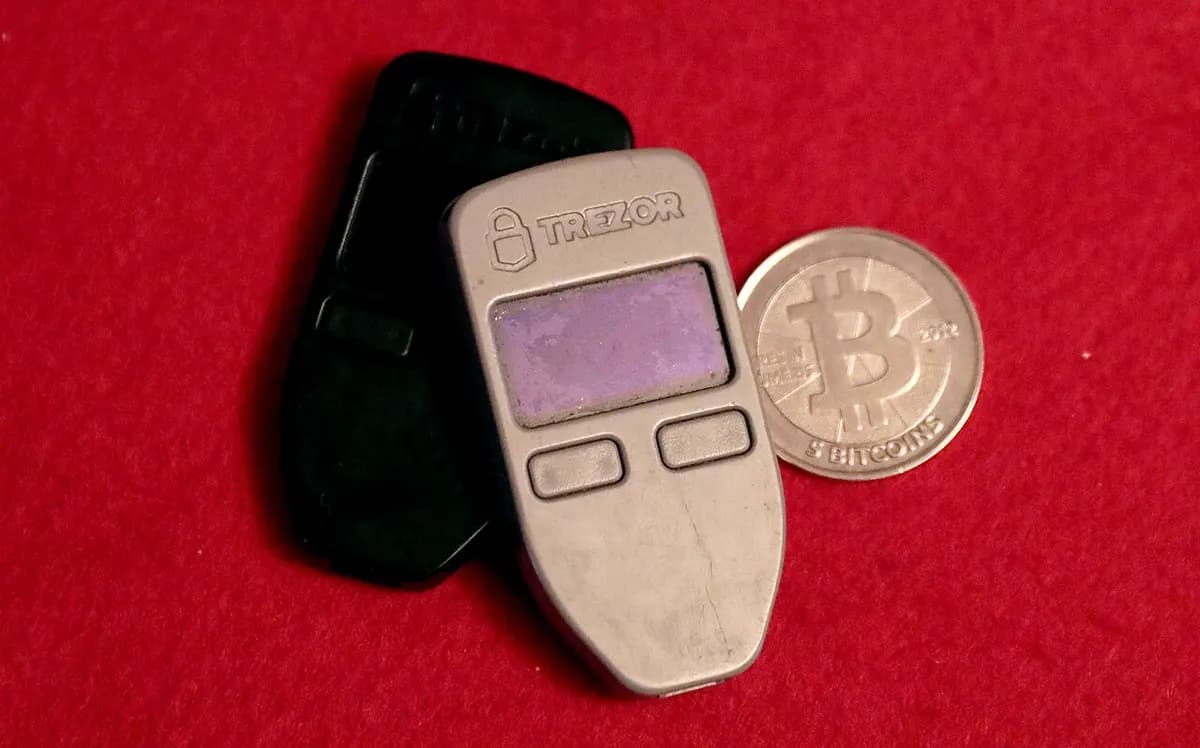
2018년 12월 캐나다 거래소 QuadrigaCX의 설립자 제럴드 코튼이 사망했고, 거래소는 오프라인 "콜드" 지갑에 접근할 수 있는 사람은 그뿐이라고 밝혔습니다. 고객 자금 약 1억 6,900만 캐나다 달러를 지급할 수 없게 되었습니다. 이 이야기는 오랫동안 키 분실의 비극으로 전해졌습니다.
규제 당국의 조사는 다른 사실을 밝혔습니다. 온타리오 증권위원회는 코튼이 사기를 저질렀고, 가짜 잔액으로 거래하며 고객 예치금으로 손실을 메웠고, 돈은 그가 사망하기 전에 이미 없어졌다고 결론지었습니다(Ontario Securities Commission).
교훈: 거래소에서는 키를 내가 아니라 회사가 갖고 있습니다. 또 회사 설립자든 나 자신이든 한 사람만 키를 갖는 방식에는, 그 사람이 못 하게 되었을 때 다른 사람이 들어갈 수 있는 방법이 필요합니다.
소프트웨어 버그로 지갑이 영원히 잠길 수 있나요?
그렇습니다. 2017년 11월 한 사용자가 Parity 멀티시그 지갑이 함께 쓰던 공용 코드 라이브러리의 버그를 실수로 건드려 그 라이브러리를 파괴했습니다. 약 513,774 ETH가 든 지갑이 동결되었고, 키는 주인 손에 있었지만 지갑은 아무것도 옮길 수 없었습니다(The Register, GitHub issue).
이는 다른 종류의 손실이지만 알아 둘 만합니다. 스마트 컨트랙트 지갑은 키뿐 아니라 코드에도 의존합니다. 널리 쓰이고 공개된 계정 표준 위에 만들어진 지갑을 고르고, 새로운 것은 소액으로 시작하세요.
암호화폐 복구 서비스에 돈을 내도 될까요?
매우 조심하세요. 암호화폐를 잃은 사람은 두 번째 사기의 주요 표적입니다. FBI는 피해자에게 연락해 자금을 되찾아 줄 수 있다며 선불 수수료를 요구하는 가짜 "복구" 업체와 가짜 법률 사무소를 경고합니다. 피해자들은 2023년 2월부터 2024년 2월 사이 이런 수법으로 990만 달러 넘게 잃었다고 신고했습니다(FBI IC3, FBI IC3).
- 수수료를 받고 블록체인 거래를 "되돌리거나" 잃어버린 키를 초기화해 줄 수 있는 사람은 없습니다.
- 먼저 연락해서 복구를 제안하는 사람은 거의 틀림없이 사기꾼입니다.
- 복구 구문이나 남아 있는 기기를 확인할 수 없는 사람에게 절대 주지 마세요.
- 진짜 전문가는 내게 남은 것(오래된 파일, 일부 기억나는 비밀번호, 기기)만으로 작업하며, 구문을 메시지로 보내 달라고 요구하지 않습니다.
사람들은 왜 지갑에 접근하지 못하게 되나요?
위 사례는 거의 모두 단일 장애 지점으로 귀결됩니다. 하나의 기기, 하나의 비밀번호, 한 사람, 한 장의 종이입니다.
- 지갑이 들어 있던 유일한 기기가 버려지거나, 고장 나거나, 도난당하거나, 초기화되었다.
- 지갑이나 백업을 지키는 비밀번호 또는 PIN을 잊어버렸다.
- 복구 구문을 적어 두지 않았거나, 같은 휴대폰에 사진으로만 저장했거나, 이사하다가 잃어버렸다.
- 주인이 사망하거나 병이 났는데 백업이 어디 있는지 아는 사람이 없었다.
- 코인이 있던 거래소가 파산하거나, 해킹당하거나, 출금을 막았다.
개인 키를 잃지 않으려면 어떻게 해야 하나요?
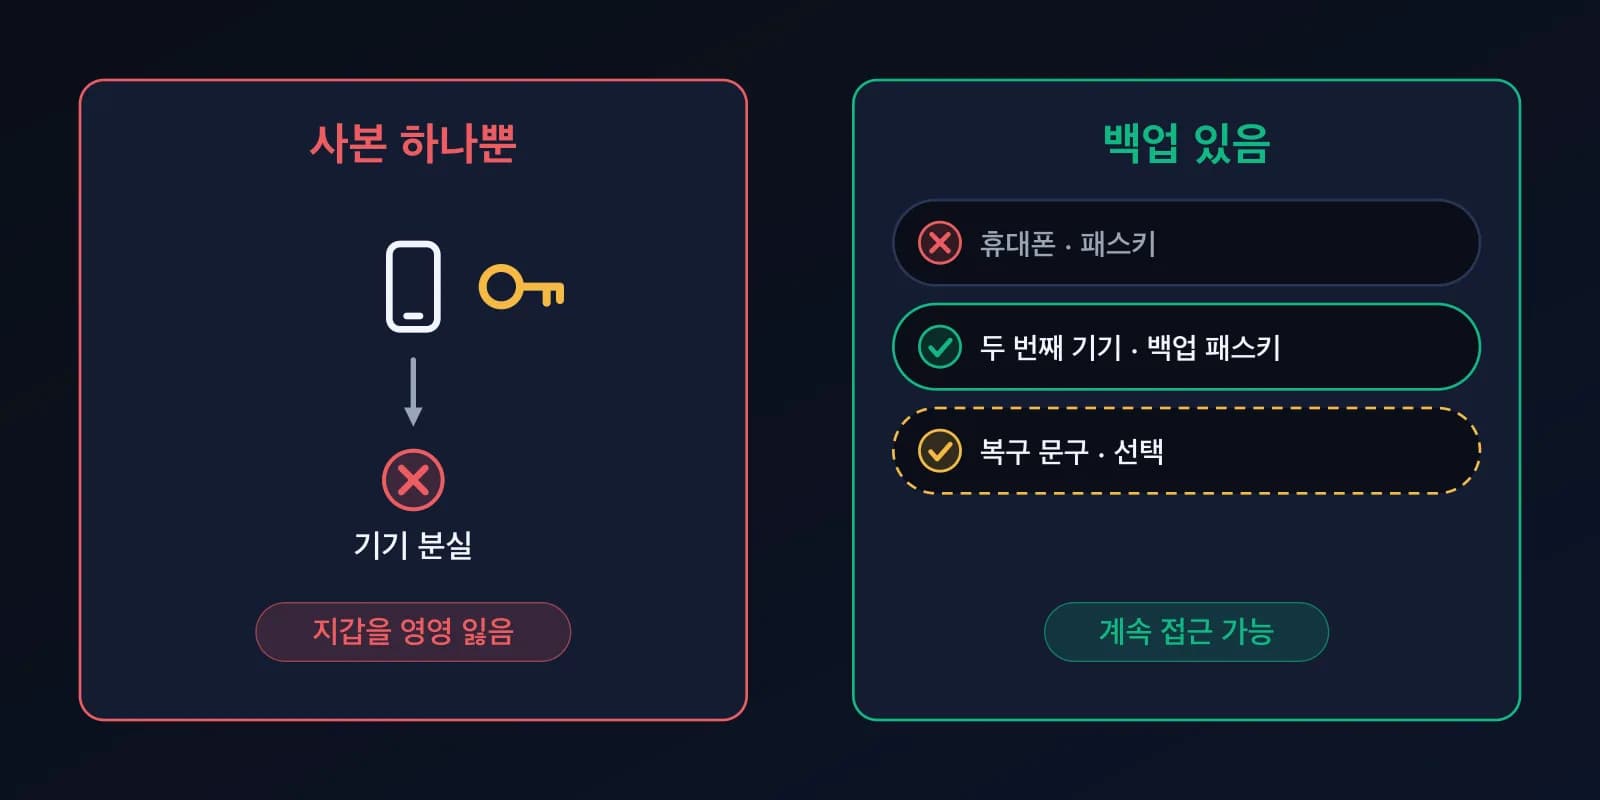
특별한 장비는 필요 없습니다. 독립적인 복귀 방법을 하나 이상 갖추고, 그것이 작동하는지 확인하면 됩니다.
- 서로 다른 장소에 백업을 두 개 이상 보관하세요. 예를 들어 손으로 쓴 복구 구문을 집에 하나, 다른 안전한 곳에 하나. 스크린샷이나 클라우드 메모로는 절대 두지 마세요(ethereum.org).
- 백업을 테스트하세요. 진짜 돈을 넣기 전에, 두 번째 기기에서 백업으로 지갑을 복원하거나 소액을 보낸 뒤 복구해 보세요.
- 백업을 지키는 모든 비밀번호와 PIN을 적어 백업과 따로 보관하세요.
- 간단한 상속 메모를 만드세요. 믿을 만한 사람에게 지갑이 있다는 것과 안내문을 어디서 찾는지 알려 주되, 구문 자체는 오늘 넘기지 않아도 됩니다.
- 큰 금액은 거래소가 아니라 자기 수탁으로 보관하고, 거래소에는 거래에 필요한 만큼만 두세요.
- 1년에 한 번 점검하세요. 백업이 아직 있는지, 읽을 수 있는지, 제자리에 있는지 확인합니다.
InfraIO Wallet의 모든 거래에 왜 내 얼굴이 필요한가요?
InfraIO Wallet에서는 보내기 버튼을 누르는 것만으로 돈이 움직이지 않습니다. 모든 거래는 패스키로 승인해야 하며, 휴대폰은 내 얼굴(Face ID), 지문 또는 기기 암호가 확인될 때만 패스키를 엽니다. 확인은 기기 안에서 이루어지며, 얼굴 정보가 InfraIO Pay로 전송되거나 저장되는 일은 없습니다(Apple).
이 점이 위의 사례들을 바꿉니다. 휴대폰을 주운 사람도, 파일을 복사한 사람도, 메모를 읽은 사람도 나 대신 입력할 비밀번호나 구문이 없기 때문에 자금을 보낼 수 없습니다. 또한 내가 외워야 할 긴 비밀도 없습니다.
기기 암호는 남에게 알려 주지 마세요. Face ID를 쓸 수 없을 때 대신 쓰이는 수단입니다.
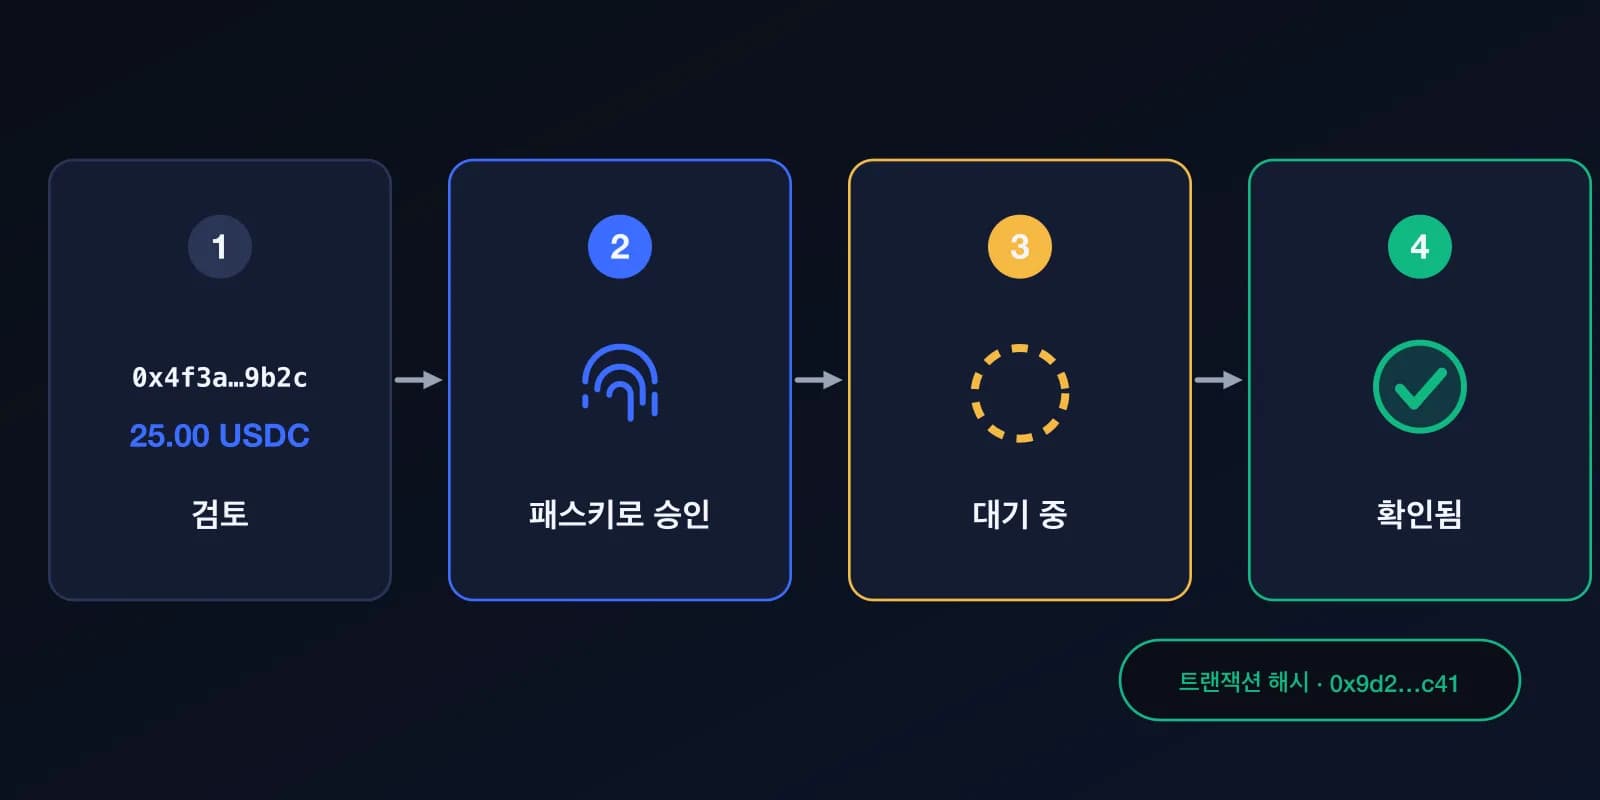
InfraIO Wallet은 접근 권한을 잃기 어렵게 어떻게 돕나요?
InfraIO Wallet은 12단어 구문 대신 패스키로 시작하는 자기 수탁 지갑이라, 첫날부터 잃어버릴 긴 단어 목록이 없습니다.
- 패스키는 휴대폰의 패스키 관리자가 백업합니다. iPhone에서는 패스키가 종단 간 암호화로 iCloud 키체인을 통해 동기화되므로, Apple 계정에 로그인한 새 iPhone에서 그대로 복원됩니다(Apple). Android의 패스키 관리자도 같은 방식으로 작동합니다(FIDO Alliance).
- 백업 패스키를 추가하세요. 같은 지갑에 두 번째 기기나 다른 패스키 관리자를 추가할 수 있어, 휴대폰 하나를 잃어도 잠기지 않습니다.
- 복구 구문은 선택 사항입니다. 오프라인 백업으로 복구 구문을 만들 수도 있습니다. 권장 사항이며 강제는 아니고, 마지막 패스키를 삭제하기 전에 InfraIO Wallet이 구문을 요청합니다.
- 멀티시그는 곧 출시됩니다. 가족의 패스키 같은 다른 서명자를 추가하고, 무엇이든 옮기기 전에 3명 중 2명의 승인을 요구할 수 있게 됩니다. 아직은 사용할 수 없습니다.
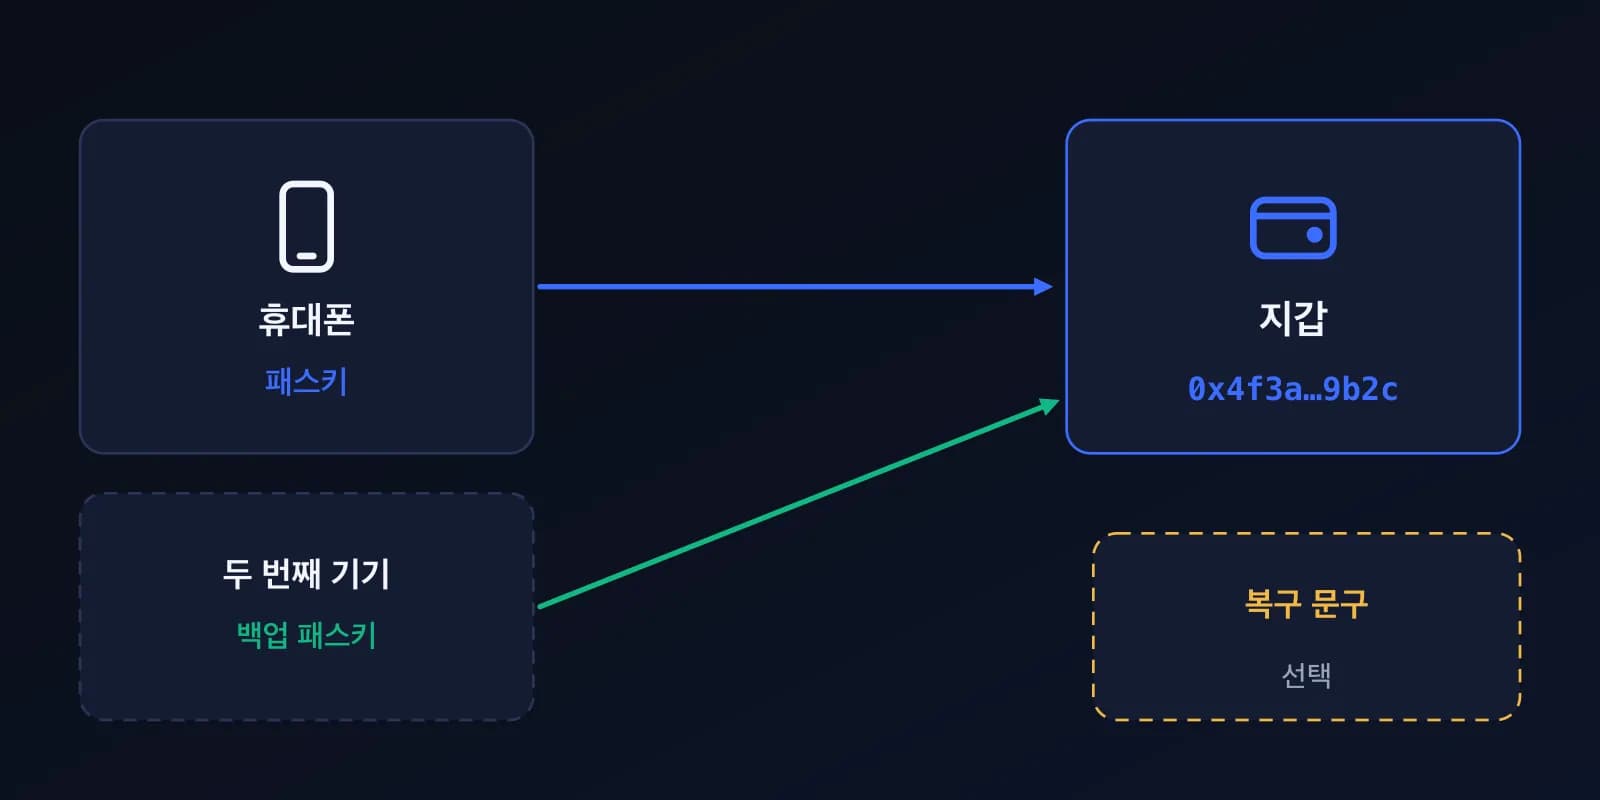
InfraIO Wallet이 복구할 수 없는 것은 무엇인가요?
자기 수탁에는 양면이 있습니다. 모든 패스키를 잃고 복구 구문도 없다면 InfraIO Pay를 포함해 누구도 지갑을 복구할 수 없습니다. 저희는 여러분의 키를 갖고 있지 않기 때문입니다. 패스키 지갑은 접근 권한을 잃을 가능성을 크게 낮추지만, 불가능하게 만들지는 않습니다.
그러니 습관은 같습니다. 두 번째 기기에 백업 패스키를 추가하고, 복구 구문을 적어 두는 것을 고려하고, 다시 들어갈 수 있는지 테스트하세요. 각 요소가 어떻게 맞물리는지는 패스키 지갑과 시드 구문 비교, 암호화폐 지갑은 어떻게 해킹당하나, InfraIO Wallet 사용법, InfraIO Wallet에서 확인하세요.