Ne kadar kripto sonsuza dek kayboldu?
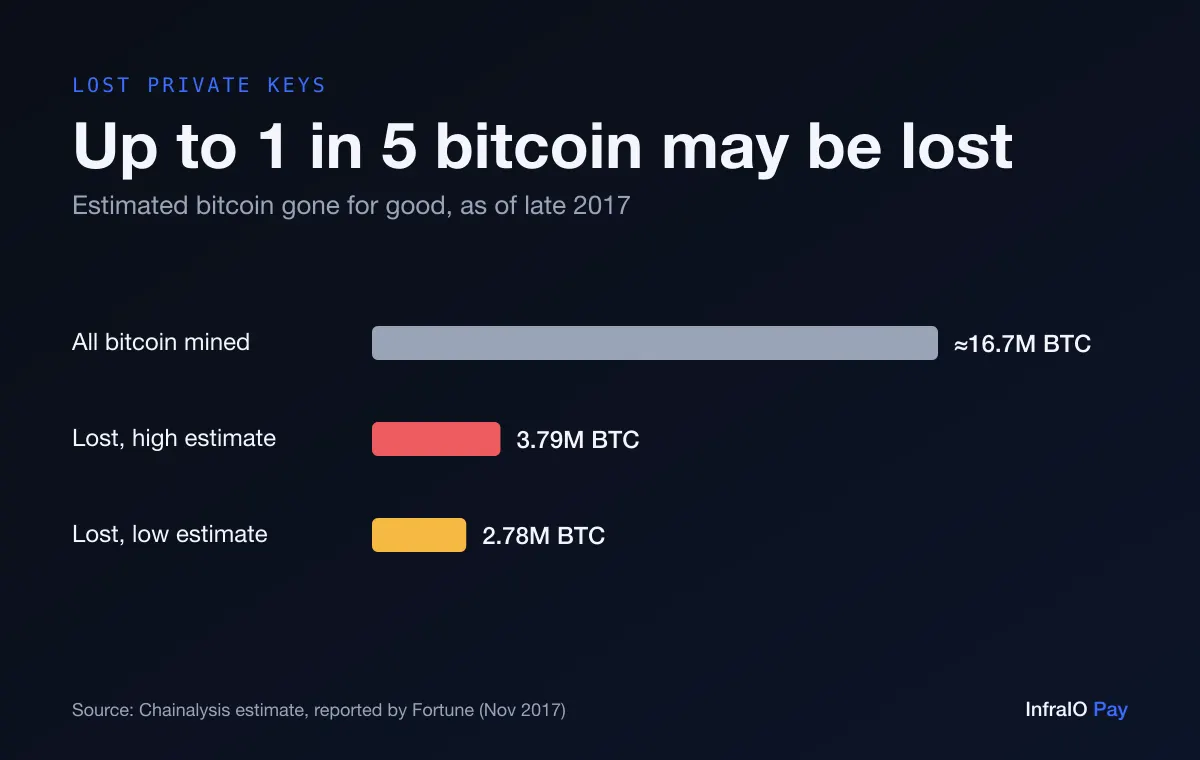
Kayıp coinleri kimse tam olarak sayamaz, çünkü hiç hareket etmeyen bir cüzdan, sahibi yalnızca sabırlı olan bir cüzdanla aynı görünür. Analistler bunu coinlerin ne kadar süredir kıpırdamadığına bakarak tahmin eder. 2017'de Chainalysis, 2,78 ile 3,79 milyon bitcoin'in kalıcı olarak kaybolduğunu, yani o ana kadar çıkarılan tüm bitcoin'in yaklaşık %17 ila %23'ünü oluşturduğunu tahmin etti (Fortune).
Sonraki haberler, yine Chainalysis'e göre, o dönemde var olan 18,5 milyon bitcoin'in kabaca %20'sinin kayıp ya da erişilemez cüzdanlarda durduğunu söyledi (The New York Times). Bunları kesin sayım değil, tahmin olarak düşünün: bu coinlerin bir kısmı anahtarları hâlâ ellerinde olan uzun vadeli yatırımcılara ait.
Kaybolan bir özel anahtar neden bu kadar geri dönüşsüz?
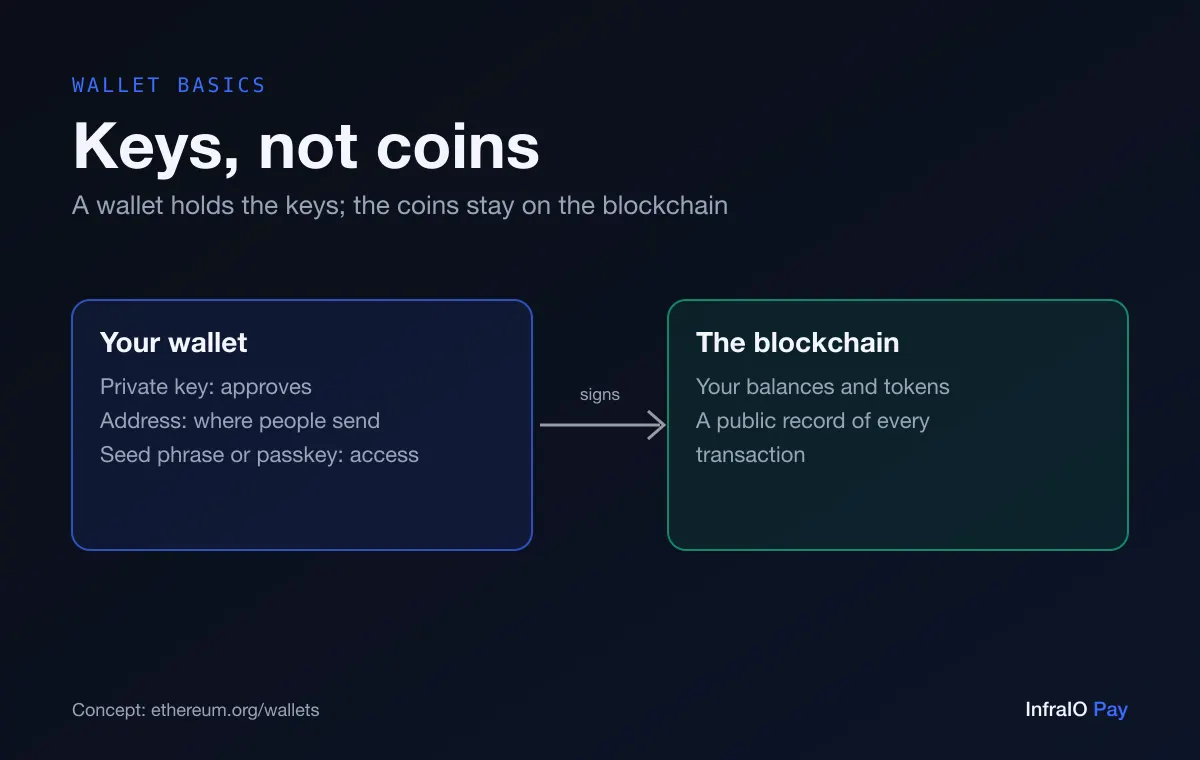
Kendi saklamanızdaki bir cüzdanda, coinlerin taşınmasını onaylayabilen tek şey özel anahtardır. Kurtarma ifadeniz (12 veya 24 kelime) bu anahtarı yeniden oluşturabilen bir yedektir. İkisi de giderse "parolamı unuttum" bağlantısı yoktur, çünkü arada bir kopyayı tutan bir şirket yoktur. Kendi saklamanın amacı budur ve riski de budur (ethereum.org).
Coinler silinmez. Blokzincirinde aynı adreste sonsuza dek durur; herkes görebilir, kimse taşıyamaz. Bu kelimelere yeni misiniz? Bir kripto cüzdanının aslında neyi tuttuğu yazısıyla başlayın.
Çöplükte arama yapan adam James Howells kim?
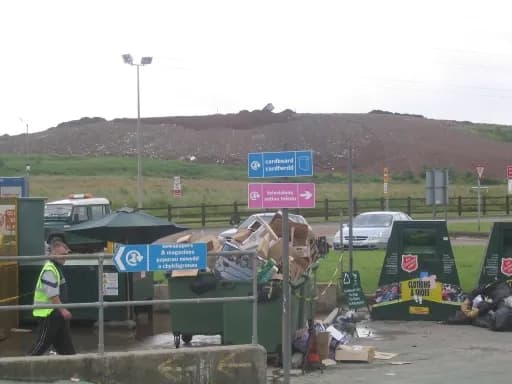
2013'te, Galler'in Newport kentinde BT çalışanı olan James Howells'a ait yaklaşık 8.000 bitcoin'in anahtarlarını taşıyan bir sabit disk ev çöpüyle birlikte atıldı ve kentin Docksway çöplüğüne gitti. On yılı aşkın süredir kazı izni almaya çalışıyor; aramayı finanse etmeyi ve coinleri kentle paylaşmayı bile teklif etti.
Mahkemeler hayır dedi. Ocak 2025'te Yüksek Mahkeme, Newport Belediyesi'ne karşı açtığı davayı reddetti, Mart 2025'te de Temyiz Mahkemesi, temyizin gerçekçi bir başarı şansı olmadığını belirterek temyiz izni vermedi (Decrypt). Ardından davayı Avrupa İnsan Hakları Mahkemesi'ne taşıyacağını söyledi ve çöplüğün bir kısmını satın almayı teklif etti (The Block). Erişim sağlasa bile, on yıldan uzun süredir gömülü bir diskin artık okunamaz olması mümkün.
Ders: tek bir cihazdaki tek bir anahtar kopyası, bir kazayla yok olmaktan bir adım uzaktadır.
Cüzdanınızın parolasını unutursanız ne olur?
San Francisco'lu programcı Stefan Thomas, 2011'de bitcoin'i anlatan bir video yaptığı için 7.002 bitcoin ile ödendi. Anahtarlarını IronKey adlı şifreli bir USB belleğe koydu, parolayı bir kâğıda yazdı ve o kâğıdı kaybetti. Bellek, kendini kalıcı olarak silmeden önce on tahmine izin veriyor. The New York Times 2021'de hikâyesini yazdığında sekizini kullanmıştı (The New York Times).
Aynı yazı, bir cüzdan kurtarma hizmetinin kendi coinlerinin dışında kalan insanlardan günde yaklaşık 70 talep aldığını bildirdi. Unutulan parolalar, kaybolan PIN'ler ve parolası kalmamış şifreli dosyalar erişimin kaybedilmesinin en yaygın yolları arasında.
Ders: yedeğinizi koruyan parolanın da kendi yedeğine ihtiyacı var; on yıl sonra yine bulacağınız bir yerde saklanan bir yedek.
Bir hacker kaybolmuş bir kripto cüzdanını kurtarabilir mi?
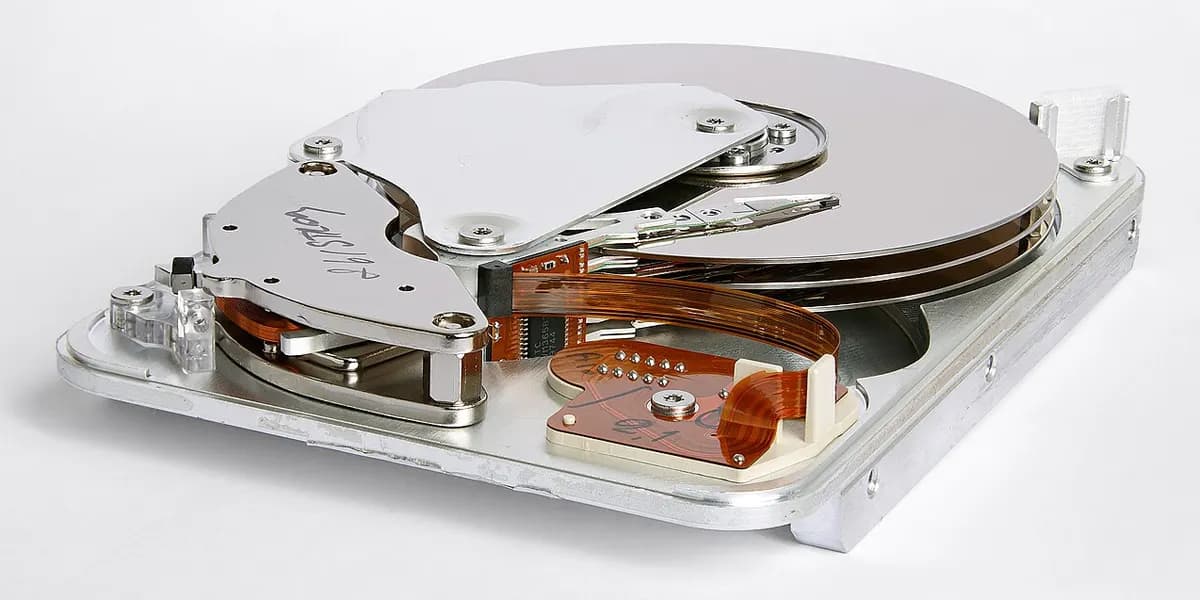
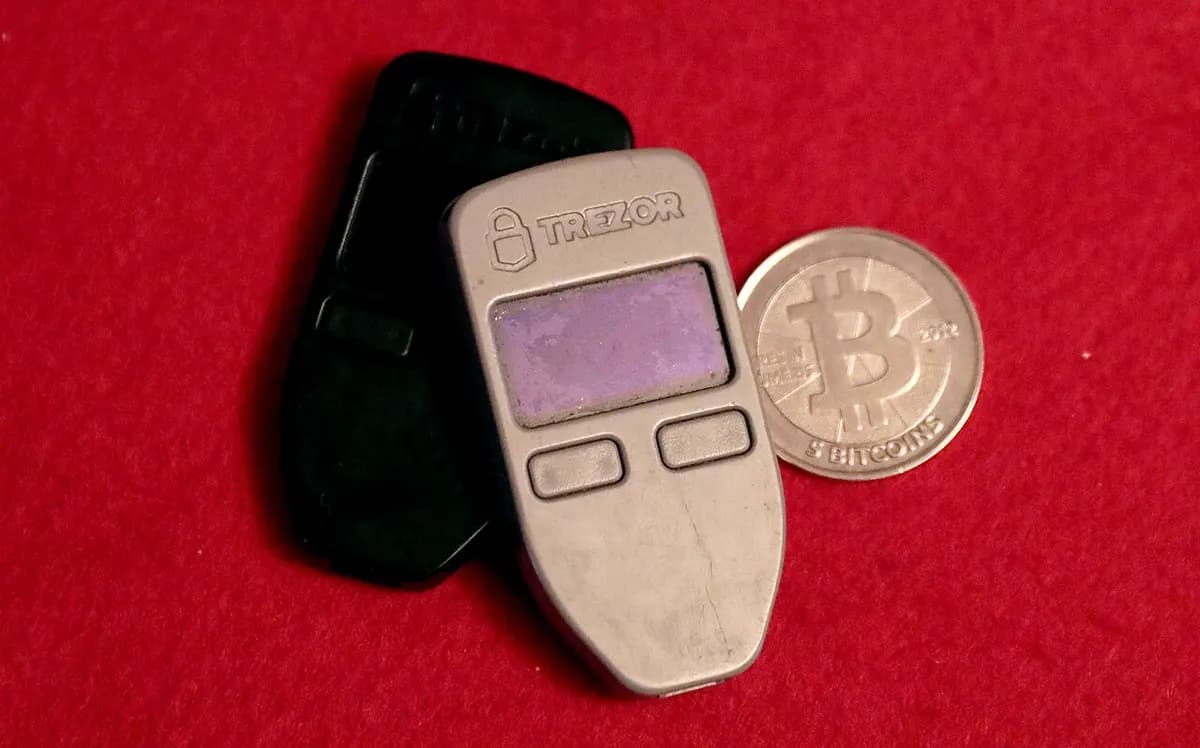
Bazen, ama yalnızca istismar edilecek bir kusur olduğunda. 2022'de donanım hackeri Joe Grand, sahibi Dan Reich için, cihaz kendini silmeden önce 16 hakkın 12'sini kullanmış eski bir Trezor One'ın PIN'ini kurtardı; cihazda 2 milyon doların üzerinde token vardı. Grand, çip üzerinde tam fiziksel erişim gerektiren bir voltaj "hata enjeksiyonu" saldırısı kullandı; Trezor, asıl sorunun 2017'de giderildiğini söylüyor (Decrypt).
2024'te Grand ve bir meslektaşı, cüzdan parolasını 2013'te bir parola yöneticisinin eski sürümüyle üretip sonra kaybeden bir adama yardım etti. O sürüm parolaları bilgisayarın saatine göre oluşturuyordu; bu da parolayı yeniden üretmeyi ve 43,6 bitcoin'in kilidini açmayı mümkün kıldı (The Block).
Bunlar haberlere çıkan istisnalar. İkisi de yalnızca sonradan düzeltilmiş eski hatalar sayesinde işe yaradı. Güçlü parolalı ve yedeksiz, iyi yapılmış modern bir cüzdan tasarım gereği kurtarılamaz.
Tek anahtar sahibi öldüğünde QuadrigaCX'te ne oldu?
Aralık 2018'de Kanadalı borsa QuadrigaCX'in kurucusu Gerald Cotten öldü ve borsa, çevrimdışı "soğuk" cüzdanlarına yalnızca onun erişebildiğini söyledi. Müşteri fonlarından yaklaşık 169 milyon Kanada doları ödenemedi. Hikâye yıllarca bir kayıp anahtar trajedisi olarak anlatıldı.
Düzenleyicinin soruşturması başka bir şey buldu. Ontario Menkul Kıymetler Komisyonu, Cotten'ın sahte bakiyelerle işlem yaparak ve müşteri mevduatlarını zararları kapatmak için kullanarak dolandırıcılık yaptığı ve paranın o ölmeden önce gittiği sonucuna vardı (Ontario Menkul Kıymetler Komisyonu).
Ders: bir borsada anahtarlar sizde değil, şirkettedir. Ve anahtarları tek bir kişinin, ister şirket kurucusu ister siz olun, tuttuğu her planın, o kişi erişemezse başka birinin içeri girebilmesi için bir yolu olmalı.
Bir yazılım hatası bir cüzdanı sonsuza dek kilitleyebilir mi?
Evet. Kasım 2017'de bir kullanıcı, Parity'nin çoklu imzalı cüzdanlarının kullandığı ortak bir kod kitaplığındaki bir hatayı yanlışlıkla tetikledi ve kitaplığı yok etti. Yaklaşık 513.774 ETH tutan cüzdanlar dondu; anahtarlar sahiplerinin elindeydi ama cüzdanlar hiçbir şeyi taşıyamıyordu (The Register, GitHub kaydı).
Bu farklı bir kayıp türü, ama bilmeye değer: akıllı sözleşme cüzdanları anahtarlarının yanı sıra kodlarına da bağlıdır. Yaygın kullanılan, açıkça yayımlanmış hesap standartları üzerine kurulu cüzdanları tercih edin ve yeni olan her şeyde küçük tutarlarla başlayın.
Bir kripto kurtarma hizmetine ödeme yapmalı mısınız?
Çok dikkatli olun. Kripto kaybetmiş insanlar ikinci bir dolandırıcılığın birincil hedefidir. FBI, mağdurlarla iletişime geçen, fonları geri alabileceklerini iddia eden ve peşin ücret isteyen sahte "kurtarma" şirketleri ve sahte hukuk büroları konusunda uyarıyor. Mağdurlar Şubat 2023 ile Şubat 2024 arasında bu şemalarda 9,9 milyon dolardan fazla kaybettiklerini bildirdi (FBI IC3, FBI IC3).
- Hiç kimse bir blokzinciri işlemini "geri alamaz" ya da ücret karşılığında kayıp bir anahtarı sıfırlayamaz.
- Size önce ulaşıp kurtarma teklif eden herkes neredeyse kesinlikle dolandırıcıdır.
- Kurtarma ifadenizi ya da elinizde kalan bir cihazı, doğrulayamadığınız birine asla vermeyin.
- Gerçek bir uzman yalnızca elinizde kalanla (eski bir dosya, kısmen hatırlanan bir parola, bir cihaz) çalışır ve ifadenizin mesajla gönderilmesine asla ihtiyaç duymaz.
İnsanlar cüzdanlarına erişimi neden kaybeder?
Yukarıdaki vakaların neredeyse hepsi tek bir tek hata noktasına dayanıyor: bir cihaz, bir parola, bir kişi, bir kâğıt parçası.
- Cüzdanın bulunduğu tek cihaz atıldı, bozuldu, çalındı ya da sıfırlandı.
- Cüzdanı ya da yedeğini koruyan parola veya PIN unutuldu.
- Kurtarma ifadesi hiç yazılmadı, yalnızca aynı telefondaki bir fotoğraf olarak saklandı ya da taşınma sırasında kayboldu.
- Sahibi öldü ya da hastalandı ve yedeğin nerede olduğunu başka kimse bilmiyordu.
- Coinler, batan, hacklenen ya da çekimleri donduran bir borsadaydı.
Özel anahtarınızı kaybetmekten nasıl kaçınırsınız?
Özel bir ekipmana ihtiyacınız yok; yalnızca birden fazla bağımsız geri dönüş yoluna ve bunun çalıştığını doğrulamaya ihtiyacınız var.
- Farklı yerlerde en az iki yedek tutun, örneğin evde yazılı bir kurtarma ifadesi ve başka bir yerde güvenli bir yerde bir tane daha. Asla ekran görüntüsü ya da bulut notu olarak değil (ethereum.org).
- Yedeğinizi test edin: gerçek para koymadan önce cüzdanı ikinci bir cihazda yedekten geri yükleyin ya da küçük bir tutar gönderip geri alın.
- Bir yedeği koruyan her parolayı ve PIN'i yazın ve yedeğin kendisinden ayrı saklayın.
- Basit bir miras notu hazırlayın: güvendiğiniz birine cüzdanın var olduğunu ve talimatların nerede olduğunu, ifadeyi bugünden vermeden söyleyin.
- Büyük tutarları borsada değil, kendi saklamanızda tutun; borsalarda yalnızca alım satım için gereken kadarını bırakın.
- Yılda bir kez gözden geçirin: yedeklerin hâlâ yerinde, okunabilir ve doğru yerlerde olduğunu kontrol edin.
InfraIO Wallet'taki her işlem neden yüzünüzü gerektirir?
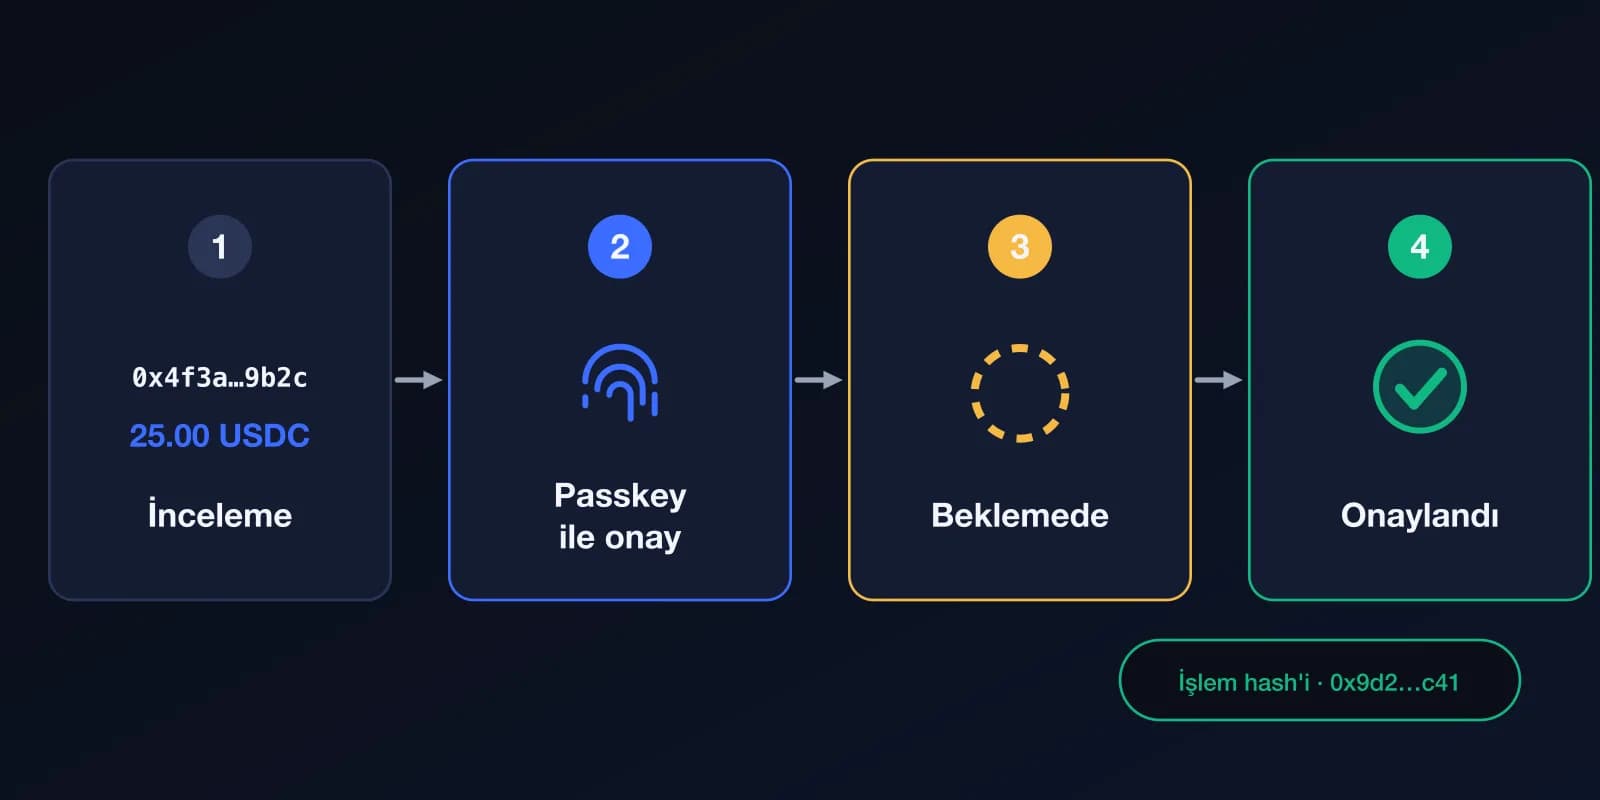
InfraIO Wallet'ta Gönder'e dokunmak para göndermek için yeterli değildir. Her işlem passkey ile onaylanmalıdır ve telefonunuz passkey'i yalnızca yüzünüzle (Face ID), parmak izinizle veya cihaz parolanızla açar. Kontrol cihazınızda yapılır; yüzünüz hiçbir zaman InfraIO Pay'e gönderilmez veya onun tarafından saklanmaz (Apple).
Bu, yukarıdaki hikâyeleri değiştirir. Telefonunuzu bulan, dosyalarınızı kopyalayan ya da bir notu okuyan biri fonlarınızı gönderemez, çünkü sizin yerinize yazabileceği bir parola veya cümle yoktur. Sizin de unutacağınız uzun bir gizli bilginiz olmaz.
Cihaz parolanızı kimseyle paylaşmayın: Face ID kullanılamadığında yedek yöntem odur.
InfraIO Wallet erişimi kaybetmeyi nasıl zorlaştırır?
InfraIO Wallet, 12 kelimelik bir ifade yerine bir passkey ile başlayan, kendi saklamanızdaki bir cüzdandır; yani ilk günden kaybedebileceğiniz uzun bir kelime listesi yoktur.
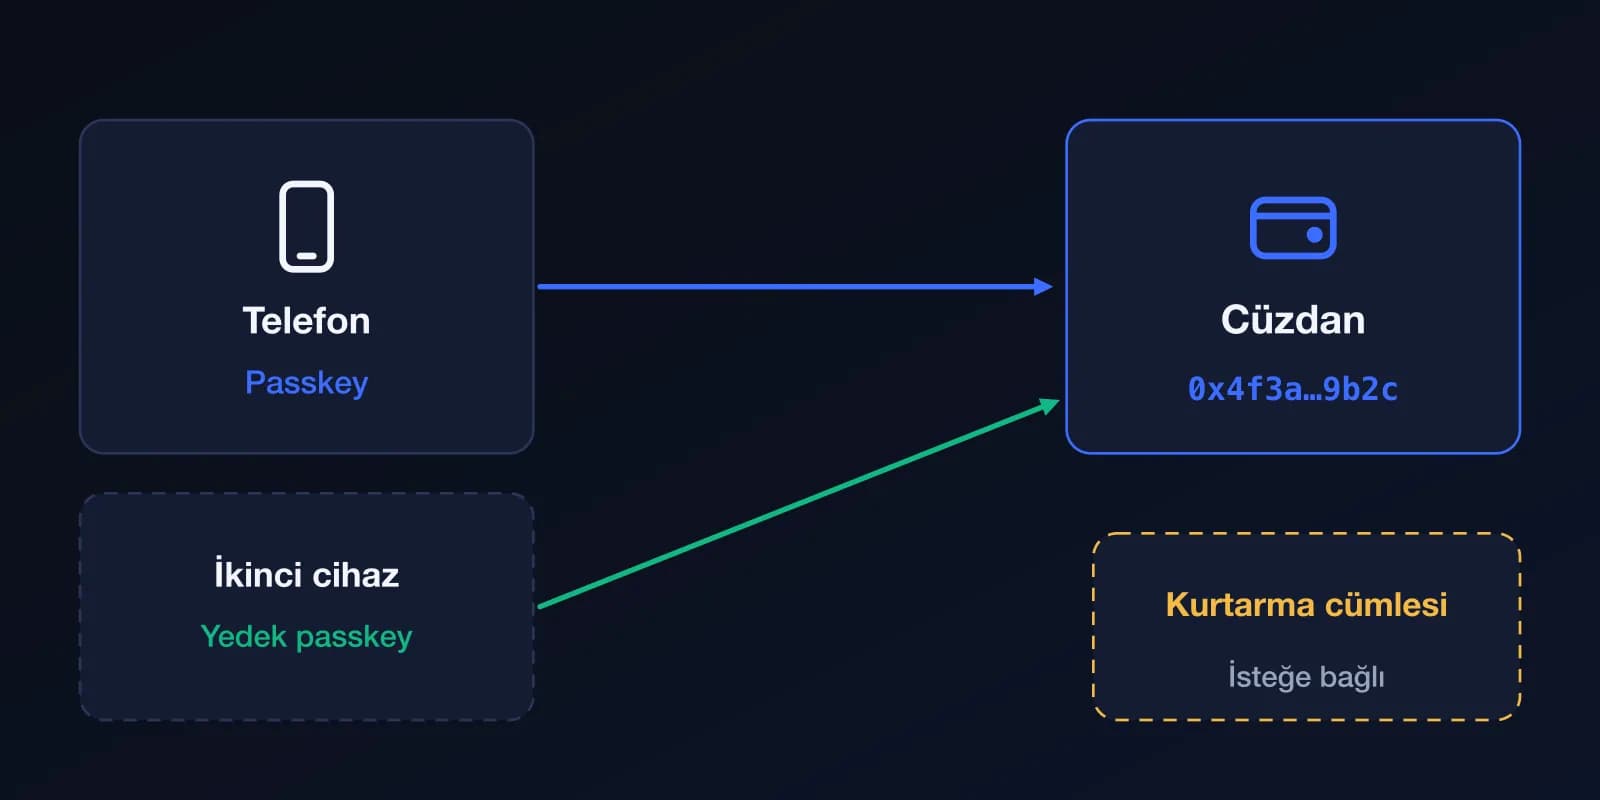
- Passkey'iniz telefonunuzun passkey yöneticisi tarafından yedeklenir. iPhone'da passkey'ler uçtan uca şifrelemeyle iCloud Anahtar Zinciri üzerinden eşitlenir; böylece Apple Hesabınıza giriş yapmış yeni bir iPhone onları geri alır (Apple). Android passkey yöneticileri de aynı şekilde çalışır (FIDO Alliance).
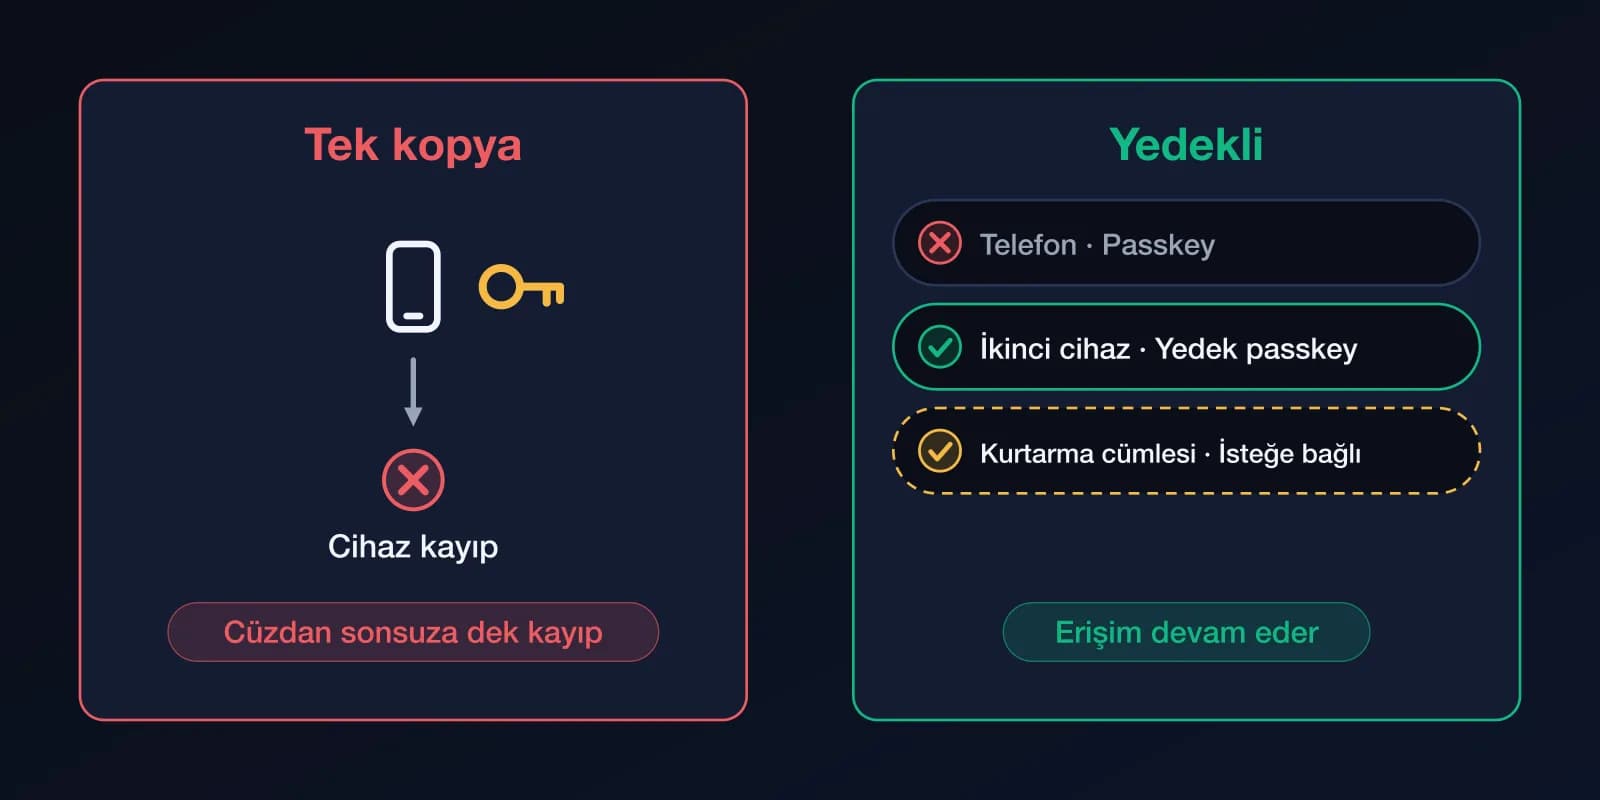
- Yedek passkey'ler ekleyin. Aynı cüzdana ikinci bir cihaz ya da başka bir passkey yöneticisi ekleyebilirsiniz; böylece bir telefonu kaybetmek sizi dışarıda bırakmaz.
- İsteğe bağlı bir kurtarma ifadesi. Çevrimdışı yedek olarak bir kurtarma ifadesi de oluşturabilirsiniz. Önerilir, zorunlu tutulmaz; InfraIO Wallet son passkey'inizi kaldırmadan önce bunu ister.
- Multisig yakında geliyor. Bir aile üyesinin passkey'i gibi başka imzacılar ekleyebilecek ve bir şey hareket etmeden önce 3'ten 2'sini şart koşabileceksiniz. Henüz kullanılabilir değil.
InfraIO Wallet neyi kurtaramaz?
Kendi saklama iki yönde de işler. Tüm passkey'lerinizi kaybederseniz ve kurtarma ifadeniz yoksa, InfraIO Pay dahil kimse cüzdanı kurtaramaz, çünkü anahtarlarınız asla bizde değildir. Passkey'li bir cüzdan erişimi kaybetmeyi çok daha az olası kılar; imkânsız kılmaz.
Bu yüzden aynı alışkanlıklar geçerli: ikinci bir cihaza yedek passkey ekleyin, kurtarma ifadesini yazmayı düşünün ve tekrar içeri girebildiğinizi test edin. Parçaların nasıl bir araya geldiği hakkında daha fazlası: Passkey cüzdanlar ve seed phrase, Kripto cüzdanları nasıl hacklenir, InfraIO Wallet nasıl kullanılır, InfraIO Wallet.