¿Cuánta cripto se ha perdido para siempre?
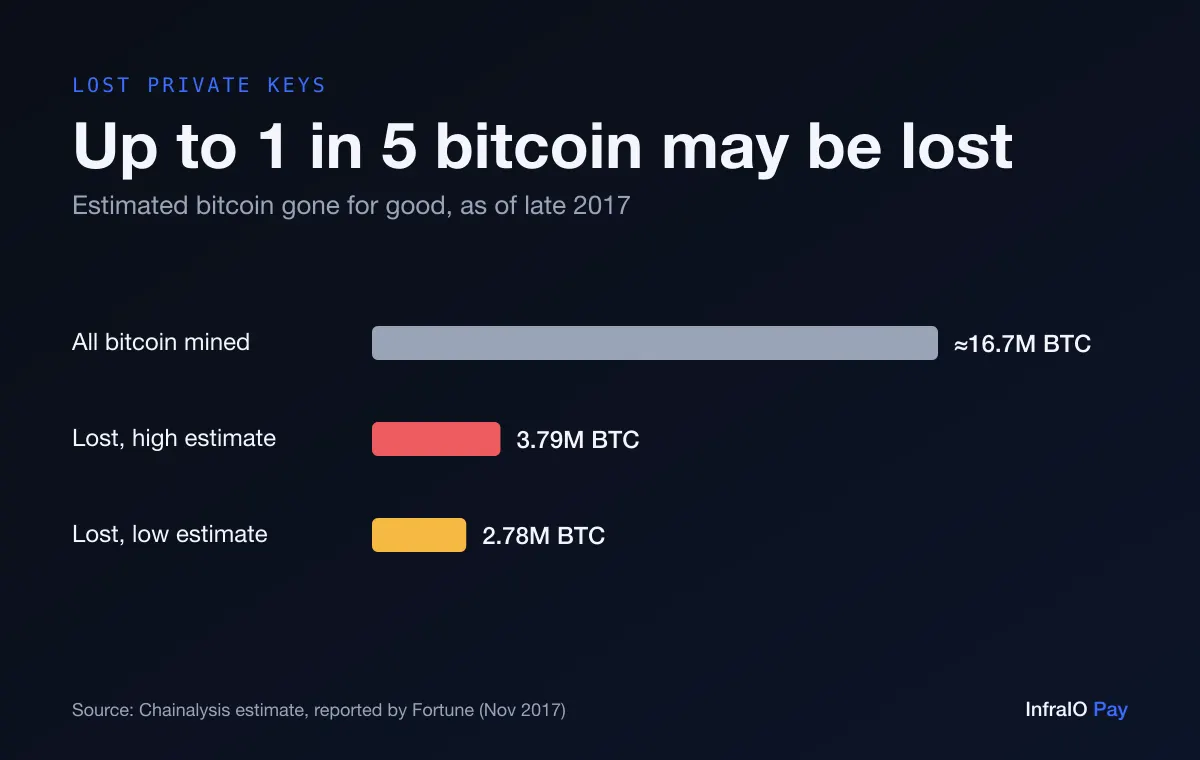
Nadie puede contar con exactitud las monedas perdidas, porque una wallet que nunca se mueve se ve igual que la de un dueño simplemente paciente. Los analistas lo estiman según cuánto tiempo llevan quietas las monedas. En 2017 Chainalysis calculó que entre 2,78 y 3,79 millones de bitcoin ya estaban perdidos para siempre, cerca del 17 % al 23 % de todo el bitcoin minado hasta entonces (Fortune).
Informes posteriores lo situaron en aproximadamente el 20 % de los 18,5 millones de bitcoin que existían entonces, guardados en wallets perdidas o inaccesibles, de nuevo según Chainalysis (The New York Times). Tómalo como una estimación, no como un recuento definitivo: algunas de esas monedas pertenecen a inversores a largo plazo que todavía conservan sus claves.
¿Por qué perder una clave privada es algo tan definitivo?
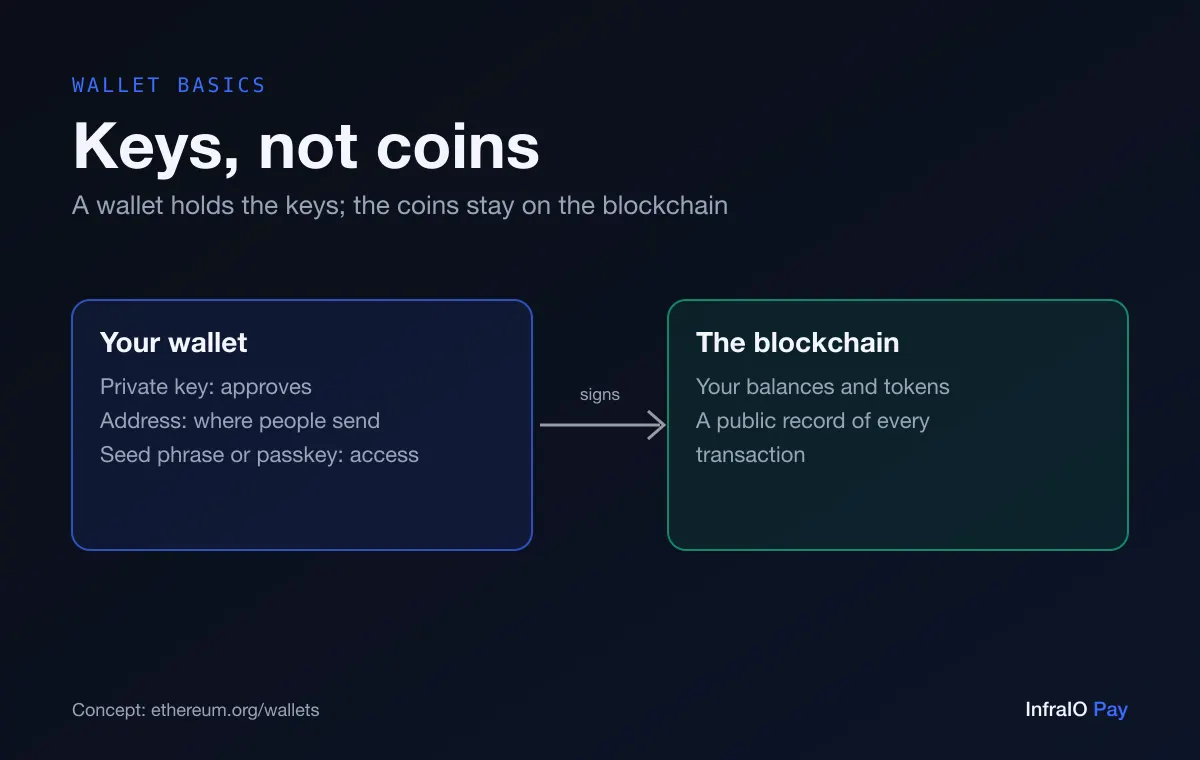
En una wallet de autocustodia, la clave privada es lo único que puede aprobar el movimiento de las monedas. Tu frase de recuperación (12 o 24 palabras) es una copia de seguridad que puede volver a crear esa clave. Si desaparecen ambas, no hay un enlace de "olvidé mi contraseña", porque no hay ninguna empresa en medio que guarde una copia. Ese es el sentido de la autocustodia, y también su riesgo (ethereum.org).
Las monedas no se borran. Se quedan para siempre en la misma dirección de la blockchain, donde cualquiera puede verlas y nadie puede moverlas. ¿Estas palabras son nuevas para ti? Empieza por qué guarda realmente una wallet cripto.
¿Quién es James Howells, el hombre que busca en un vertedero?
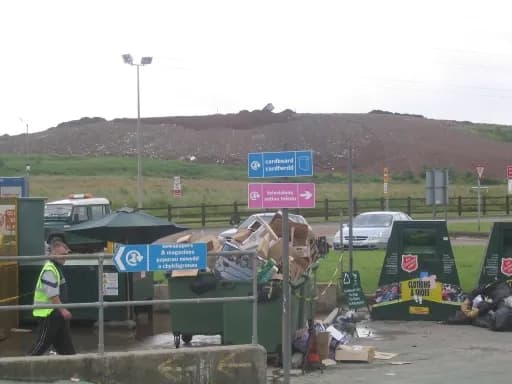
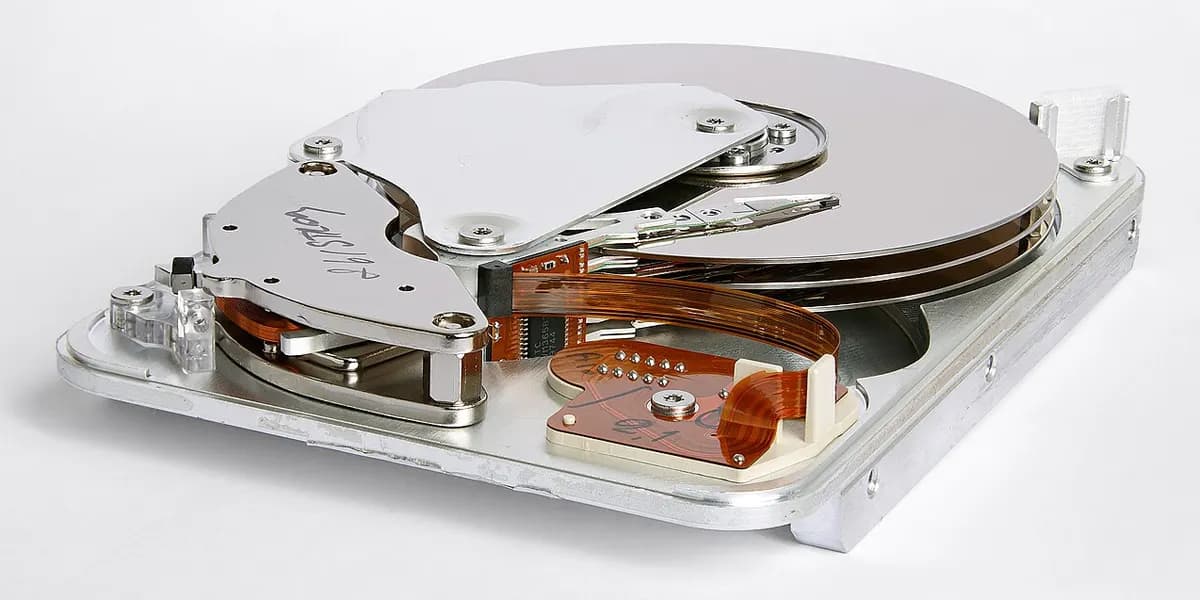
En 2013, un disco duro con las claves de unos 8000 bitcoin que pertenecían a James Howells, un trabajador de informática de Newport, en Gales, se tiró con la basura doméstica y terminó en el vertedero de Docksway de la ciudad. Durante más de una década ha intentado conseguir permiso para excavar en busca del disco, incluso ofreciéndose a financiar la búsqueda y a repartir las monedas con la ciudad.
Los tribunales dijeron que no. En enero de 2025 el Tribunal Superior desestimó su demanda contra el Ayuntamiento de Newport y en marzo de 2025 el Tribunal de Apelación le negó el permiso para apelar, al considerar que el recurso no tenía una perspectiva real de prosperar (Decrypt). Después dijo que llevaría el caso al Tribunal Europeo de Derechos Humanos y se ofreció a comprar parte del vertedero (The Block). Aunque algún día lograra acceder, un disco enterrado durante más de diez años quizá ya no se pueda leer.
La lección: una sola copia de una clave, en un solo dispositivo, está a un accidente de desaparecer.
¿Qué pasa cuando olvidas la contraseña de tu wallet?
Stefan Thomas, un programador de San Francisco, recibió 7002 bitcoin en 2011 por hacer un vídeo que explicaba el bitcoin. Guardó las claves en una memoria USB cifrada llamada IronKey y anotó la contraseña en un papel, que luego perdió. La unidad permite diez intentos antes de borrarse para siempre. Cuando The New York Times contó su historia en 2021, ya había usado ocho (The New York Times).
El mismo artículo informaba de que un servicio de recuperación de wallets recibía unas 70 solicitudes al día de personas bloqueadas fuera de sus propias monedas. Las contraseñas olvidadas, los PIN perdidos y los archivos cifrados sin contraseña son de las formas más comunes de perder el acceso.
La lección: la contraseña que protege tu copia de seguridad necesita su propia copia de seguridad, guardada en un lugar que todavía encuentres dentro de diez años.
¿Puede un hacker recuperar una wallet cripto perdida?
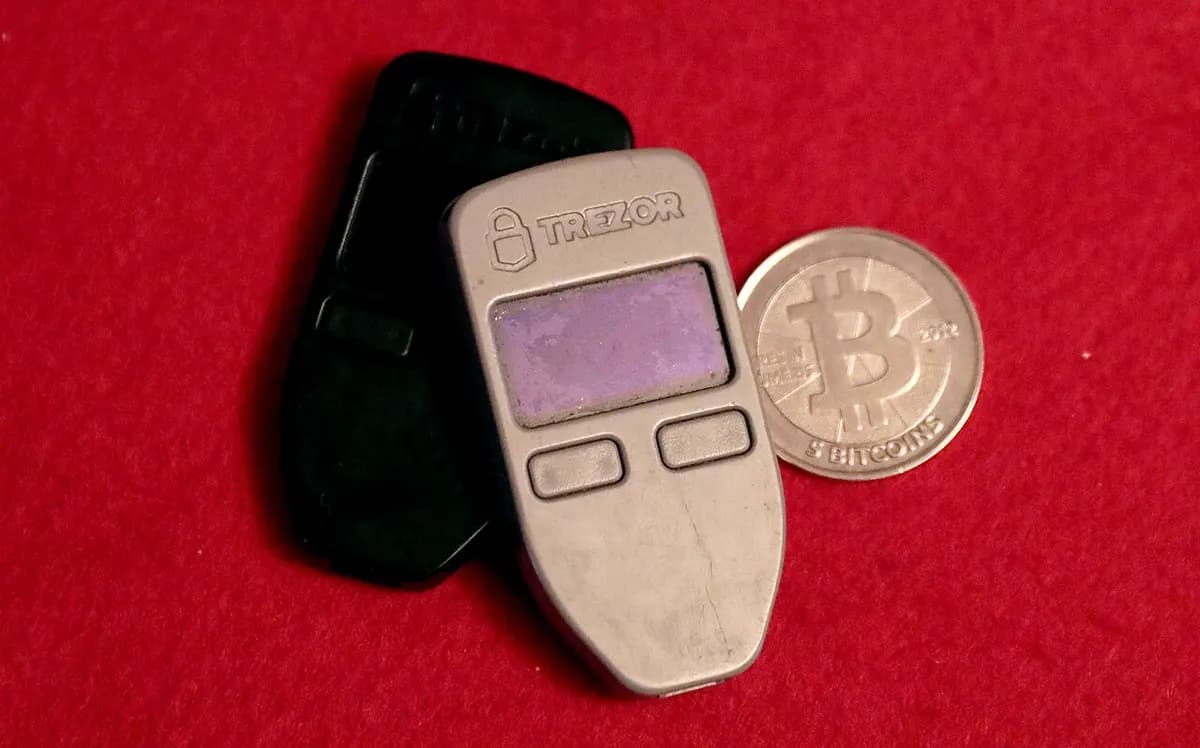
A veces, pero solo cuando hay un fallo que aprovechar. En 2022 el hacker de hardware Joe Grand recuperó el PIN de una antigua Trezor One con más de 2 millones de dólares en tokens para su dueño, Dan Reich, que ya había usado 12 de los 16 intentos antes de que el dispositivo se borre solo. Grand empleó un ataque de "inyección de fallos" de voltaje sobre el chip que requería acceso físico completo; Trezor asegura que el problema de fondo se corrigió en 2017 (Decrypt).
En 2024 Grand y otro investigador ayudaron a un hombre que había generado en 2013 la contraseña de su wallet con una versión antigua de un gestor de contraseñas y luego la perdió. Esa versión creaba las contraseñas a partir del reloj del ordenador, lo que permitió recrearla y desbloquear 43,6 bitcoin (The Block).
Son las excepciones que salieron en las noticias. Ambas funcionaron solo por errores antiguos que ya se corrigieron. Una wallet moderna bien hecha, con una contraseña fuerte y sin copia de seguridad, por diseño no se puede recuperar.
¿Qué pasó en QuadrigaCX cuando murió el único que tenía la clave?
En diciembre de 2018 murió Gerald Cotten, fundador del exchange canadiense QuadrigaCX, y la empresa dijo que solo él podía acceder a sus wallets "frías" sin conexión. No se pudieron pagar unos 169 millones de dólares canadienses de fondos de clientes. Durante años la historia se contó como una tragedia de claves perdidas.
La investigación del regulador encontró otra cosa. La Comisión de Valores de Ontario concluyó que Cotten había cometido fraude, operando con saldos falsos y usando los depósitos de los clientes para cubrir pérdidas, y que el dinero ya había desaparecido antes de su muerte (Comisión de Valores de Ontario).
La lección: en un exchange no tienes las claves; las tiene la empresa. Y cualquier plan en el que una sola persona, sea el fundador de una empresa o tú, tenga las claves necesita una forma de que otra persona pueda entrar si esa persona no puede.
¿Puede un error de software bloquear una wallet para siempre?
Sí. En noviembre de 2017 un usuario activó por accidente un error en una biblioteca de código compartida que usaban las wallets multifirma de Parity y la destruyó. Quedaron congeladas wallets que contenían unos 513.774 ETH, con las claves todavía en manos de sus dueños pero con wallets incapaces de mover nada (The Register, incidencia en GitHub).
Es otro tipo de pérdida, pero conviene conocerla: las wallets de contrato inteligente dependen de su código además de sus claves. Prefiere wallets construidas sobre estándares de cuenta muy usados y de publicación abierta, y empieza con montos pequeños en todo lo nuevo.
¿Deberías pagar a un servicio de recuperación de cripto?
Ten mucho cuidado. Quienes han perdido cripto son objetivos ideales para una segunda estafa. El FBI advierte de falsas empresas de "recuperación" y falsos despachos de abogados que contactan a las víctimas, aseguran que pueden recuperar los fondos y piden honorarios por adelantado. Las víctimas declararon haber perdido más de 9,9 millones de dólares en estos esquemas entre febrero de 2023 y febrero de 2024 (FBI IC3, FBI IC3).
- Nadie puede "revertir" una transacción en la blockchain ni restablecer una clave perdida a cambio de una tarifa.
- Quien te contacte primero para ofrecerte una recuperación es casi seguro un estafador.
- Nunca des tu frase de recuperación, ni un dispositivo que conserves, a alguien a quien no puedas verificar.
- Un especialista de verdad trabaja solo con lo que todavía tienes (un archivo antiguo, una contraseña que recuerdas en parte, un dispositivo) y nunca necesita que le envíes tu frase por mensaje.
¿Por qué la gente pierde el acceso a sus wallets?
Casi todos los casos anteriores se reducen a un único punto de fallo: un dispositivo, una contraseña, una persona, un papel.
- El único dispositivo con la wallet se tiró, se rompió, se robó o se restableció.
- Se olvidó la contraseña o el PIN que protegía la wallet o su copia de seguridad.
- La frase de recuperación nunca se anotó, se guardó solo como foto en el mismo teléfono o se perdió en una mudanza.
- El dueño murió o enfermó y nadie más sabía dónde estaba la copia de seguridad.
- Las monedas estaban en un exchange que quebró, fue hackeado o congeló los retiros.
¿Cómo evitas perder tu clave privada?
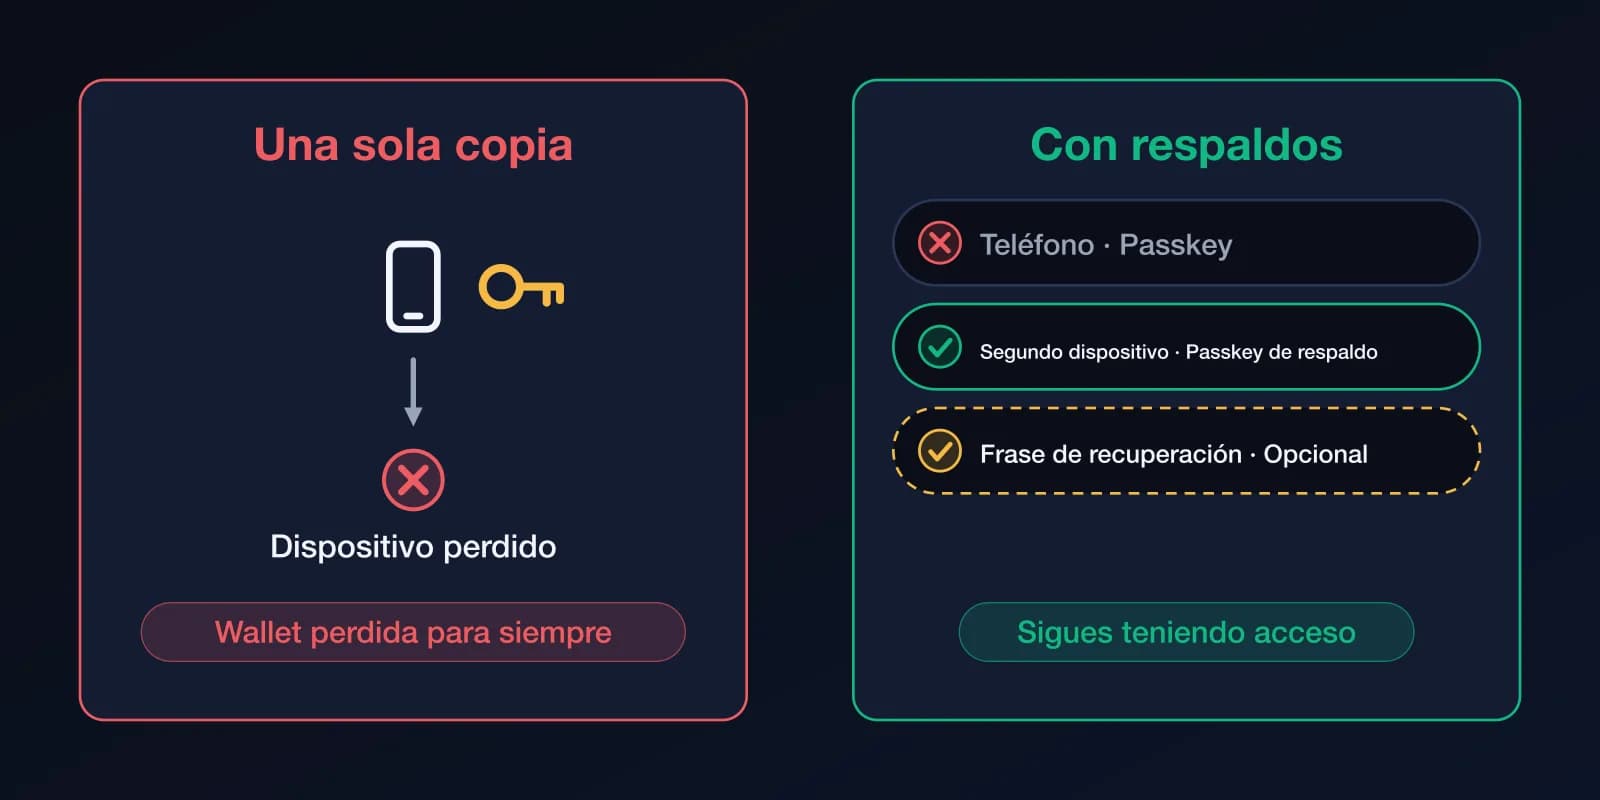
No necesitas equipo especial, solo más de una vía de acceso independiente y comprobar que funciona.
- Ten al menos dos copias de seguridad en lugares distintos, por ejemplo una frase de recuperación escrita en casa y otra en un lugar seguro en otro sitio. Nunca como captura de pantalla ni en una nota en la nube (ethereum.org).
- Prueba tu copia de seguridad: restaura la wallet desde ella en un segundo dispositivo, o envía un monto pequeño y recupéralo, antes de poner dinero real.
- Anota cada contraseña y PIN que protege una copia de seguridad y guárdalo aparte de la propia copia.
- Haz una nota sencilla de herencia: cuéntale a alguien de confianza que la wallet existe y dónde están las instrucciones, sin darle la frase hoy.
- Guarda los montos grandes en autocustodia, no en un exchange, y deja en los exchanges solo lo que necesites para operar.
- Revísalo una vez al año: comprueba que las copias de seguridad siguen ahí, se pueden leer y están en los lugares correctos.
¿Por qué cada transacción en InfraIO Wallet necesita tu cara?
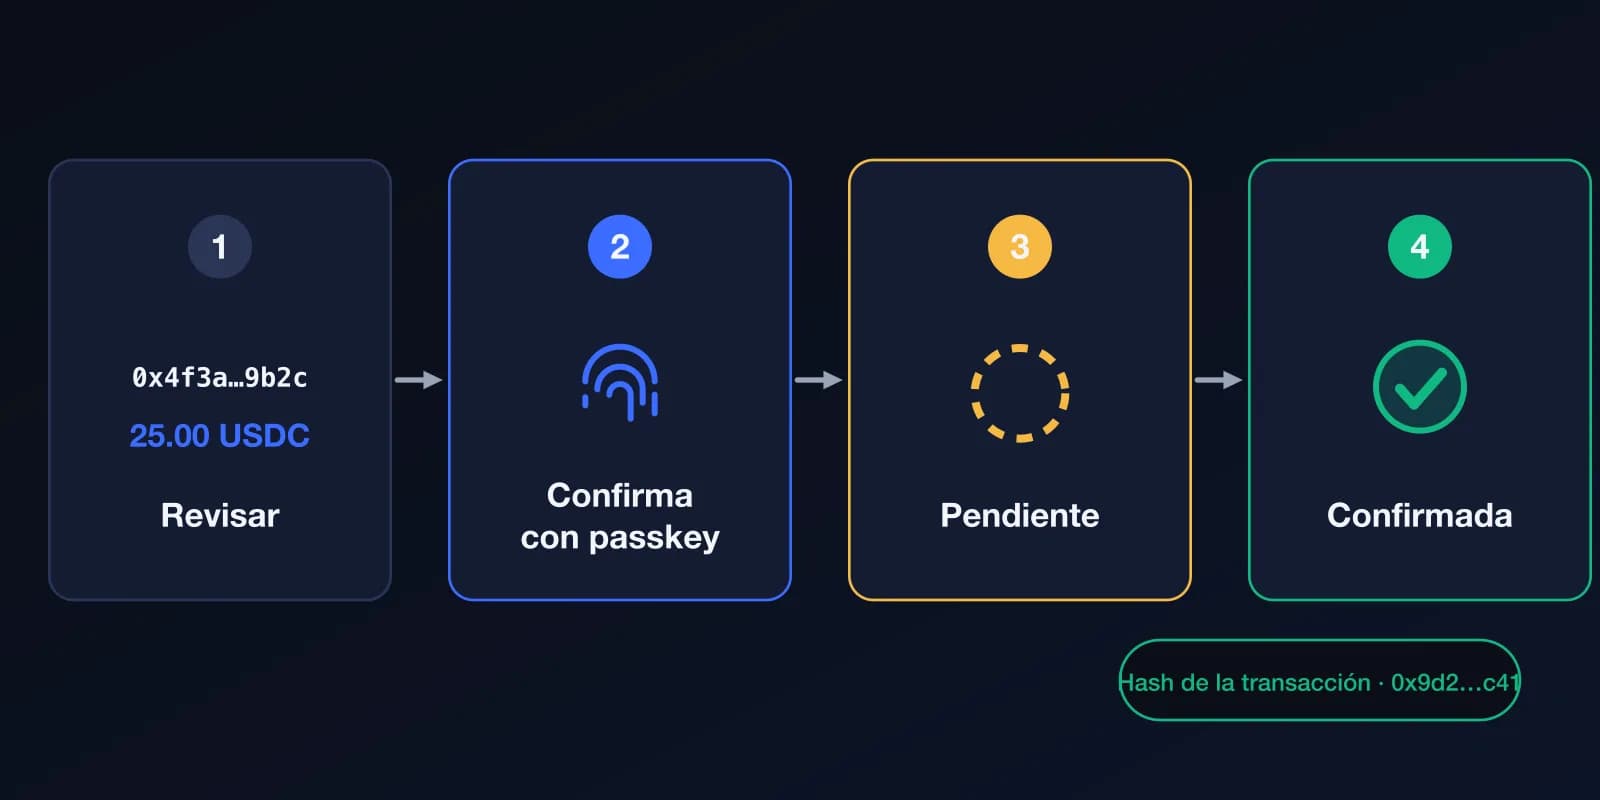
En InfraIO Wallet, tocar Enviar no basta para mover dinero. Cada transacción debe confirmarse con tu passkey, y tu teléfono solo la desbloquea con tu cara (Face ID), tu huella o el código de tu dispositivo. La comprobación ocurre en tu dispositivo; tu cara nunca se envía a InfraIO Pay ni se guarda allí (Apple).
Eso cambia las historias de arriba. Quien encuentre tu teléfono, copie tus archivos o lea una nota no puede enviar tus fondos, porque no hay contraseña ni frase que pueda escribir en tu lugar. Y no hay un secreto largo que tengas que recordar.
Mantén en privado el código de tu dispositivo: es la alternativa cuando no se puede usar Face ID.
¿Cómo hace InfraIO Wallet más difícil perder el acceso?
InfraIO Wallet es una wallet de autocustodia que empieza con un passkey en lugar de una frase de 12 palabras, así que el primer día no hay una larga lista de palabras que perder.
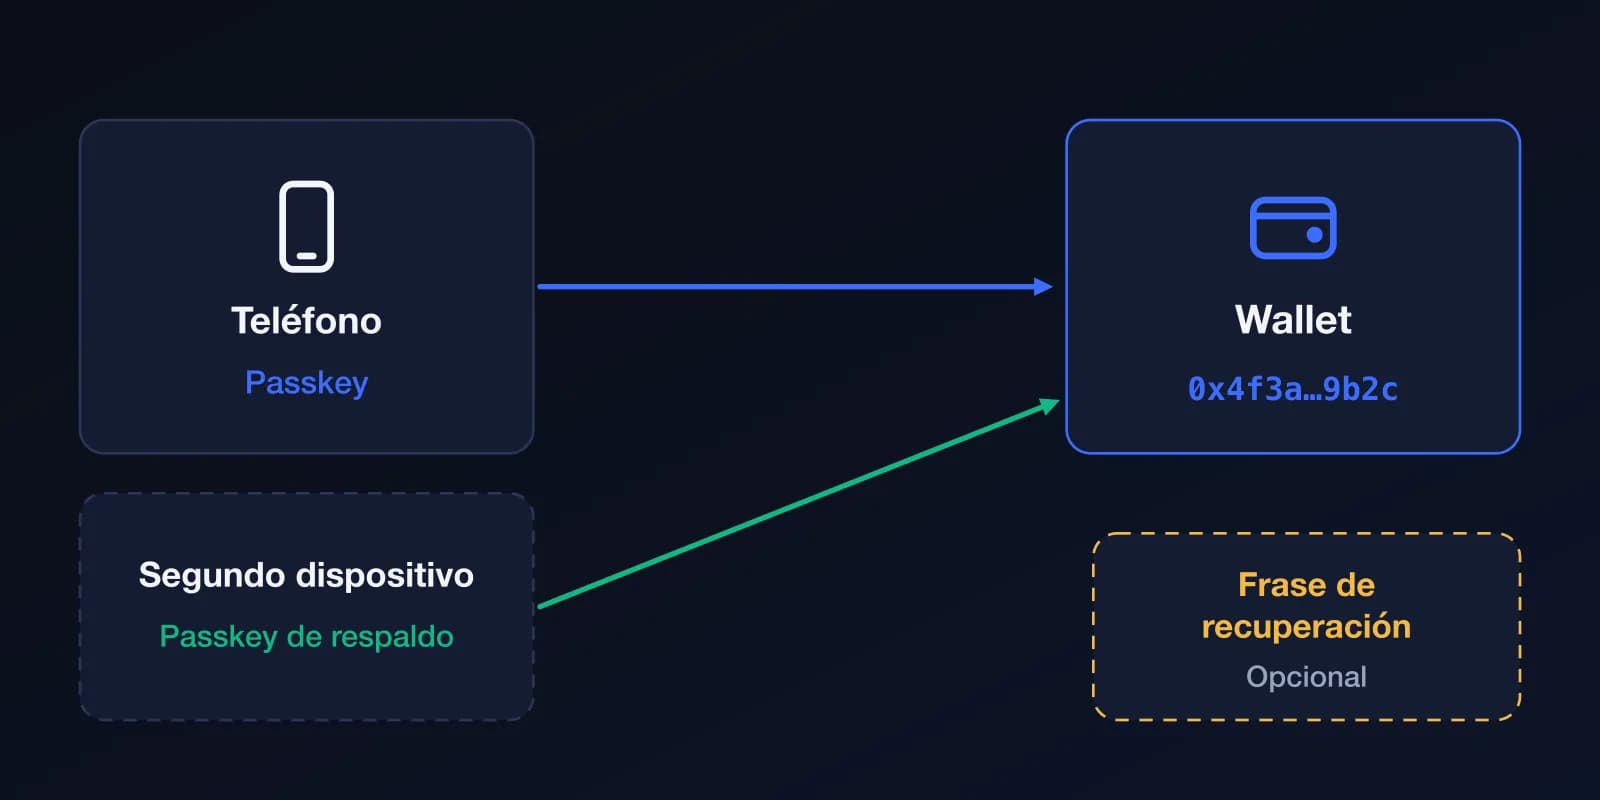
- Tu passkey tiene copia de seguridad en el gestor de passkeys de tu teléfono. En iPhone, los passkeys se sincronizan mediante el llavero de iCloud con cifrado de extremo a extremo, de modo que un iPhone nuevo con tu cuenta de Apple los recupera (Apple). Los gestores de passkeys de Android funcionan igual (FIDO Alliance).
- Añade passkeys de respaldo. Puedes añadir otro dispositivo u otro gestor de passkeys a la misma wallet, así que perder un teléfono no te deja fuera.
- Una frase de recuperación opcional. También puedes crear una frase de recuperación como copia de seguridad sin conexión. Se sugiere, no se impone, e InfraIO Wallet te la pide antes de quitar tu último passkey.
- Multisig llegará próximamente. Podrás añadir otros firmantes, como el passkey de un familiar, y exigir 2 de 3 antes de que algo se mueva. Todavía no está disponible.
¿Qué no puede recuperar InfraIO Wallet?
La autocustodia funciona en ambos sentidos. Si pierdes todos tus passkeys y no tienes una frase de recuperación, nadie, ni siquiera InfraIO Pay, puede recuperar la wallet, porque nunca tenemos tus claves. Una wallet con passkey hace mucho menos probable perder el acceso; no lo hace imposible.
Por eso valen los mismos hábitos: añade un passkey de respaldo en un segundo dispositivo, plantéate anotar la frase de recuperación y comprueba que puedes volver a entrar. Más sobre cómo encajan las piezas: Wallets con passkey vs frases semilla, Cómo hackean las wallets cripto, Cómo usar InfraIO Wallet, InfraIO Wallet.