どれくらいの暗号資産が永遠に失われたのか?
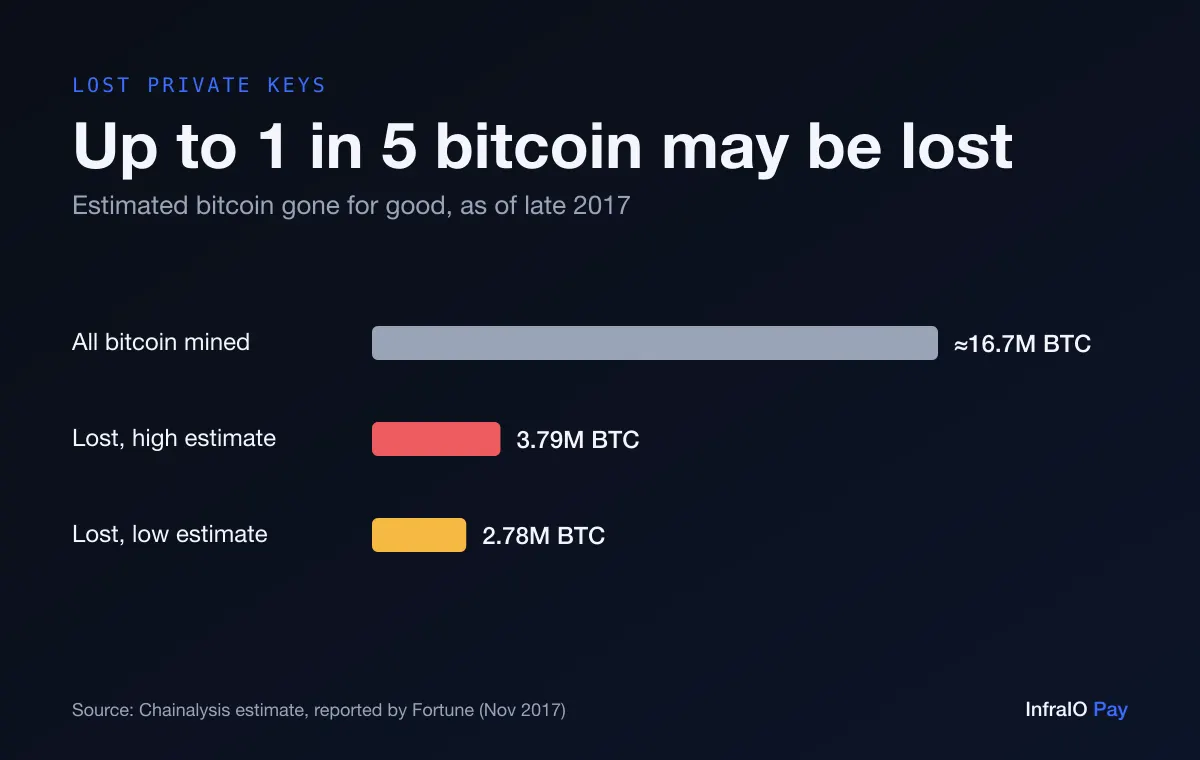
失われたコインを正確に数えることは誰にもできません。動かないウォレットは、持ち主がただ長期保有しているだけのウォレットと見た目が同じだからです。アナリストは、コインがどれだけ長く動いていないかから推定します。2017年、Chainalysisは278万〜379万BTCがすでに完全に失われたと推定しました。当時採掘済みのビットコイン全体の約17〜23%にあたります(Fortune)。
その後の報道では、当時存在していた1,850万BTCのうち約20%が、失われたか取り出せなくなったウォレットにあるとされ、これもChainalysisによるものです(The New York Times)。これは確定した数字ではなく推定値です。そのコインの一部は、鍵を持ち続けている長期保有者のものです。
秘密鍵をなくすと、なぜ取り返しがつかないのか?
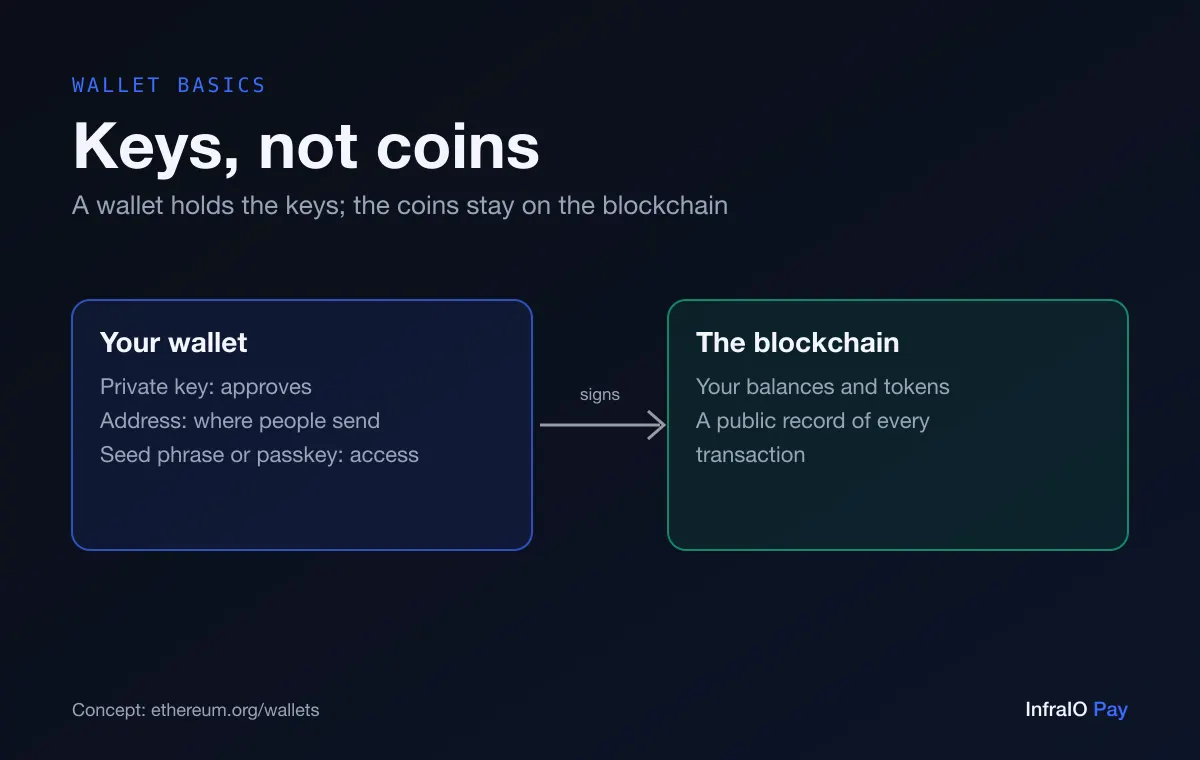
セルフカストディ型ウォレットでは、コインの移動を承認できるのは秘密鍵だけです。リカバリーフレーズ(12語または24語)は、その鍵を再現できるバックアップです。両方をなくすと、「パスワードを忘れた場合」のリンクはありません。間に立って控えを持っている会社がないからです。それがセルフカストディの要点であり、同時にリスクでもあります(ethereum.org)。
コインが消えるわけではありません。ブロックチェーン上の同じアドレスに永遠に残り、誰でも見られますが、誰も動かせません。これらの用語が初めてなら、まず暗号資産ウォレットが実際に保管しているものをご覧ください。
ごみ処分場を探し続けるジェームズ・ハウエルズとは?
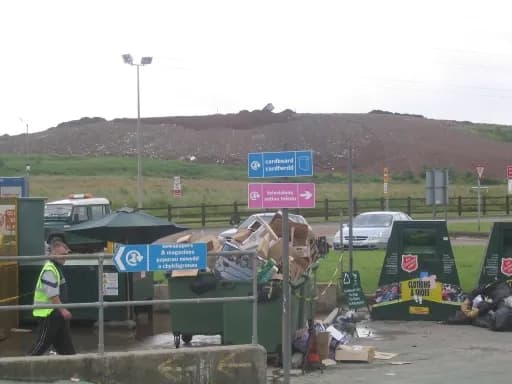
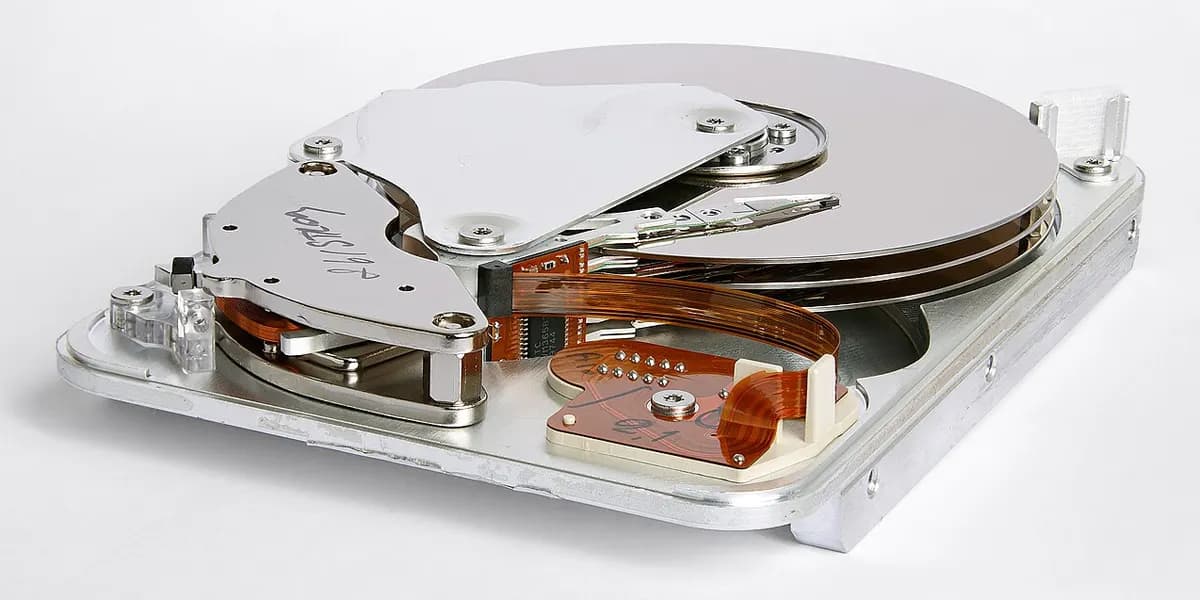
2013年、ウェールズのニューポートでITの仕事をしていたジェームズ・ハウエルズの、約8,000BTCの鍵が入ったハードドライブが、家庭ごみと一緒に捨てられ、市のドックスウェイ処分場に埋まりました。10年以上にわたり、彼は掘削の許可を求め続け、捜索費用の負担やコインを市と分け合うことまで申し出ています。
裁判所は認めませんでした。2025年1月、高等法院はニューポート市議会に対する彼の訴えを退け、2025年3月には控訴院が、控訴に現実的な見込みがないとして控訴を認めませんでした(Decrypt)。その後、彼は欧州人権裁判所に訴える意向を示し、処分場の一部を買い取る提案もしました(The Block)。仮に入れたとしても、10年以上埋まっていたドライブはもう読み取れないかもしれません。
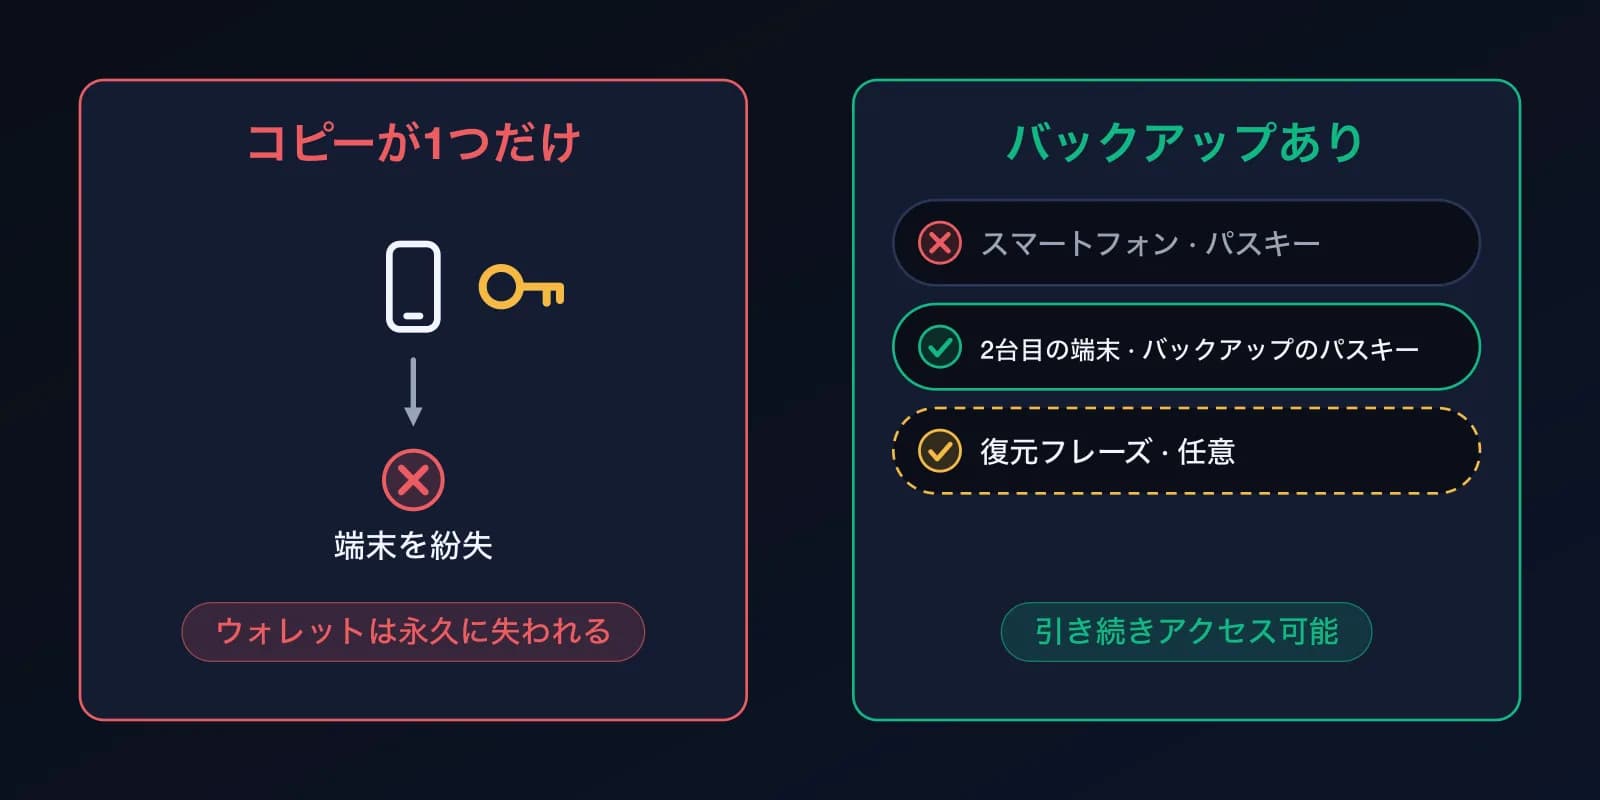
教訓:1台の端末にある鍵の控えが1つだけなら、事故ひとつで失われます。
ウォレットのパスワードを忘れたらどうなる?
サンフランシスコのプログラマー、ステファン・トーマスは、2011年にビットコインを解説する動画を作った報酬として7,002BTCを受け取りました。彼は鍵を、IronKeyという暗号化USBドライブに保管し、パスワードは紙に書きましたが、その紙をなくしました。このドライブは10回間違えると完全に消去されます。2021年にThe New York Timesが彼の話を報じた時点で、すでに8回使っていました(The New York Times)。
同じ記事によると、ウォレット復旧サービスには、自分のコインにアクセスできなくなった人から1日に約70件の依頼が届いていたといいます。パスワードの失念、PINの紛失、パスワードが残っていない暗号化ファイルは、アクセスを失う最も多い原因のひとつです。
教訓:バックアップを守るパスワードにも、それ自体のバックアップが必要です。10年後でも見つかる場所に保管しましょう。
ハッカーは失われたウォレットを復旧できる?
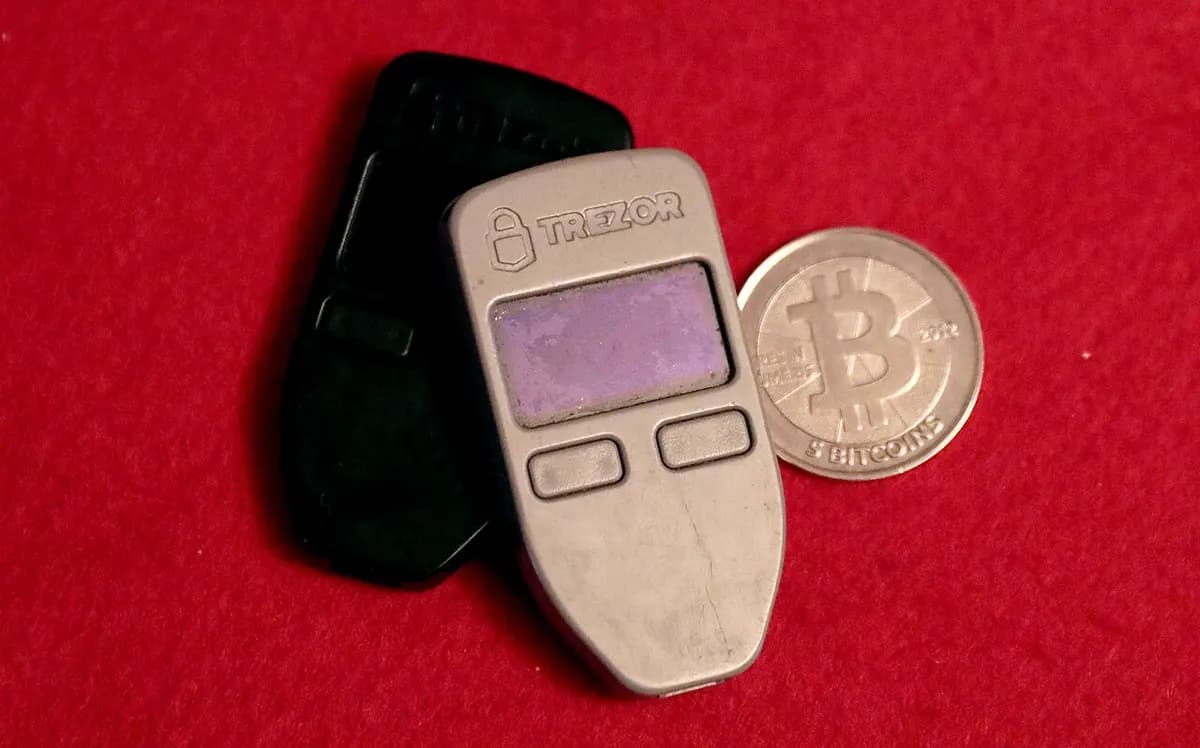
できることもありますが、突ける欠陥がある場合に限られます。2022年、ハードウェアハッカーのジョー・グランドは、持ち主のダン・ライクのために、200万ドル以上のトークンが入った古いTrezor OneのPINを復元しました。ライクは端末が消去される16回のうち、すでに12回を使っていました。グランドはチップに電圧の「フォールトインジェクション」攻撃を行い、これには端末への完全な物理的アクセスが必要でした。Trezorは、根本の問題は2017年に修正済みだとしています(Decrypt)。
2024年には、グランドと別の研究者が、2013年に古い版のパスワードマネージャーでウォレットのパスワードを作り、その後なくした男性を助けました。その版はコンピューターの時計をもとにパスワードを作っていたため、パスワードを再現して43.6BTCのロックを解除できました(The Block)。
これらはニュースになった例外です。どちらも、すでに修正された古いバグがあったから成功しました。強力なパスワードを使い、バックアップのない最新のウォレットは、設計上、復旧できません。
鍵を持つ唯一の人が亡くなったQuadrigaCXでは何が起きた?
2018年12月、カナダの取引所QuadrigaCXの創業者ジェラルド・コッテンが亡くなり、取引所はオフラインの「コールド」ウォレットにアクセスできるのは彼だけだと説明しました。顧客資金の約1億6,900万カナダドルが支払えなくなりました。この話は長年、鍵の紛失による悲劇として語られてきました。
規制当局の調査で明らかになったのは別のことでした。オンタリオ証券委員会は、コッテンが不正を働き、架空の残高で取引し、顧客の預かり金を損失の穴埋めに使っていたと結論づけ、資金は彼の死の前にすでになくなっていたとしました(Ontario Securities Commission)。
教訓:取引所では、鍵を持っているのはあなたではなく会社です。また、会社の創業者であれあなた自身であれ、1人だけが鍵を持つ仕組みには、その人が使えなくなったときに別の人が入れる方法が必要です。
ソフトウェアのバグでウォレットが永遠に使えなくなることはある?
あります。2017年11月、あるユーザーがParityのマルチシグウォレットが共有していたコードライブラリのバグを誤って発動させ、そのライブラリを破壊しました。約513,774ETHが入ったウォレットが凍結され、鍵は持ち主の手元にあるのに、ウォレットは何も動かせなくなりました(The Register、GitHub issue)。
これは別の種類の損失ですが、知っておく価値があります。スマートコントラクトウォレットは、鍵だけでなくコードにも依存します。広く使われ、公開されているアカウント規格をもとにしたウォレットを選び、新しいものは少額から始めましょう。
暗号資産の復旧サービスにお金を払うべき?
十分に注意してください。暗号資産を失った人は、二度目の詐欺の格好の標的です。FBIは、被害者に連絡し、資金を取り戻せると称して前払い手数料を求める偽の「復旧」会社や偽の法律事務所について警告しています。2023年2月から2024年2月の間に、被害者はこうした手口で990万ドル以上を失ったと報告しています(FBI IC3、FBI IC3)。
- 料金を払ってブロックチェーンの取引を「取り消す」ことも、なくした鍵をリセットすることも、誰にもできません。
- 向こうから連絡してきて復旧を持ちかける人は、ほぼ間違いなく詐欺師です。
- リカバリーフレーズや手元に残った端末を、本人確認できない相手に渡してはいけません。
- 本物の専門家は、あなたに残っているもの(古いファイル、一部覚えているパスワード、端末)だけを手がかりに作業し、フレーズをメッセージで送るよう求めることはありません。
人はなぜウォレットにアクセスできなくなるのか?
上の事例のほとんどは、単一障害点に行き着きます。1台の端末、1つのパスワード、1人の人、1枚の紙です。
- ウォレットの入った唯一の端末が、捨てられた、壊れた、盗まれた、またはリセットされた。
- ウォレットやそのバックアップを守るパスワードやPINを忘れた。
- リカバリーフレーズを書き留めていなかった、同じスマートフォンに写真で保存しただけだった、または引っ越しでなくした。
- 持ち主が亡くなったり病気になったりして、バックアップの場所を誰も知らなかった。
- コインを預けていた取引所が破綻した、ハッキングされた、または出金を停止した。
秘密鍵をなくさないためにはどうすればいい?
特別な機器は要りません。必要なのは、独立した復帰手段を複数持つことと、それが機能するかの確認です。
- 異なる場所に少なくとも2つのバックアップを置く。たとえば、紙に書いたリカバリーフレーズを自宅に、もう1つを別の安全な場所に。スクリーンショットやクラウドのメモには絶対に保存しないでください(ethereum.org)。
- バックアップをテストする。本物のお金を入れる前に、2台目の端末でそこからウォレットを復元するか、少額を送って復元できるか確認します。
- バックアップを守るすべてのパスワードとPINを書き留め、バックアップ本体とは別の場所に保管します。
- 簡単な相続メモを作る。信頼できる人に、ウォレットがあることと手順の場所を伝えます。今日フレーズ自体を渡す必要はありません。
- 大きな金額は取引所ではなくセルフカストディで保管し、取引所には取引に必要な分だけ置きます。
- 年に一度見直す。バックアップがまだあり、読み取れ、正しい場所にあるかを確認します。
InfraIO Wallet の取引に、なぜ毎回あなたの顔が必要なのですか?
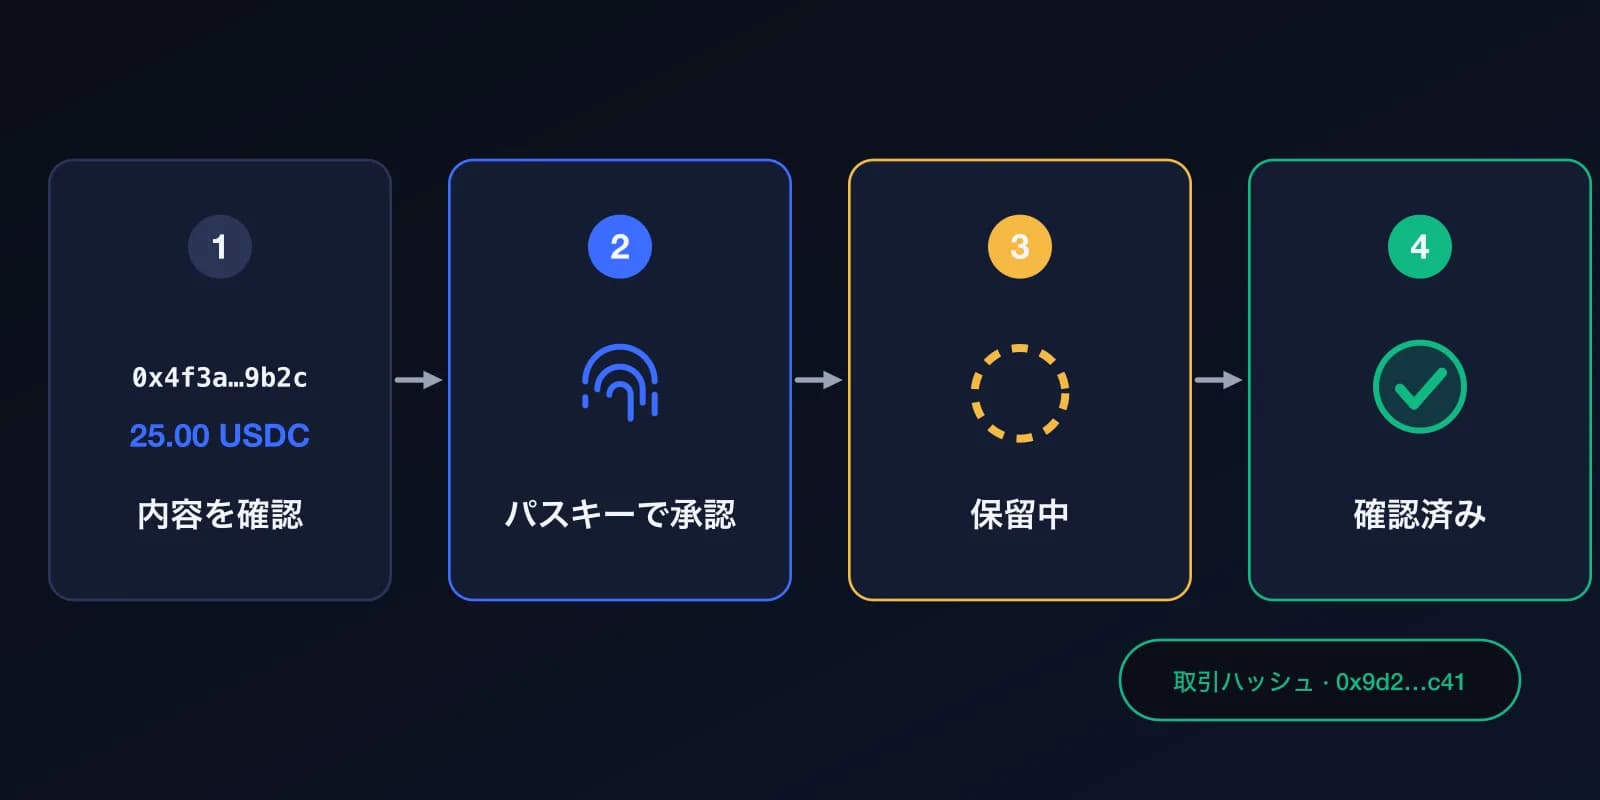
InfraIO Wallet では、送金ボタンを押すだけではお金は動きません。すべての取引はパスキーで承認する必要があり、スマートフォンがパスキーを開くのは あなたの顔(Face ID)、指紋、または端末のパスコードが確認できたときだけです。確認は端末の中で行われ、顔のデータが InfraIO Pay に送られたり保存されたりすることはありません(Apple)。
これで上の事例は大きく変わります。スマートフォンを拾った人も、ファイルをコピーした人も、メモを読んだ人も、あなたの代わりに入力できるパスワードやフレーズがないため、資金を送ることはできません。そして、あなたが覚えておくべき長い秘密もありません。
端末のパスコードは人に教えないでください。Face ID が使えないときの代わりの手段になります。
InfraIO Walletはアクセスを失いにくくするためにどんな工夫をしている?
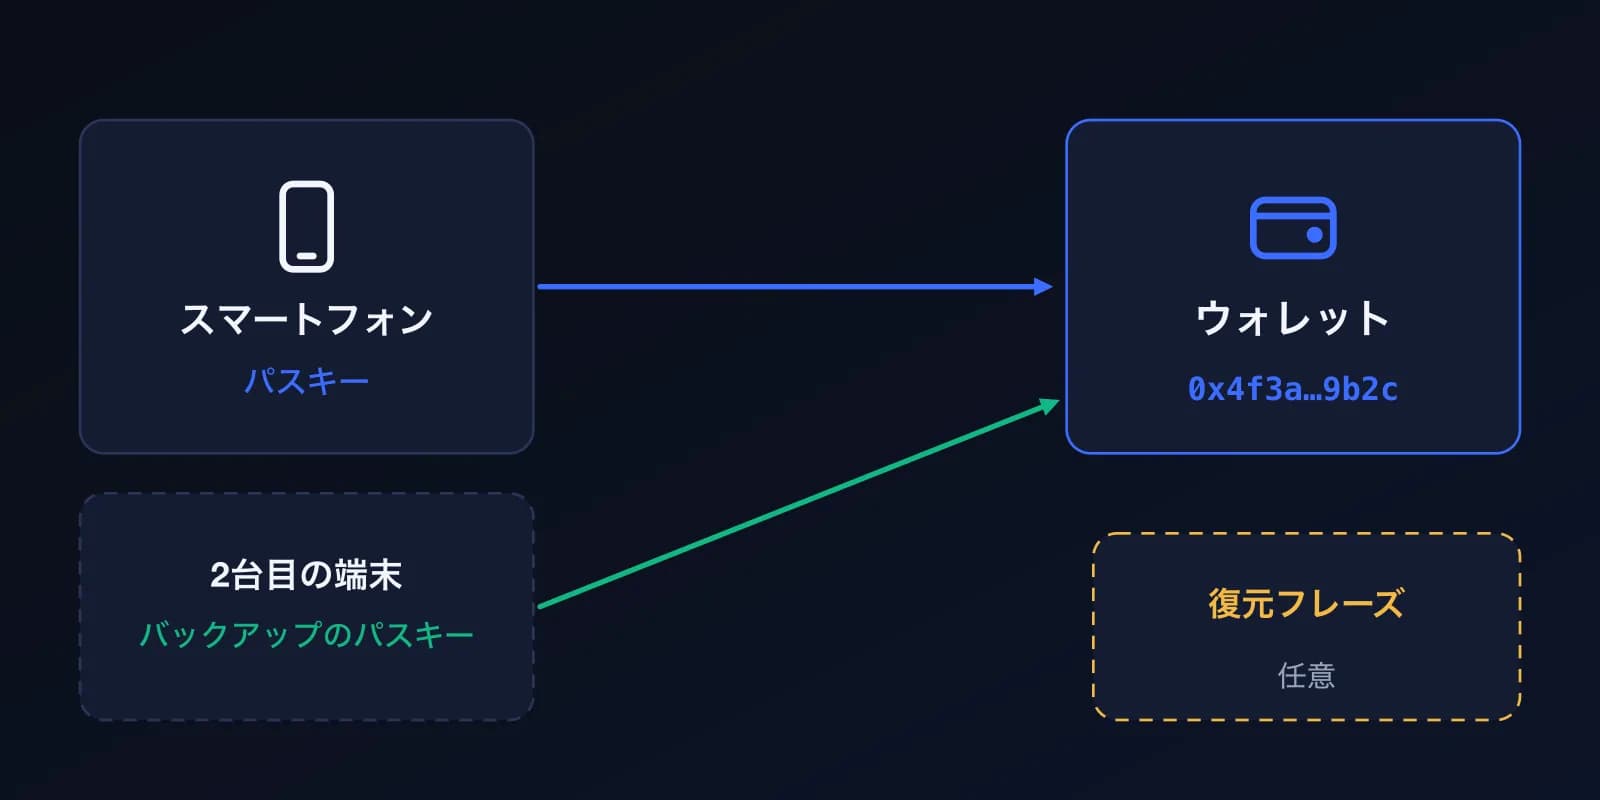
InfraIO Walletは、12語のフレーズではなくパスキーから始まるセルフカストディ型ウォレットです。そのため、初日からなくしてしまう長い単語リストはありません。
- パスキーは、スマートフォンのパスキーマネージャーでバックアップされます。iPhoneでは、パスキーはエンドツーエンド暗号化でiCloudキーチェーンを通じて同期されるため、Apple Accountにサインインした新しいiPhoneに復元されます(Apple)。Androidのパスキーマネージャーも同様に動作します(FIDO Alliance)。
- バックアップパスキーを追加できます。2台目の端末や別のパスキーマネージャーを同じウォレットに追加できるので、1台のスマートフォンをなくしても締め出されません。
- リカバリーフレーズは任意です。オフラインのバックアップとして、リカバリーフレーズを作成することもできます。推奨ですが強制ではなく、最後のパスキーを削除する前にInfraIO Walletが作成を求めます。
- マルチシグは近日公開予定です。家族のパスキーなど、ほかの署名者を追加し、何かを動かす前に3人中2人の承認を必須にできるようになります。まだ利用できません。
InfraIO Walletでも復旧できないものは?
セルフカストディには両面があります。すべてのパスキーをなくし、リカバリーフレーズもない場合、InfraIO Payを含め誰もウォレットを復旧できません。私たちはあなたの鍵を持っていないからです。パスキーウォレットはアクセスを失う可能性をぐっと下げますが、ゼロにはしません。
ですから、やることは同じです。2台目の端末にバックアップパスキーを追加し、リカバリーフレーズを書き留めることを検討し、戻れることをテストしましょう。各要素のつながりについては、パスキーウォレットとシードフレーズの違い、暗号資産ウォレットはどうやってハッキングされるのか、InfraIO Walletの使い方、InfraIO Walletをご覧ください。