有多少加密资产已经永远丢失?
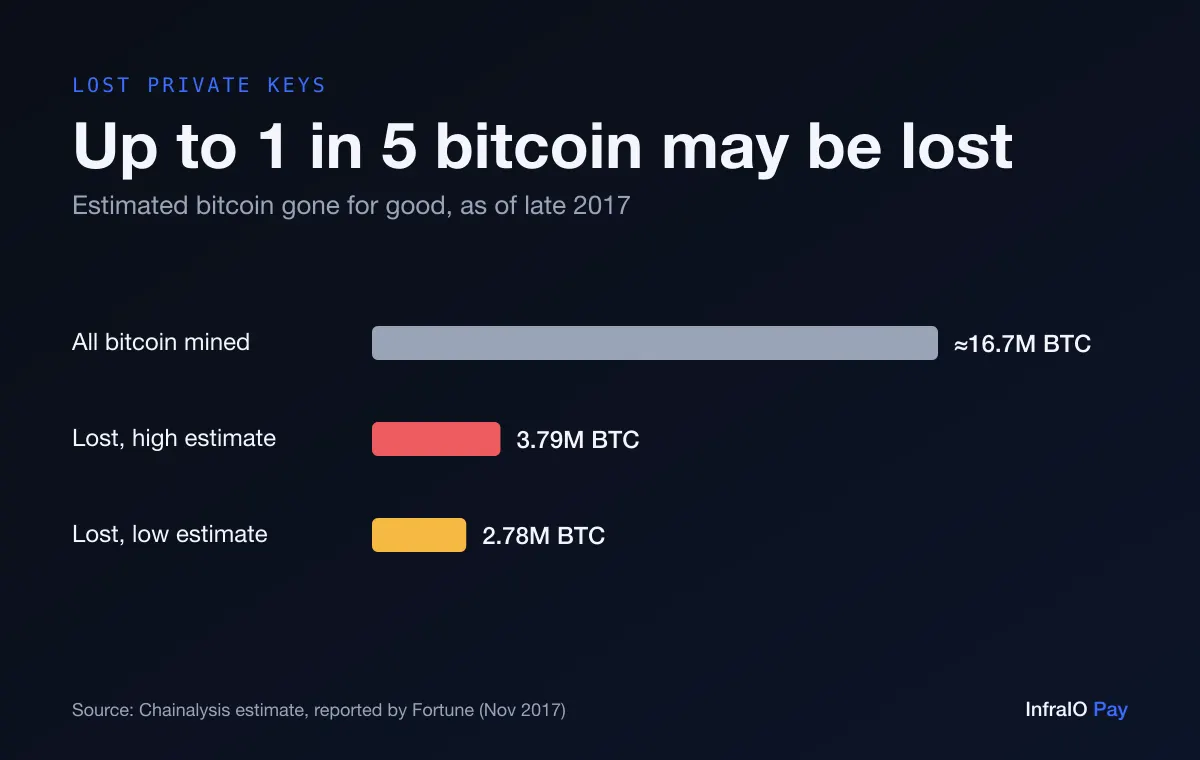
没有人能精确统计丢失的币,因为一个从不动的钱包,和一个主人只是很有耐心的钱包,看起来是一样的。分析人员是根据币闲置的时间来估算的。2017年,Chainalysis 估计有278万至379万枚比特币已经永远丢失,约占当时已挖出比特币的17%至23%(Fortune)。
后来的报道称,同样据 Chainalysis,当时存在的1850万枚比特币中约有20%躺在丢失或被困的钱包里(纽约时报)。请把这些当作估算,而不是最终数字:其中一些币属于仍然持有密钥的长期持有者。
为什么私钥丢失就无法挽回?
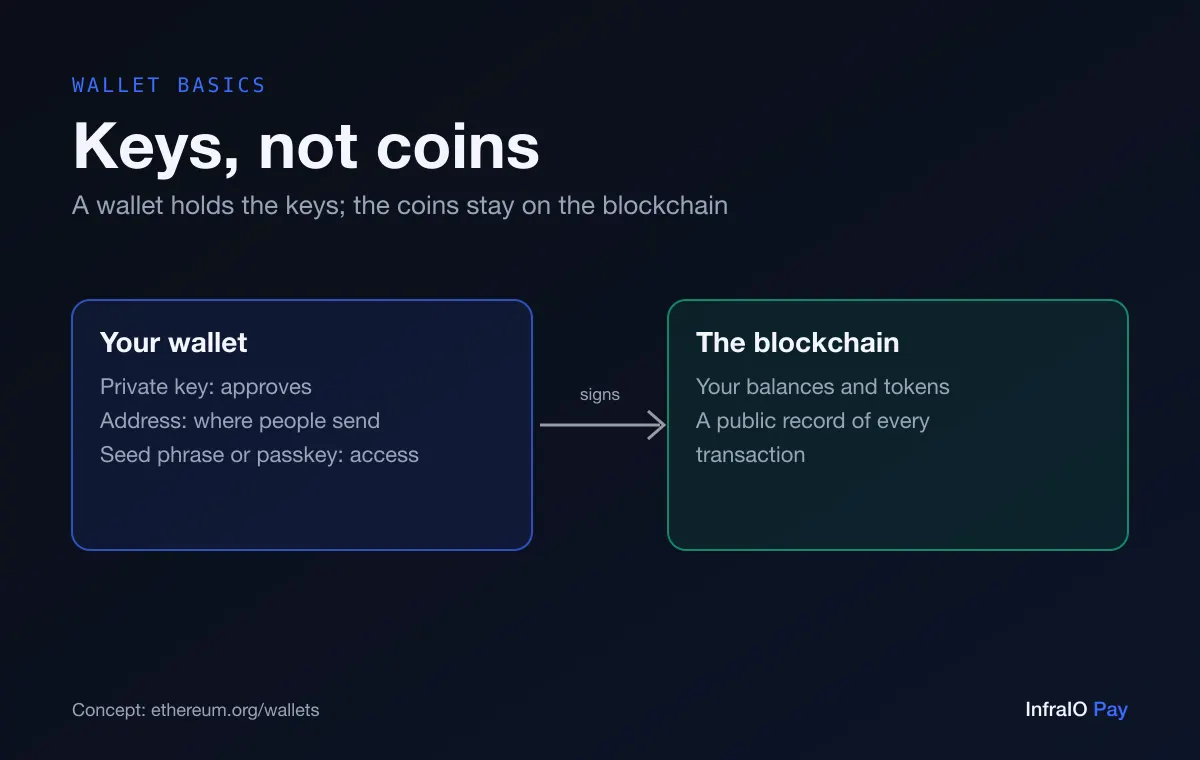
在自托管钱包里,私钥是唯一能批准转出资产的东西。你的助记词(12或24个单词)是可以重新生成这把私钥的备份。如果两者都没了,就没有“忘记密码”的链接,因为中间没有任何一家公司保存副本。这正是自托管的意义所在,也是它的风险所在(ethereum.org)。
资产并没有被删除。它们会永远留在区块链上的同一个地址里,任何人都能看到,却没有人能转走。对这些词还不熟悉?先看看加密钱包里到底存了什么。
在垃圾填埋场里寻找硬盘的詹姆斯·豪厄尔斯是谁?
2013年,英国威尔士纽波特的 IT 从业者詹姆斯·豪厄尔斯(James Howells)有一块硬盘,里面存着约8,000枚比特币的密钥,却被当作生活垃圾扔掉,最终进了该市的 Docksway 垃圾填埋场。十多年来,他一直想获得许可去挖掘,甚至提出出资搜寻,并与市政府分享这些币。
法院拒绝了。2025年1月,高等法院驳回了他对纽波特市议会的诉讼,2025年3月,上诉法院拒绝准许上诉,称上诉没有真正的胜诉希望(Decrypt)。随后他表示将把案件提交欧洲人权法院,并提出购买部分填埋场(The Block)。即便他最终获准进入,一块埋了十多年的硬盘也可能已经无法读取。
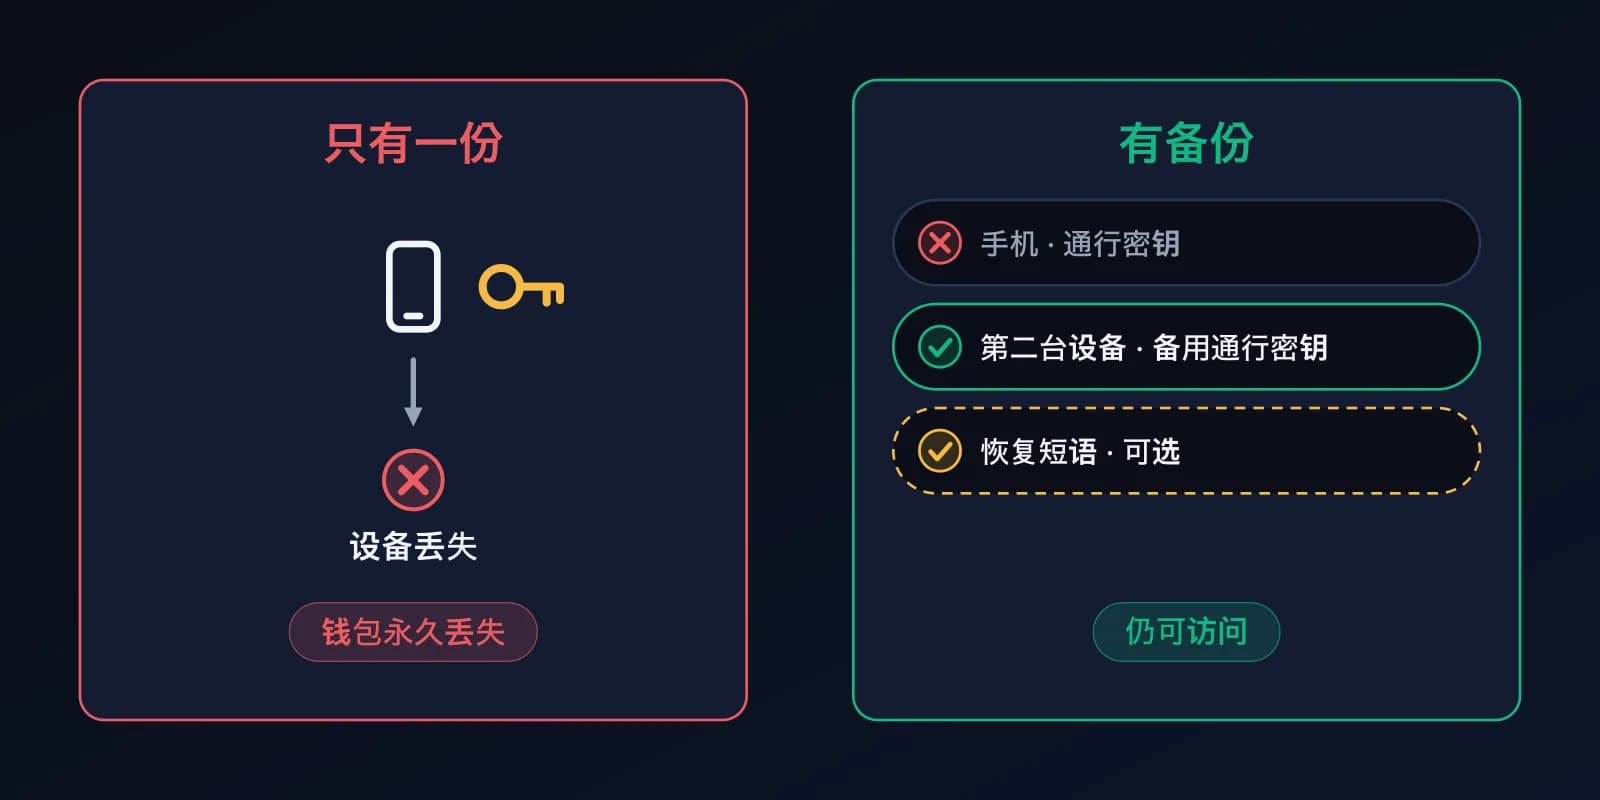
教训:一把密钥只有一份、只在一台设备上,一次意外就可能让它彻底消失。
忘记钱包密码会发生什么?
旧金山的程序员斯特凡·托马斯(Stefan Thomas)在2011年因制作一段讲解比特币的视频,获得了7,002枚比特币作为报酬。他把密钥存在一个名为 IronKey 的加密 U 盘里,并把密码写在一张纸上,后来纸丢了。这种 U 盘允许猜十次密码,之后会永久自毁。2021年《纽约时报》报道他的故事时,他已经用掉了八次(纽约时报)。
同一篇文章还报道,一家钱包恢复服务每天收到约70个请求,来自被锁在自己币之外的人。忘记密码、PIN 丢失、加密文件的密码已经找不回,是人们失去访问权最常见的原因。
教训:保护备份的密码本身也需要备份,并存放在十年后你仍然找得到的地方。
黑客能找回丢失的加密钱包吗?
有时可以,但前提是存在可以利用的漏洞。2022年,硬件黑客乔·格兰德(Joe Grand)为机主丹·赖克(Dan Reich)找回了一台旧 Trezor One 的 PIN,里面有价值超过200万美元的代币;赖克在设备自毁前的16次机会中已经用掉了12次。格兰德使用的是针对芯片的电压“故障注入”攻击,需要完全接触设备本身;Trezor 表示这个底层问题已在2017年修复(Decrypt)。
2024年,格兰德与另一位研究者帮助一名男子找回了丢失的钱包密码:他在2013年用旧版本的密码管理器生成了钱包密码,之后弄丢了。那个版本是根据电脑时钟生成密码的,因此可以重新还原出密码,解锁了43.6枚比特币(The Block)。
这些都是上了新闻的例外。两起案例能成功,都只是因为早已被修复的旧漏洞。一个做工良好的现代钱包,如果密码很强又没有备份,从设计上就是无法恢复的。
唯一掌握密钥的人去世后,QuadrigaCX 发生了什么?
2018年12月,加拿大交易所 QuadrigaCX 的创始人杰拉尔德·科滕(Gerald Cotten)去世,交易所称只有他能访问其离线“冷”钱包。约1.69亿加元的客户资金无法兑付。多年来,这个故事一直被当作密钥丢失的悲剧来讲述。
监管机构的调查却发现了另一回事。安大略省证券委员会认定,科滕实施了欺诈:用虚假余额交易,并用客户存款填补亏损,而且在他去世之前,这些钱就已经没了(安大略省证券委员会)。
教训:在交易所里,密钥不在你手里,而在公司手里。任何只由一个人独自掌握密钥的方案,无论是公司创始人还是你自己,都需要一种办法,让别人在这个人无法操作时也能进入。
软件漏洞会让钱包永久锁死吗?
会。2017年11月,一名用户意外触发了 Parity 多重签名钱包所用共享代码库中的漏洞,并摧毁了这个代码库。持有约513,774枚 ETH的钱包被冻结,密钥仍在主人手中,但钱包无法转出任何东西(The Register,GitHub issue)。
这是另一种损失,但值得了解:智能合约钱包既依赖密钥,也依赖代码。请选择建立在广泛使用、公开发布的账户标准之上的钱包,对任何新产品都先从小额开始。
应该付费请加密资产找回服务吗?
一定要非常小心。丢失过加密资产的人,是第二轮骗局的首要目标。FBI 警告说,有假冒的“找回”公司和假律师事务所联系受害者,声称能帮他们追回资金,并要求预付费用。2023年2月至2024年2月间,受害者报告因这类骗局损失超过990万美元(FBI IC3,FBI IC3)。
- 没有人能收费“撤销”区块链交易,或重置丢失的密钥。
- 任何主动联系你、提出帮你找回的人,几乎肯定是骗子。
- 绝不要把你的助记词,或你剩下的设备,交给你无法核实身份的人。
- 真正的专家只会基于你手里还有的东西(旧文件、记得一部分的密码、一台设备)开展工作,而且绝不需要你通过消息发送助记词。
人们为什么会失去对钱包的访问权?
上面几乎所有案例,归根结底都是单点故障:一台设备、一个密码、一个人、一张纸。
- 唯一存有钱包的设备被丢弃、损坏、被盗或被重置。
- 保护钱包或其备份的密码或 PIN 被忘记。
- 助记词从未被写下来,只以照片形式存在同一部手机里,或在搬家时丢失。
- 主人去世或生病,没有其他人知道备份在哪里。
- 币放在一家倒闭、被黑客攻击或冻结提现的交易所里。
如何避免丢失私钥?
你不需要特殊设备,只需要不止一种彼此独立的找回途径,并确认它们有效。
- 至少在不同地方保存两份备份,例如在家里放一份手写的助记词,在别处的安全地点再放一份。绝不要用截图或云笔记(ethereum.org)。
- 测试你的备份:在放入真金白银之前,先用它在第二台设备上恢复钱包,或者转入一小笔钱再恢复出来。
- 写下保护备份的每一个密码和 PIN,并与备份本身分开存放。
- 留一份简单的继承说明:告诉你信任的人这个钱包存在,以及说明在哪里,但不要现在就把助记词交给他们。
- 大额资产放在自托管里,不要放在交易所,交易所里只留交易所需的部分。
- 每年检查一次:确认备份仍然在、仍然可读、仍放在正确的地方。
为什么 InfraIO Wallet 的每笔交易都需要你的面容?
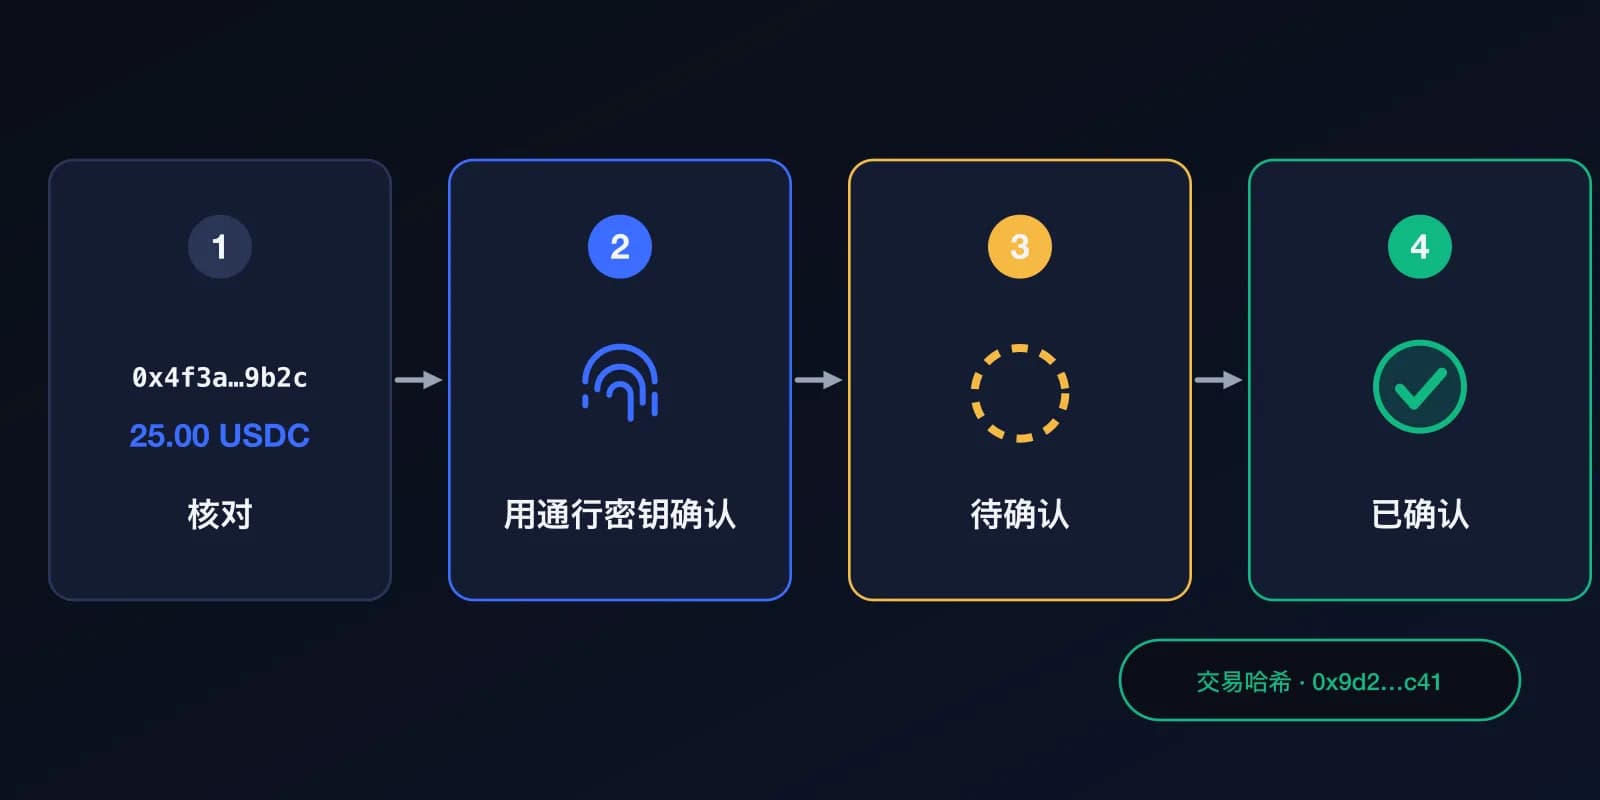
在 InfraIO Wallet 中,只点“发送”并不能转走资金。每笔交易都必须用通行密钥确认,而手机只有在识别到 你的面容(Face ID)、指纹或设备密码时才会打开通行密钥。验证在你的设备上完成,你的面容数据不会被发送给 InfraIO Pay,也不会被其保存(Apple)。
这改变了上面那些故事的结局。捡到你手机的人、复制了你文件的人、看到你笔记的人,都无法转走你的资金,因为没有任何密码或短语可以让他们代替你输入。你也不需要记住一长串秘密。
请不要把设备密码告诉别人:在无法使用 Face ID 时,它是备用的验证方式。
InfraIO Wallet 如何让你更不容易失去访问权?
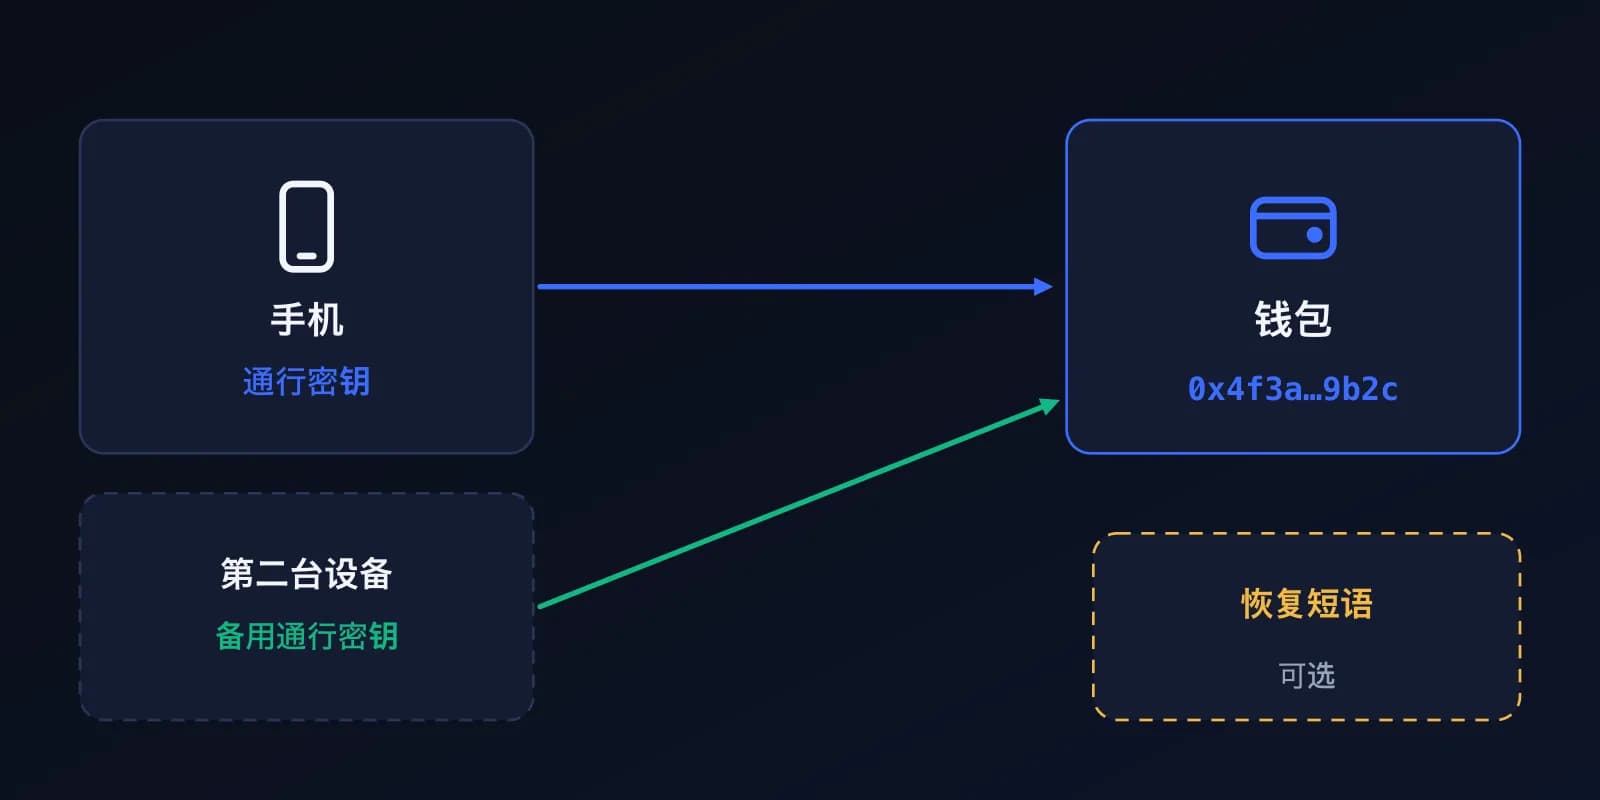
InfraIO Wallet 是一款自托管钱包,从一开始用的是通行密钥,而不是12个单词的助记词,所以第一天就没有一长串单词可以弄丢。
- 你的通行密钥由手机的通行密钥管理器备份。在 iPhone 上,通行密钥通过 iCloud 钥匙串端到端加密同步,所以登录了你 Apple 账户的新 iPhone 就能取回它们(Apple)。Android 的通行密钥管理器工作方式相同(FIDO Alliance)。
- 添加备份通行密钥。你可以为同一个钱包添加第二台设备或另一个通行密钥管理器,这样丢了一部手机也不会把你锁在外面。
- 可选的助记词。你也可以创建助记词作为离线备份。这只是建议,不强制,InfraIO Wallet 会在你删除最后一个通行密钥之前提示你创建。
- 多重签名即将推出。你将可以添加其他签名人,例如家人的通行密钥,并要求3个中有2个同意才能转出任何资产。目前尚未提供。
InfraIO Wallet 无法找回什么?
自托管是双向的。如果你丢了所有通行密钥,又没有助记词,那么没有人能找回这个钱包,包括 InfraIO Pay,因为我们从不持有你的密钥。通行密钥钱包会大大降低丢失访问权的可能,但并非完全不可能。
所以同样的习惯依然适用:在第二台设备上添加备份通行密钥,考虑写下助记词,并测试自己能否重新进入。更多关于这些环节如何配合:通行密钥钱包与助记词钱包、加密钱包是如何被盗的、如何使用 InfraIO Wallet、InfraIO Wallet。