有多少加密資產已經永遠遺失?
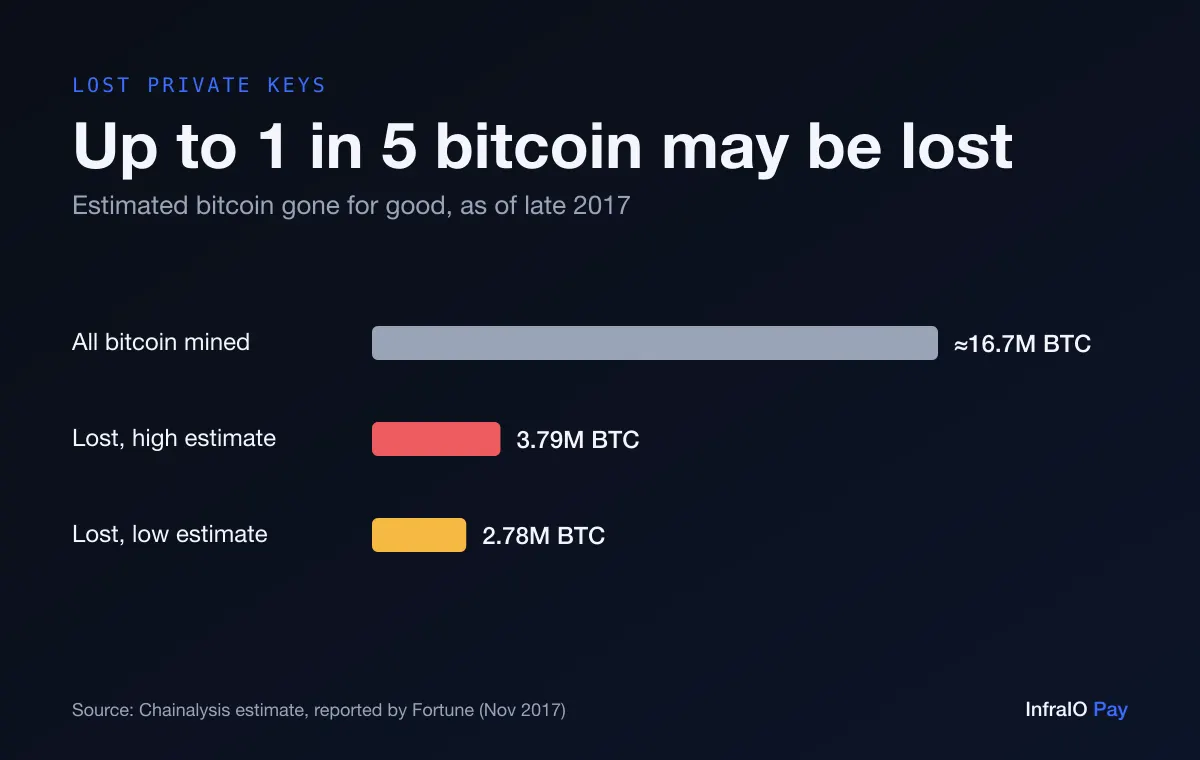
沒有人能精確統計遺失的幣,因為一個從不動的錢包,和一個主人只是很有耐心的錢包,看起來是一樣的。分析人員是依據幣閒置的時間來估算。2017年,Chainalysis 估計有278萬至379萬枚比特幣已經永遠遺失,約占當時已挖出比特幣的17%至23%(Fortune)。
後來的報導指出,同樣根據 Chainalysis,當時存在的1850萬枚比特幣中約有20%躺在遺失或被困住的錢包裡(紐約時報)。請把這些當作估算,而不是最終數字:其中有些幣屬於仍然持有金鑰的長期持有者。
為什麼私密金鑰遺失就無法挽回?
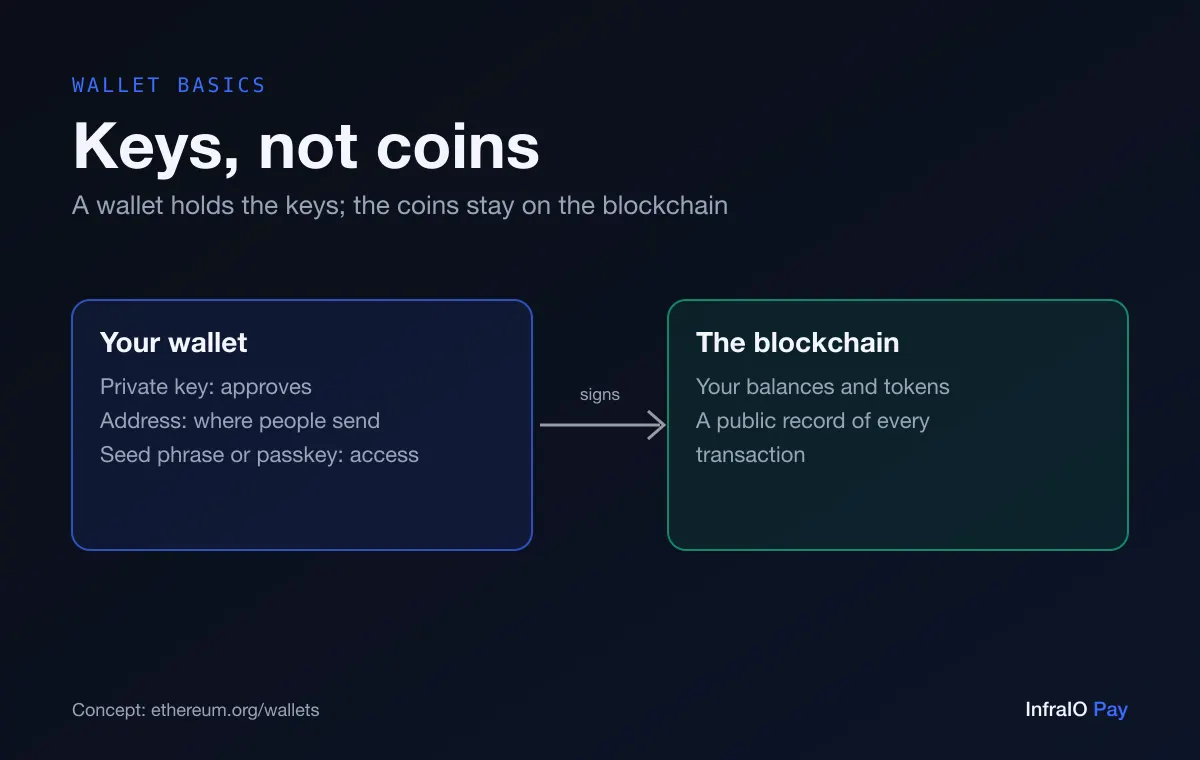
在自我託管錢包裡,私密金鑰是唯一能批准轉出資產的東西。你的助記詞(12或24個單字)是可以重新產生這把金鑰的備份。如果兩者都不見了,就沒有「忘記密碼」的連結,因為中間沒有任何一家公司保存副本。這正是自我託管的意義,也是它的風險(ethereum.org)。
資產並沒有被刪除。它們會永遠留在區塊鏈上的同一個位址,任何人都看得到,卻沒有人能轉走。對這些詞還不熟悉?先看看加密錢包裡到底存了什麼。
在垃圾掩埋場裡尋找硬碟的詹姆斯·豪威爾斯是誰?
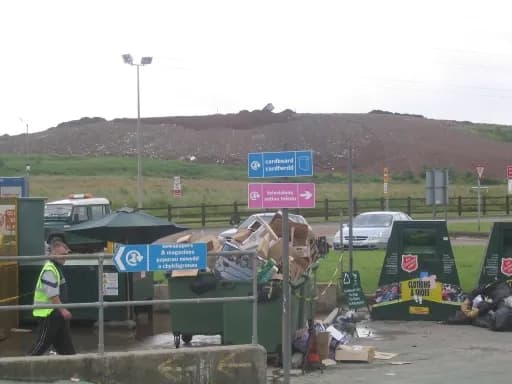
2013年,英國威爾斯紐波特的 IT 從業人員詹姆斯·豪威爾斯(James Howells)有一顆硬碟,裡面存著約8,000枚比特幣的金鑰,卻被當成家庭垃圾丟掉,最後進了該市的 Docksway 垃圾掩埋場。十多年來,他一直想取得許可去挖掘,甚至提出出資搜尋,並與市政府分享這些幣。
法院拒絕了。2025年1月,高等法院駁回他對紐波特市議會的訴訟,2025年3月,上訴法院拒絕准許上訴,表示上訴沒有真正的勝訴希望(Decrypt)。隨後他表示將把案件提交歐洲人權法院,並提出購買部分掩埋場(The Block)。即使他最後獲准進入,一顆埋了十多年的硬碟也可能已經無法讀取。
教訓:金鑰只有一份、只放在一台裝置上,一次意外就可能讓它徹底消失。
忘記錢包密碼會發生什麼事?
舊金山的程式設計師斯特凡·湯瑪斯(Stefan Thomas)在2011年因製作一段講解比特幣的影片,獲得了7,002枚比特幣作為報酬。他把金鑰存在一個名為 IronKey 的加密隨身碟裡,並把密碼寫在一張紙上,後來紙遺失了。這種隨身碟允許猜十次密碼,之後會永久自毀。2021年《紐約時報》報導他的故事時,他已經用掉了八次(紐約時報)。
同一篇報導還提到,一家錢包復原服務每天收到約70個請求,來自被鎖在自己的幣之外的人。忘記密碼、PIN 遺失、加密檔案的密碼已經找不回來,是人們失去存取權最常見的原因。
教訓:保護備份的密碼本身也需要備份,並放在十年後你仍找得到的地方。
駭客能找回遺失的加密錢包嗎?
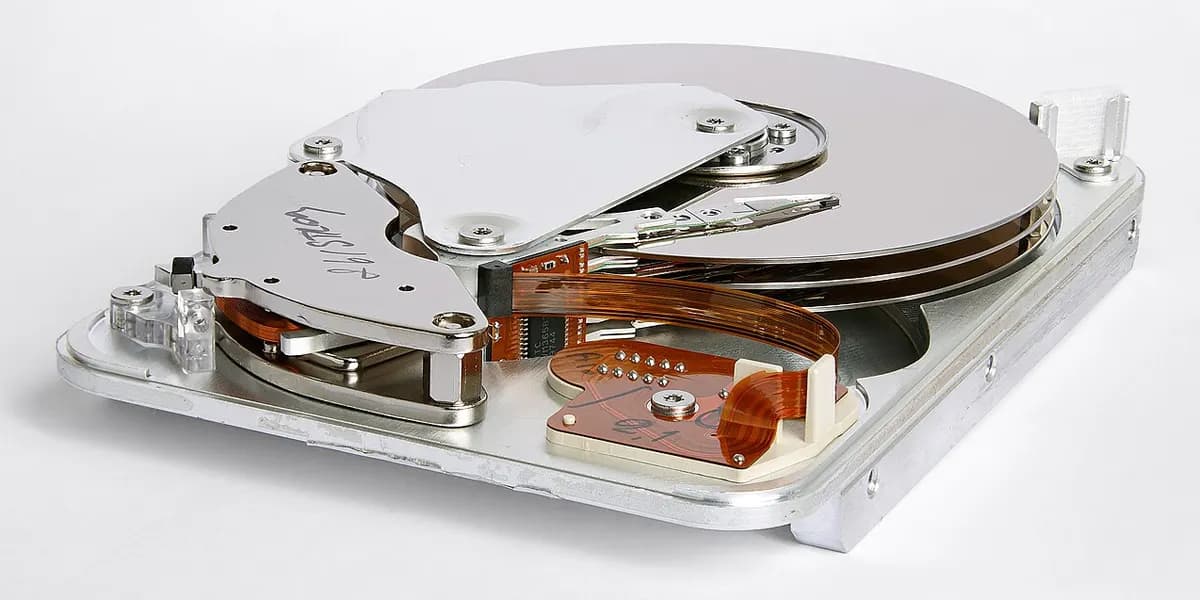
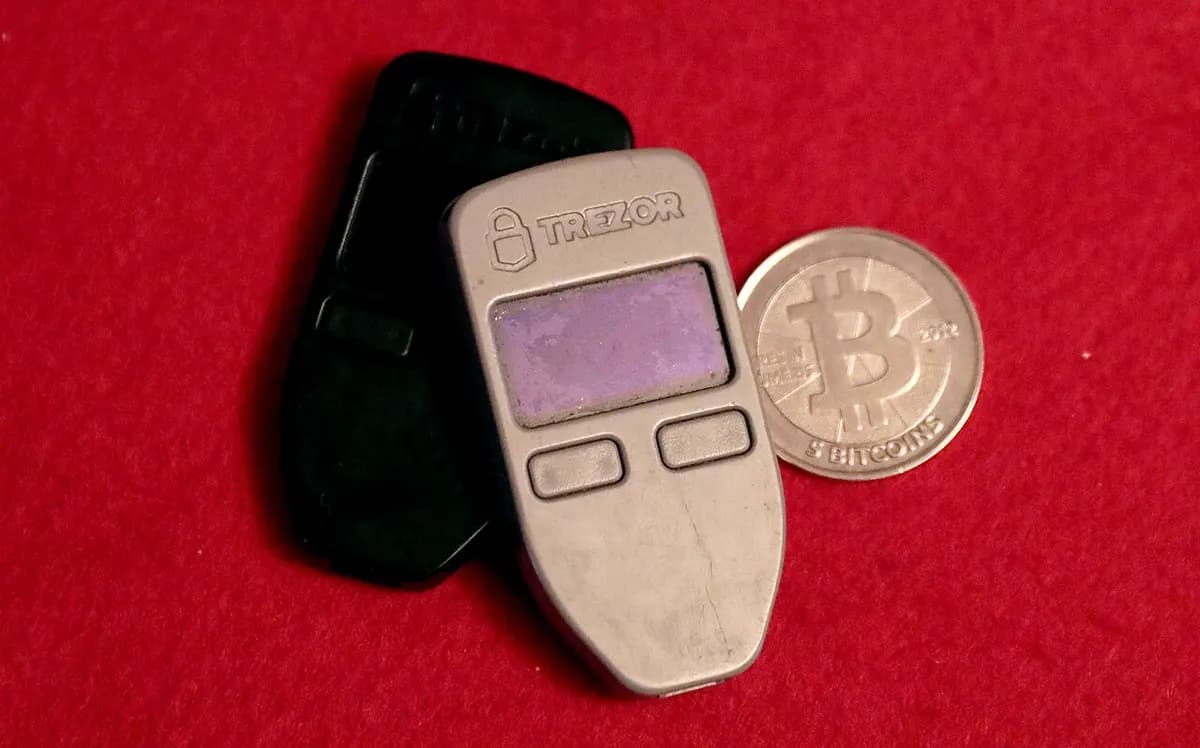
有時可以,但前提是有可以利用的漏洞。2022年,硬體駭客喬·格蘭德(Joe Grand)為機主丹·雷赫(Dan Reich)找回了一台舊 Trezor One 的 PIN,裡面有價值超過200萬美元的代幣;雷赫在裝置自毀前的16次機會中已經用掉了12次。格蘭德使用的是針對晶片的電壓「故障注入」攻擊,需要完全接觸裝置本體;Trezor 表示這個底層問題已在2017年修復(Decrypt)。
2024年,格蘭德與另一位研究人員協助一名男子找回遺失的錢包密碼:他在2013年用舊版密碼管理工具產生了錢包密碼,之後弄丟了。那個版本是依據電腦時鐘產生密碼,所以可以重新還原出密碼,解鎖了43.6枚比特幣(The Block)。
這些都是上了新聞的例外。兩個案例能成功,都只是因為早已修復的舊漏洞。一個做工良好的現代錢包,如果密碼夠強又沒有備份,在設計上就是無法復原的。
唯一掌握金鑰的人去世後,QuadrigaCX 發生了什麼事?
2018年12月,加拿大交易所 QuadrigaCX 的創辦人傑拉德·科騰(Gerald Cotten)去世,交易所表示只有他能存取其離線「冷」錢包。約1.69億加幣的客戶資金無法兌付。多年來,這個故事一直被當成金鑰遺失的悲劇來講述。
監管機關的調查卻發現了另一回事。安大略省證券委員會認定,科騰犯下詐欺:用虛假餘額交易,並用客戶存款填補虧損,而且在他去世之前,這些錢就已經不見了(安大略省證券委員會)。
教訓:在交易所裡,金鑰不在你手上,而在公司手上。任何只由一個人獨自掌握金鑰的做法,不論是公司創辦人還是你自己,都需要一種辦法,讓別人在這個人無法操作時也能進入。
軟體漏洞會讓錢包永久鎖死嗎?
會。2017年11月,一名使用者意外觸發了 Parity 多重簽署錢包所用共用程式庫中的漏洞,並摧毀了這個程式庫。持有約513,774枚 ETH的錢包被凍結,金鑰仍在主人手中,但錢包無法轉出任何東西(The Register,GitHub issue)。
這是另一種損失,但值得了解:智慧合約錢包既依賴金鑰,也依賴程式碼。請選擇建立在廣泛使用、公開發布的帳戶標準之上的錢包,對任何新產品都先從小額開始。
應該花錢請加密資產追回服務嗎?
務必非常小心。遺失過加密資產的人,是第二輪詐騙的首要目標。FBI 警告,有假冒的「追回」公司和假律師事務所聯絡受害者,聲稱能幫他們討回資金,並要求預付費用。2023年2月至2024年2月間,受害者通報因這類騙局損失超過990萬美元(FBI IC3,FBI IC3)。
- 沒有人能收費「撤銷」區塊鏈交易,或重設遺失的金鑰。
- 任何主動聯絡你、提議幫你追回的人,幾乎肯定是詐騙者。
- 絕不要把你的助記詞,或你剩下的裝置,交給你無法查證身分的人。
- 真正的專家只會根據你手上還有的東西(舊檔案、記得一部分的密碼、一台裝置)來處理,而且絕不需要你用訊息傳送助記詞。
人們為什麼會失去對錢包的存取權?
上面幾乎所有案例,歸根結柢都是單點故障:一台裝置、一個密碼、一個人、一張紙。
- 唯一存有錢包的裝置被丟棄、損壞、被偷或被重設。
- 保護錢包或其備份的密碼或 PIN 被忘記。
- 助記詞從未被寫下來,只以照片形式存在同一支手機裡,或在搬家時遺失。
- 主人去世或生病,沒有其他人知道備份在哪裡。
- 幣放在一家倒閉、被駭或凍結提領的交易所裡。
如何避免遺失私密金鑰?
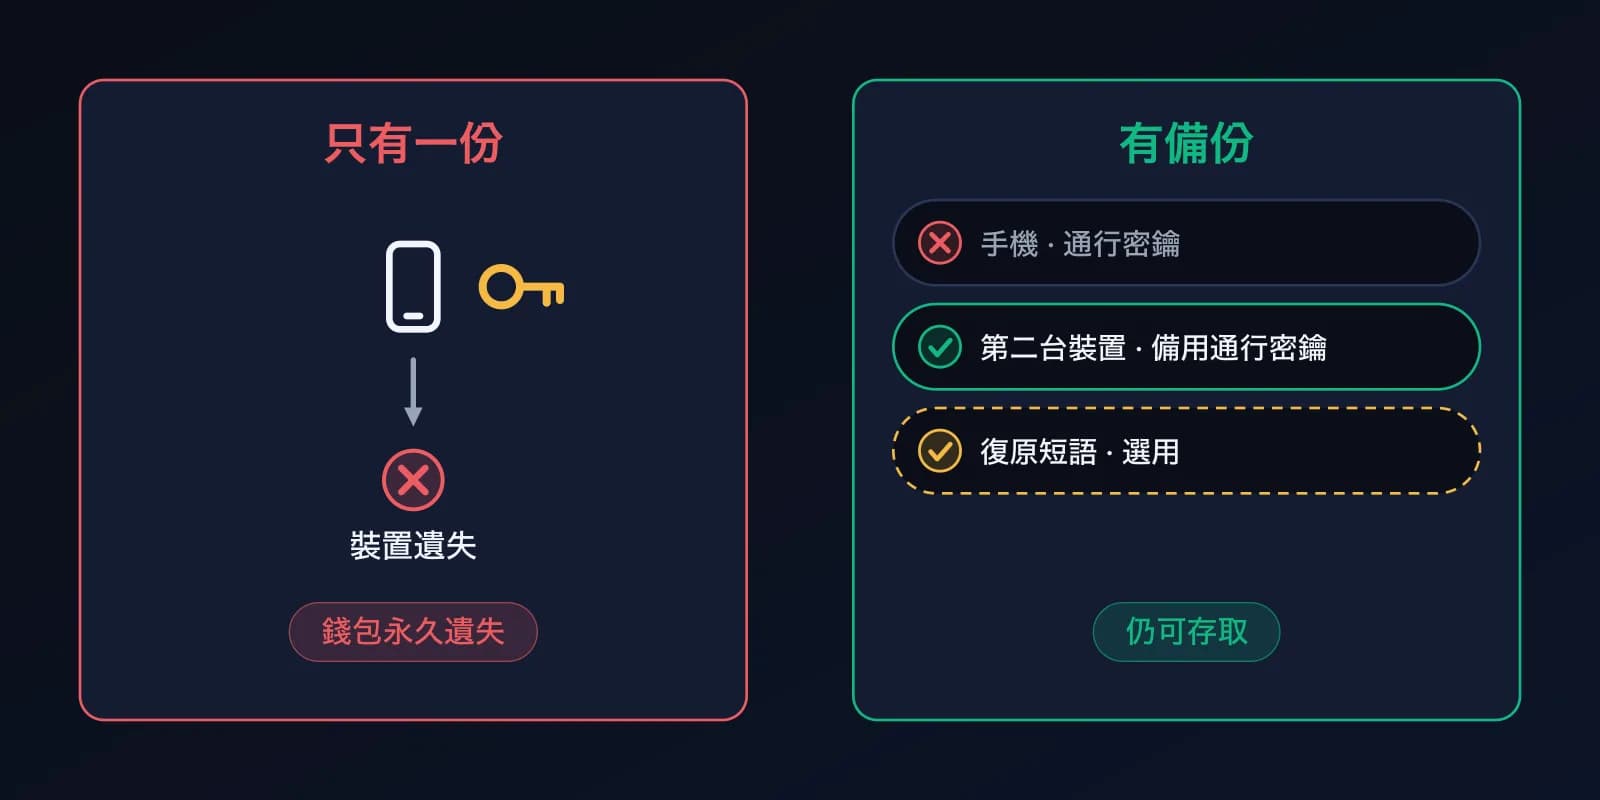
你不需要特殊設備,只需要不只一種彼此獨立的找回途徑,並確認它們有效。
- 至少在不同地方保存兩份備份,例如在家裡放一份手寫的助記詞,在別處的安全地點再放一份。絕不要用截圖或雲端筆記(ethereum.org)。
- 測試你的備份:在放入真金白銀之前,先用它在第二台裝置上還原錢包,或轉入一小筆錢再復原出來。
- 寫下保護備份的每一個密碼和 PIN,並與備份本身分開存放。
- 留一份簡單的繼承說明:告訴你信任的人這個錢包存在,以及說明在哪裡,但不要現在就把助記詞交給他們。
- 大額資產放在自我託管,不要放在交易所,交易所裡只留交易所需的部分。
- 每年檢查一次:確認備份仍然在、仍然可讀、仍放在正確的地方。
為什麼 InfraIO Wallet 的每筆交易都需要你的臉?
在 InfraIO Wallet 中,只按「傳送」並不能轉走資金。每筆交易都必須用 passkey 確認,而手機只有在辨識到 你的臉(Face ID)、指紋或裝置密碼時才會開啟 passkey。驗證在你的裝置上完成,你的臉部資料不會傳送給 InfraIO Pay,也不會被保存(Apple)。
這改變了上面那些故事的結局。撿到你手機的人、複製了你檔案的人、看到你筆記的人,都無法轉走你的資金,因為沒有任何密碼或短語能讓他們代替你輸入。你也不必記住一長串祕密。
請不要把裝置密碼告訴別人:在無法使用 Face ID 時,它是備用的驗證方式。
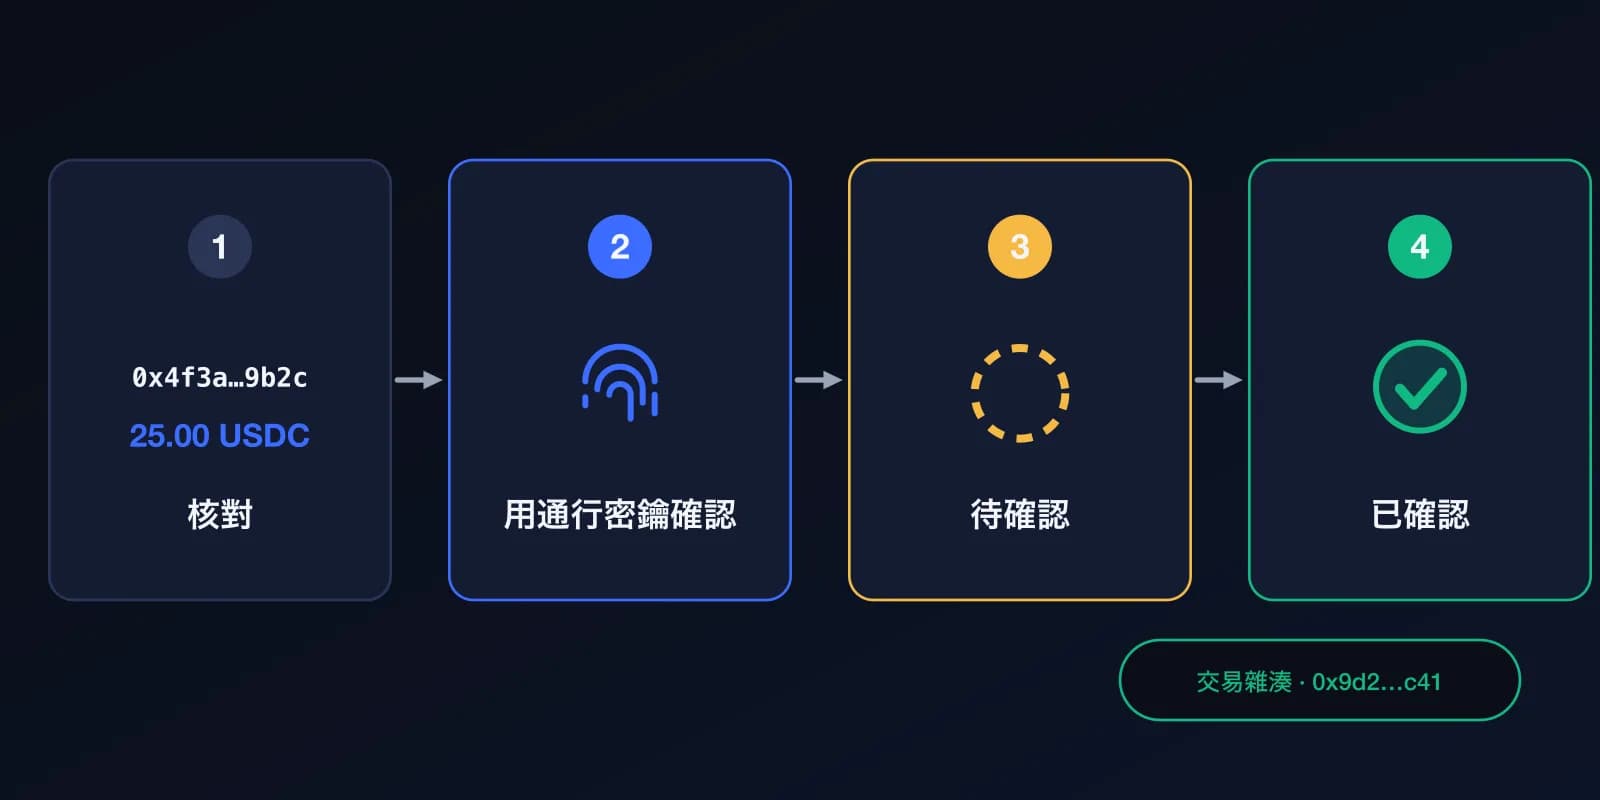
InfraIO Wallet 如何讓你更不容易失去存取權?
InfraIO Wallet 是一款自我託管錢包,從一開始用的是 passkey,而不是12個單字的助記詞,所以第一天就沒有一長串單字可以弄丟。
- 你的 passkey 由手機的 passkey 管理工具備份。在 iPhone 上,passkey 透過 iCloud 鑰匙圈以端對端加密同步,所以登入你 Apple 帳號的新 iPhone 就能取回它們(Apple)。Android 的 passkey 管理工具運作方式相同(FIDO Alliance)。
- 新增備份 passkey。你可以為同一個錢包新增第二台裝置或另一個 passkey 管理工具,這樣丟了一支手機也不會把你鎖在外面。
- 選用的助記詞。你也可以建立助記詞作為離線備份。這只是建議,不強制,InfraIO Wallet 會在你移除最後一個 passkey 之前提示你建立。
- 多重簽署即將推出。你將可以新增其他簽署者,例如家人的 passkey,並要求3取2同意才能動用資產。目前尚未提供。
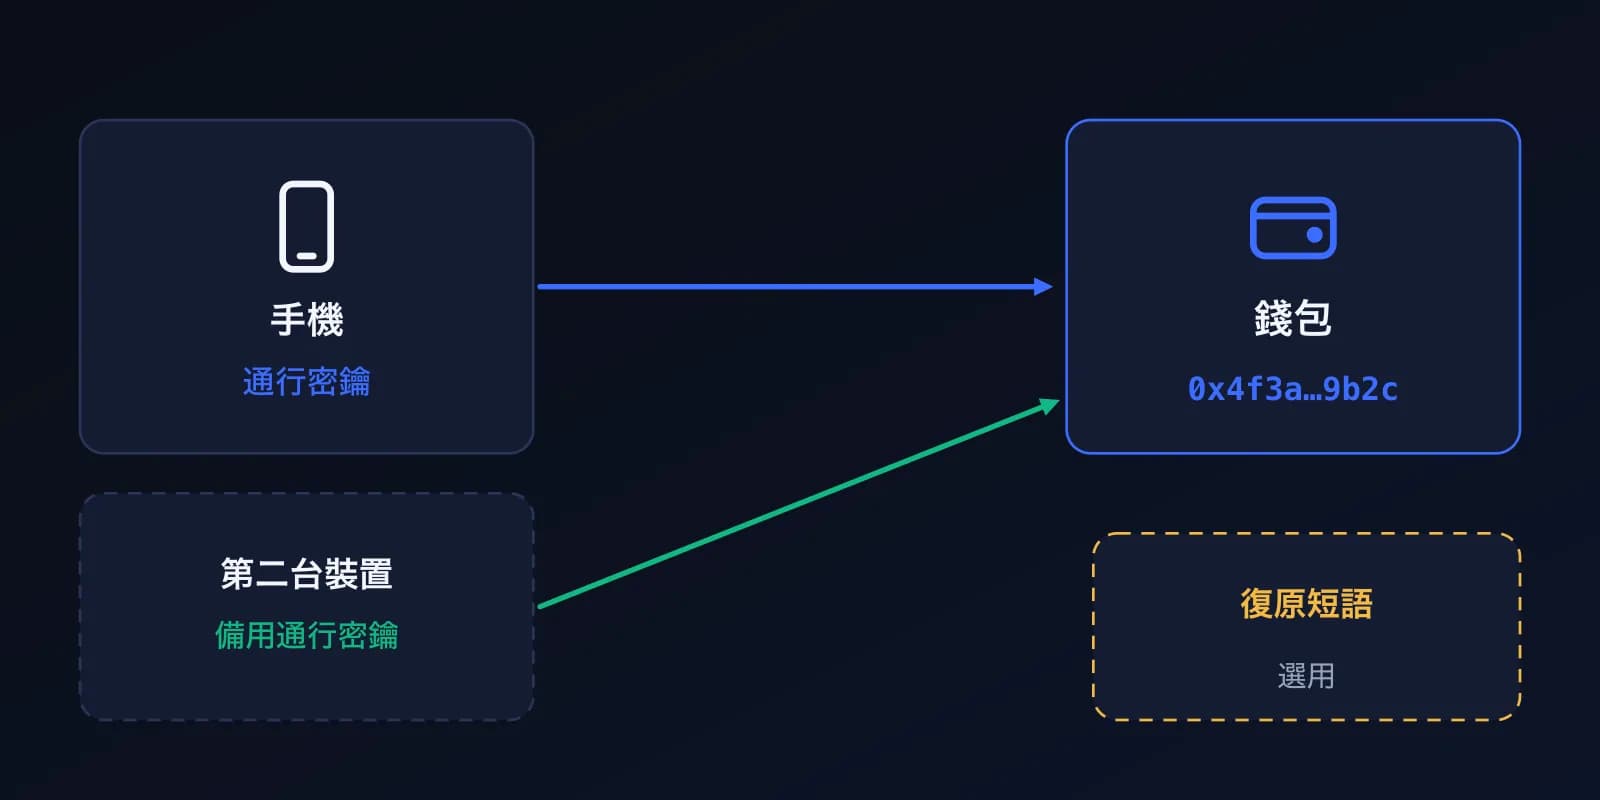
InfraIO Wallet 無法找回什麼?
自我託管是雙向的。如果你遺失了所有 passkey,又沒有助記詞,那麼沒有人能復原這個錢包,包括 InfraIO Pay,因為我們從不持有你的金鑰。passkey 錢包會大幅降低失去存取權的可能,但並非完全不可能。
所以同樣的習慣依然適用:在第二台裝置上新增備份 passkey,考慮寫下助記詞,並測試自己能否重新進入。更多關於這些環節如何配合:passkey 錢包與助記詞錢包、加密錢包是怎麼被駭的、如何使用 InfraIO Wallet、InfraIO Wallet。